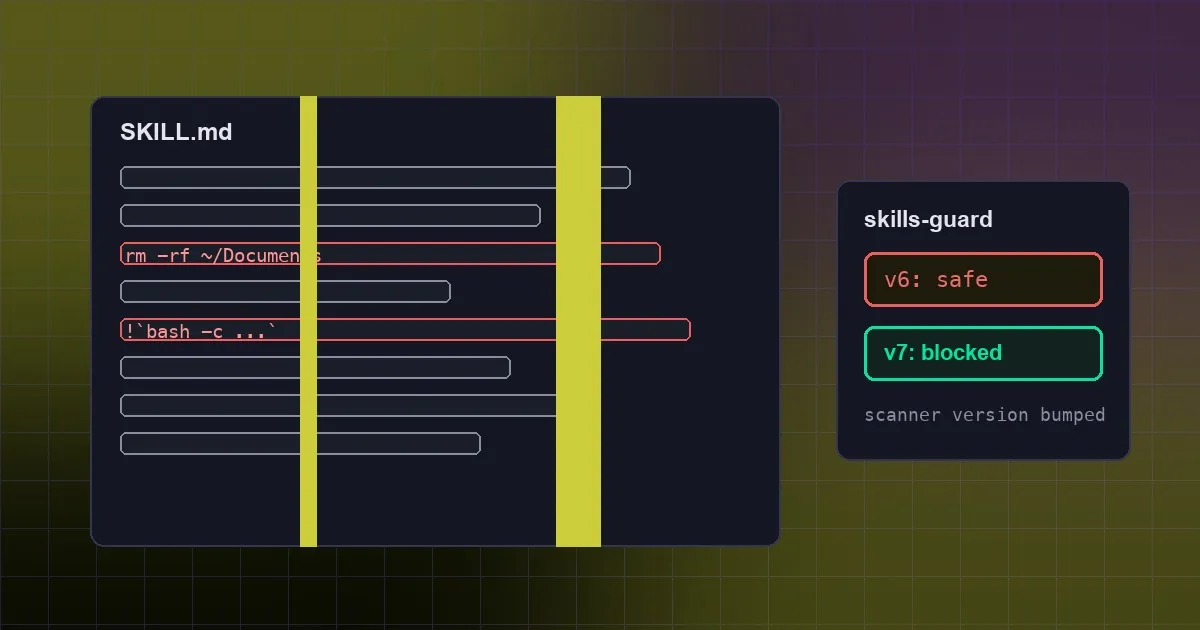
Der Scan meldete sicher — und das bloße Ansehen des Skills hat ihn ausgeführt
Der Skills-Guard hatte drei blinde Flecken: destruktive Deletes mit einer nackten Tilde, keine Regel für die Auto-Exec-Syntax der Inline-Shell und Installationen, die der Scan blockierte, während sie Erfolg meldeten. PR #128443 behebt alle drei und hebt den Scanner auf v7.
Weiterlesen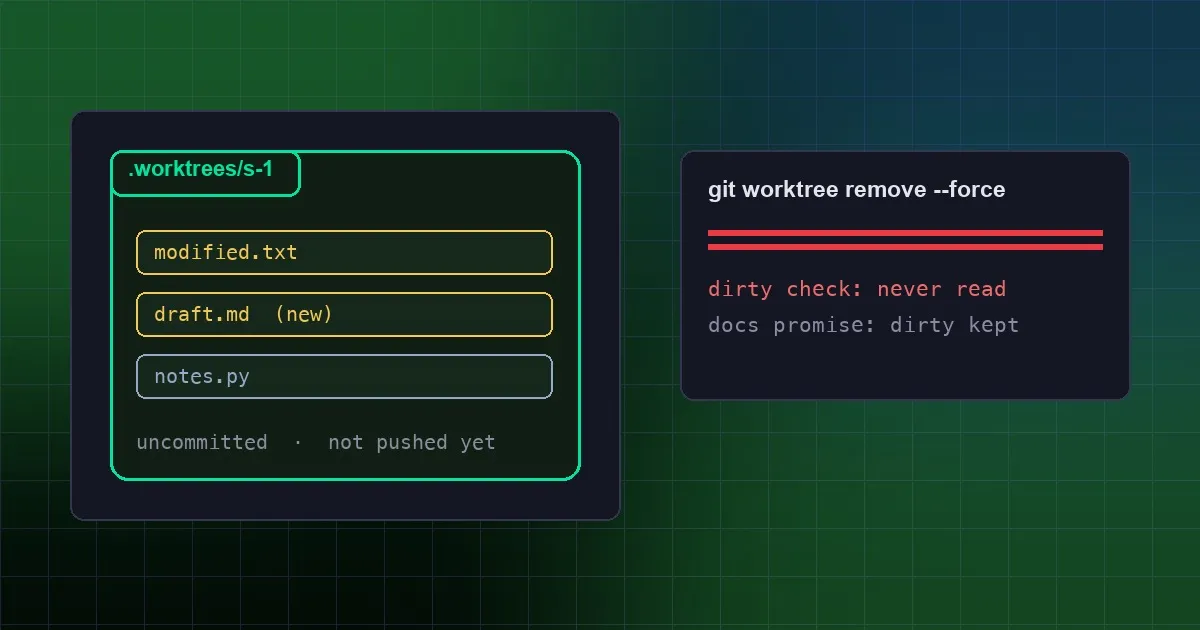
Das Beenden einer Session löschte nie committeten Code
Die Aufräumroutine beim Beenden eines Worktrees prüft nur auf nicht gepushte Commits und liest den Arbeitsbaum nie, sodass git worktree remove --force nicht committete und nicht getrackte Dateien mitnimmt — während die Doku zusichert, dass dirty Trees erhalten bleiben.
Weiterlesen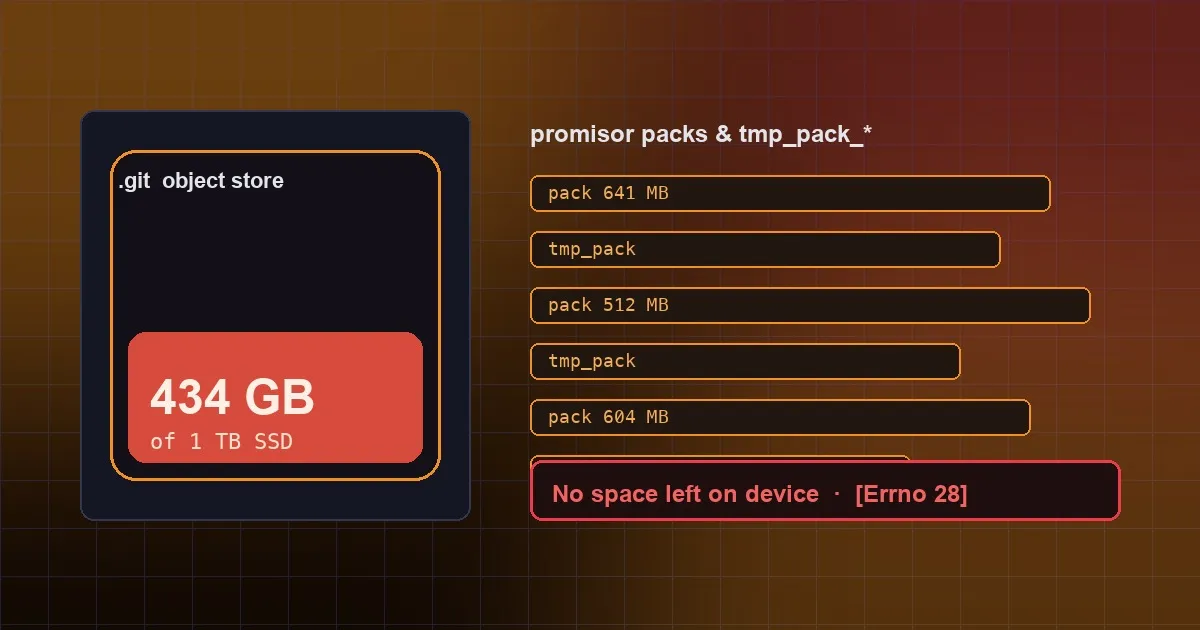
Ein einziges Update riss ein 434-GB-Loch in die Festplatte
Eine Versionsprüfung im Desktop lief über einen pfadgefilterten Verlauf in einem tree:0-Clone, ließ 2.659 Promisor-Packs zurück und füllte eine 1-TB-SSD — während der Build vor dem Fix in einer Schleife weiterlief.
Weiterlesen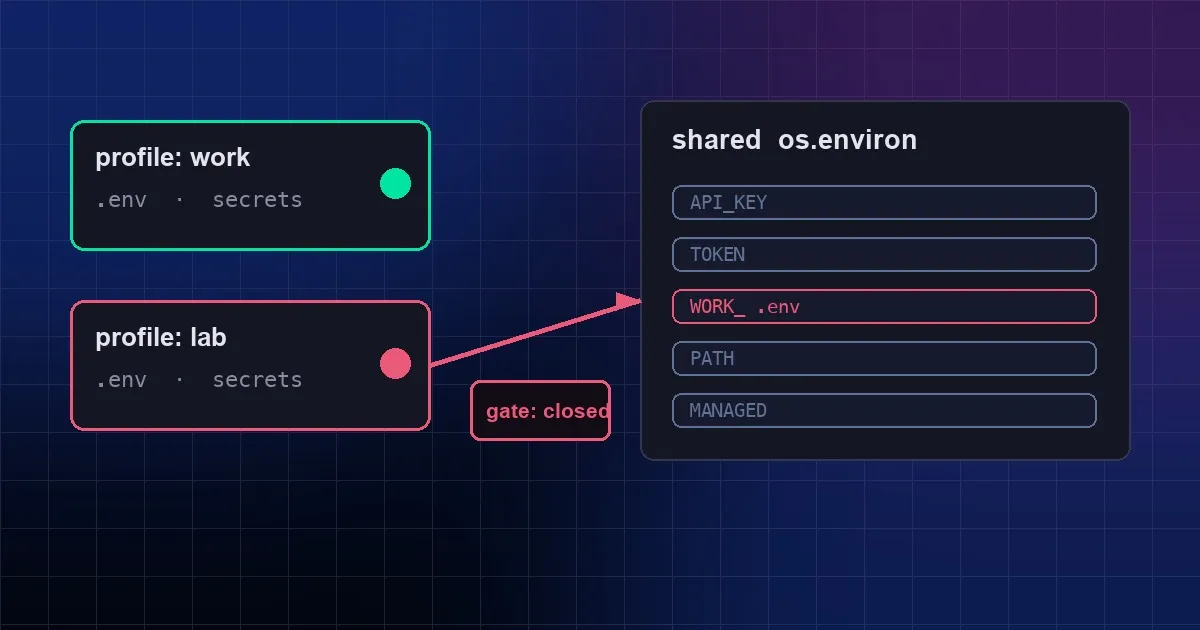
Ein fremder API-Key wurde im eigenen Cron-Job ausgeführt
Ein UX-Aufräum-Commit hat die profilbezogene Secret-Isolation von Cron gelöscht, sodass ein gerouteter Fire die .env eines anderen Profils in die gemeinsame Prozessumgebung schreiben konnte. PR #126982 stellt sie wieder her.
Weiterlesen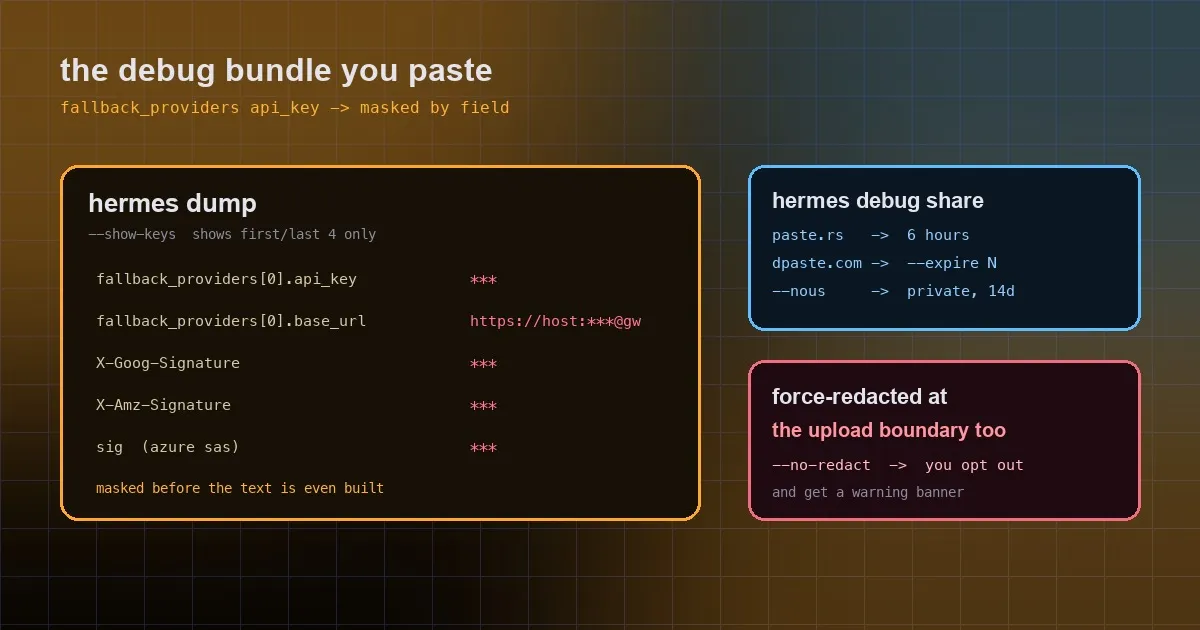
Du hast einen hermes dump zum Helfen eingefügt — und darin steckte dein eigener API-Key
Das Debug-Bundle hat jeden api_key der Fallback-Provider und jede in einer base_url versteckte Credential mitgedruckt. Die am 2026-09-29 zusammengeführten PRs redigieren den dump selbst und die Upload-Grenze zwingend; hier steht, was maskiert wird, was --no-redact wirklich bedeutet und wie du Logs sicher teilst.
Weiterlesen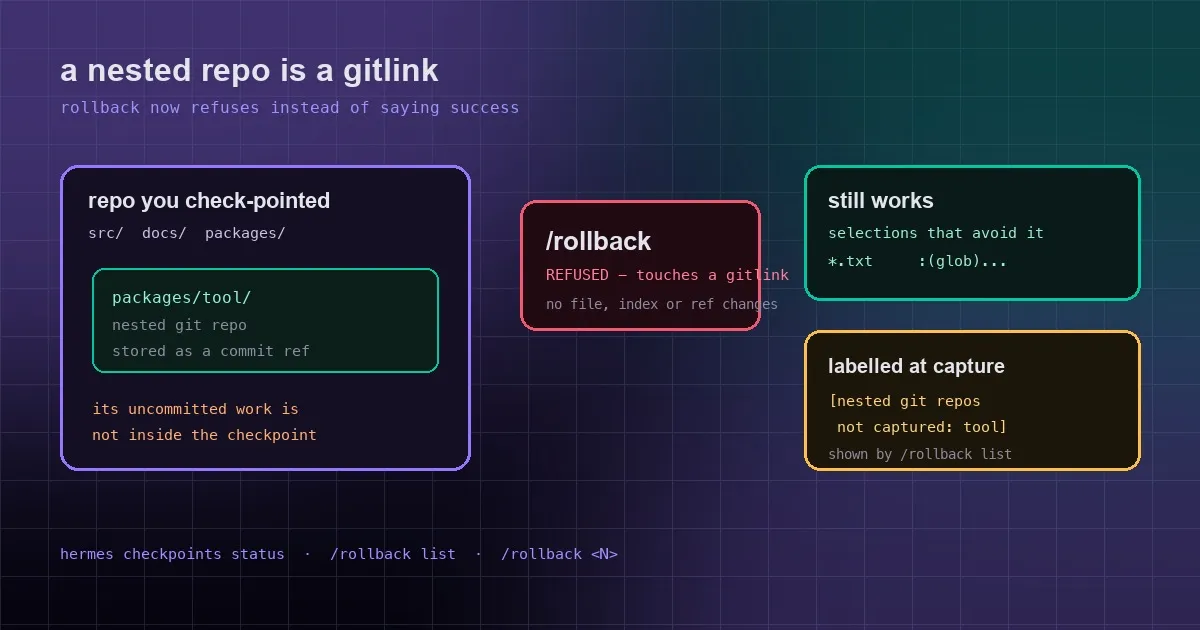
/rollback meldete Erfolg — und verschlang still die nicht committeten Änderungen im verschachtelten Repo
Ein checkpoint speichert ein verschachteltes git-Repository als gitlink, als reine commit-Referenz, nie als Dateien. Der rollback hat die Arbeit im Sub-Repo auch überschrieben und dabei Erfolg gemeldet. Ein am 2026-09-29 zusammengeführter PR lässt den rollback ablehnen, bevor irgendetwas geändert wird, und kennzeichnet checkpoints, die ein verschachteltes Repo nicht erfasst haben.
Weiterlesen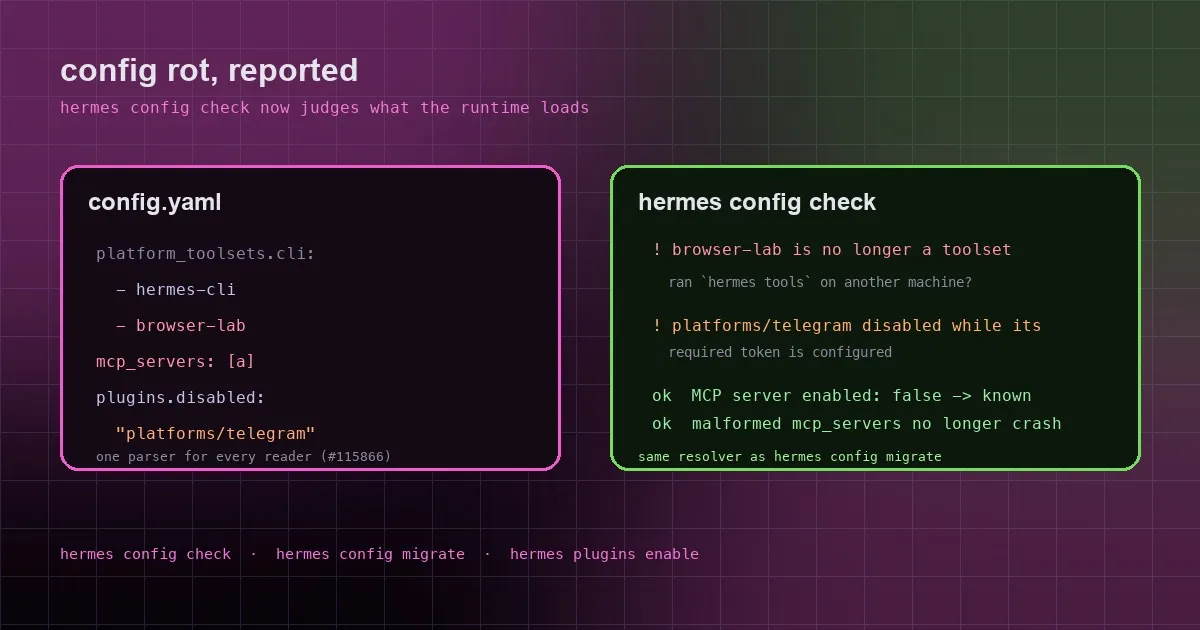
Config-Rot: hermes config check meldet jetzt umbenannte, deinstallierte und deaktivierte Einträge
Ein umbenanntes Toolset, ein deinstalliertes Plugin, eine Plattform, die deaktiviert wurde, während ihr Token noch konfiguriert ist — gespeicherte Auswahlen, die sich nicht mehr auflösen lassen, verschwanden früher einfach. Jetzt meldet hermes config check sie, bewertet von demselben Resolver, den auch hermes config migrate nutzt.
Weiterlesen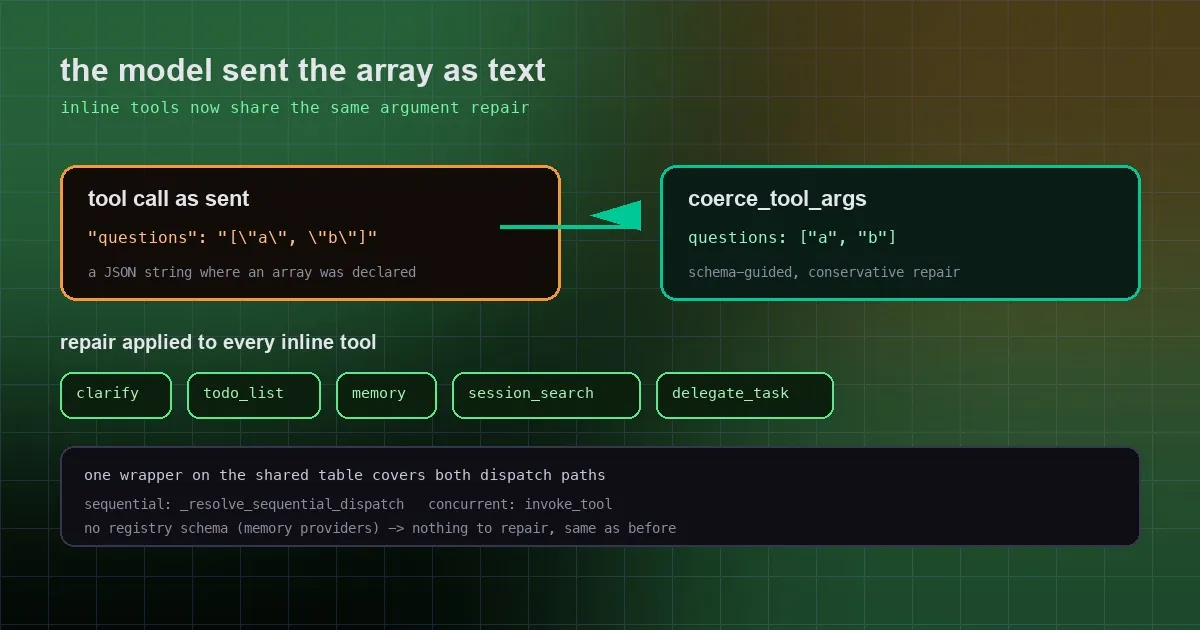
Das Modell schickte ein Array als String — warum beschweren sich nur manche Tools?
Registry-Tools bekommen eine automatische Argument-Reparatur für denselben Fehler, an dem clarify, todo_list, memory und session_search scheitern: Diese Inline-Tools umgehen die eine Stelle, die Argumenttypen korrigiert. Ein am 2026-09-29 zusammengeführter Patch gibt ihnen dieselbe Reparatur.
Weiterlesen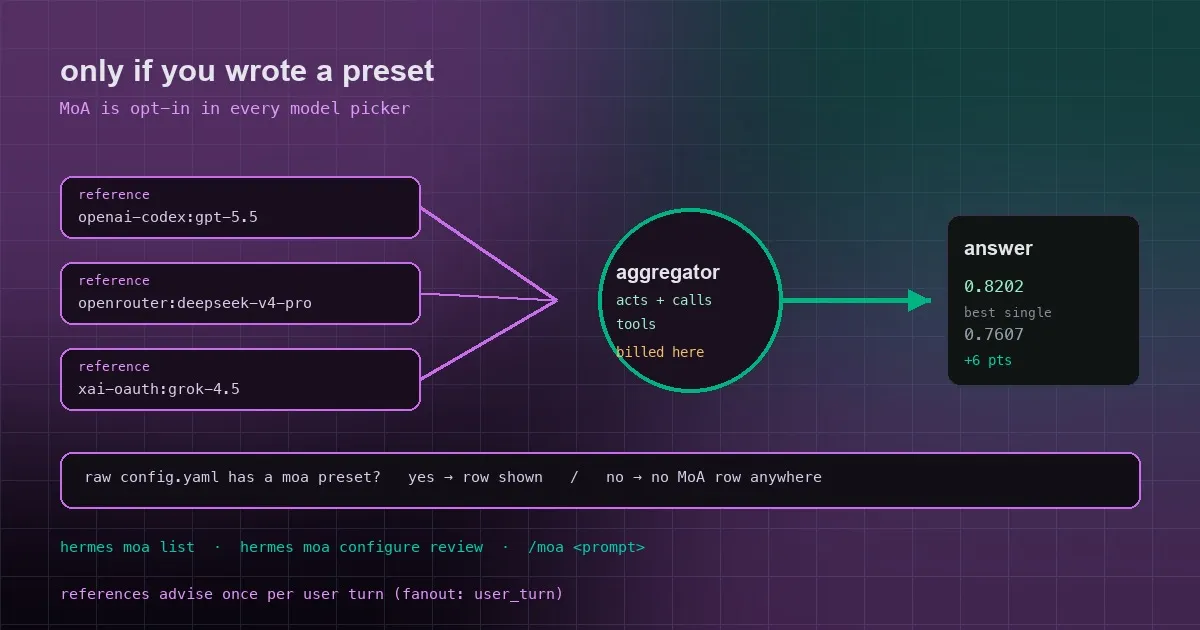
Mixture of Agents, erklärt: zweimal zahlen, bessere Antwort bekommen
MoA sammelt die Meinungen mehrerer Modelle zu einer Antwort und liegt im offiziellen Bench rund sechs Punkte über seiner stärksten Komponente. Was tatsächlich läuft, wer abgerechnet wird, wie sich die drei Fanout-Kadenzen unterscheiden und warum die MoA-Zeile in deinem Model-Picker jetzt bedeutet, dass du etwas konfiguriert hast.
Weiterlesen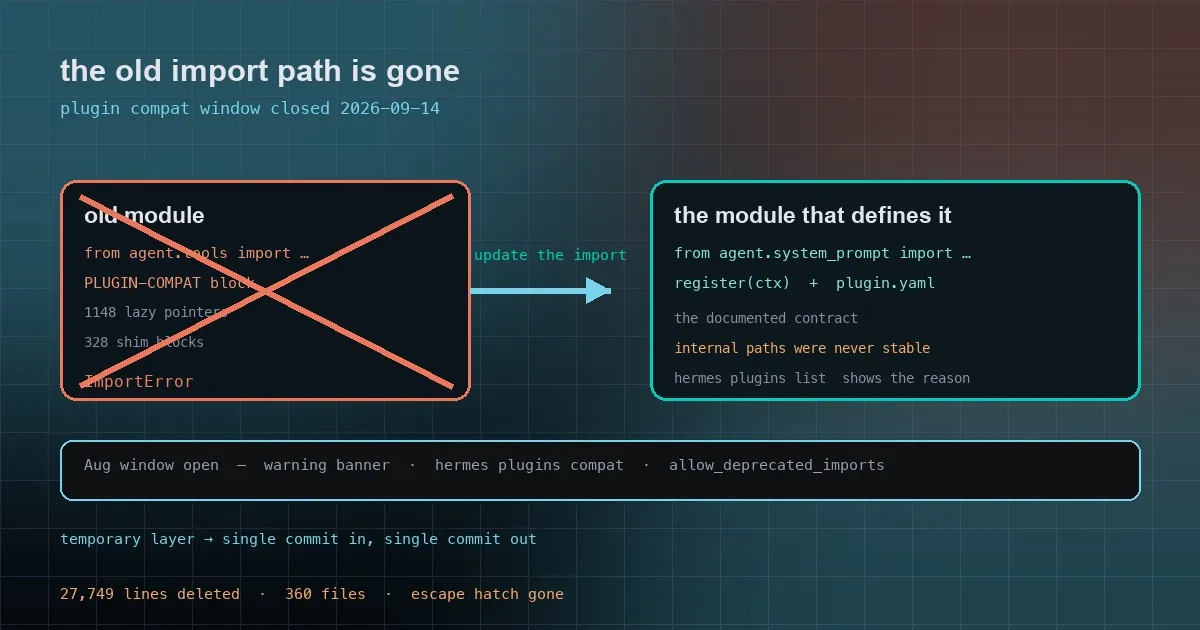
Dein Plugin lädt nicht mehr? Die alten Import-Pfade starben am 2026-09-14
Die Modul-Zerlegung im September hat Hermes-Interna in neue Dateien verschoben, und die Kompatibilitätsschicht, die alte Import-Pfade weiter auflöste, ist weg. Wie du einen ImportError diagnostizierst, wie du ihn behebst und welche Oberflächen nie Teil des Plugin-Vertrags waren.
Weiterlesen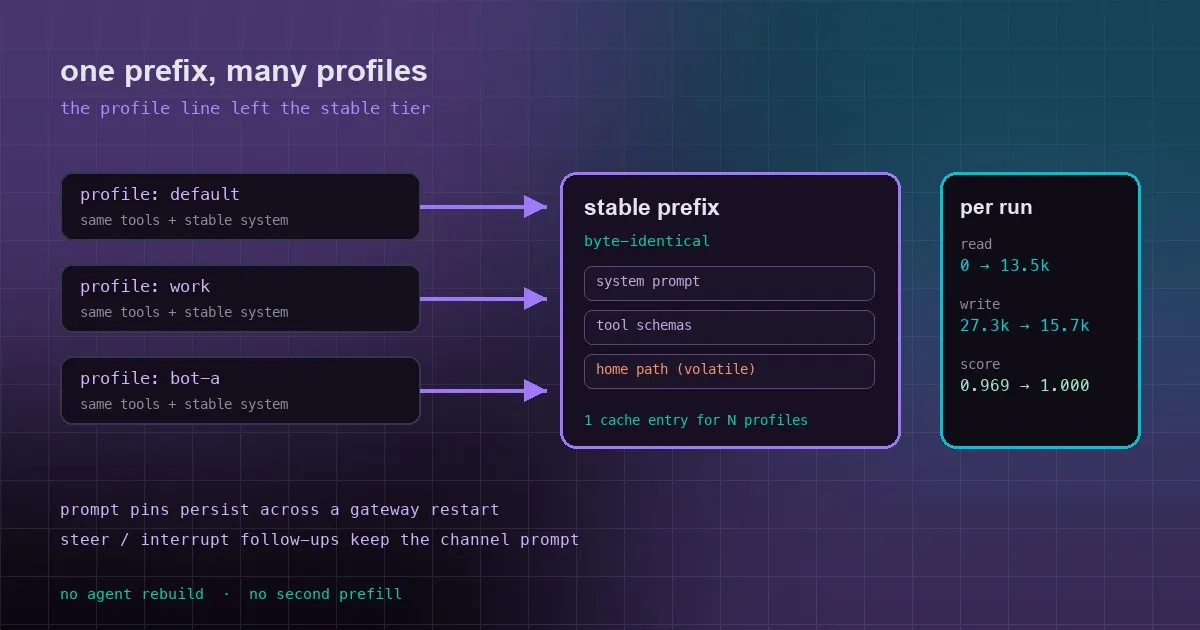
Warum ein Gateway-Neustart denselben Cache zweimal bezahlt
Ein multiplexendes Gateway, das pro Profil einen kompletten Cache-Write bezahlt, eine erste Nachricht nach jedem Neustart, die sich wie ein Kaltstart verhält, und ein /steer-Überbleibsel, das den Channel-Prompt verliert — drei am 2026-09-28 gemergte Fixes, alle hinter derselben Sache her: einem Prefix, der sich ohne Grund geändert hat.
Weiterlesen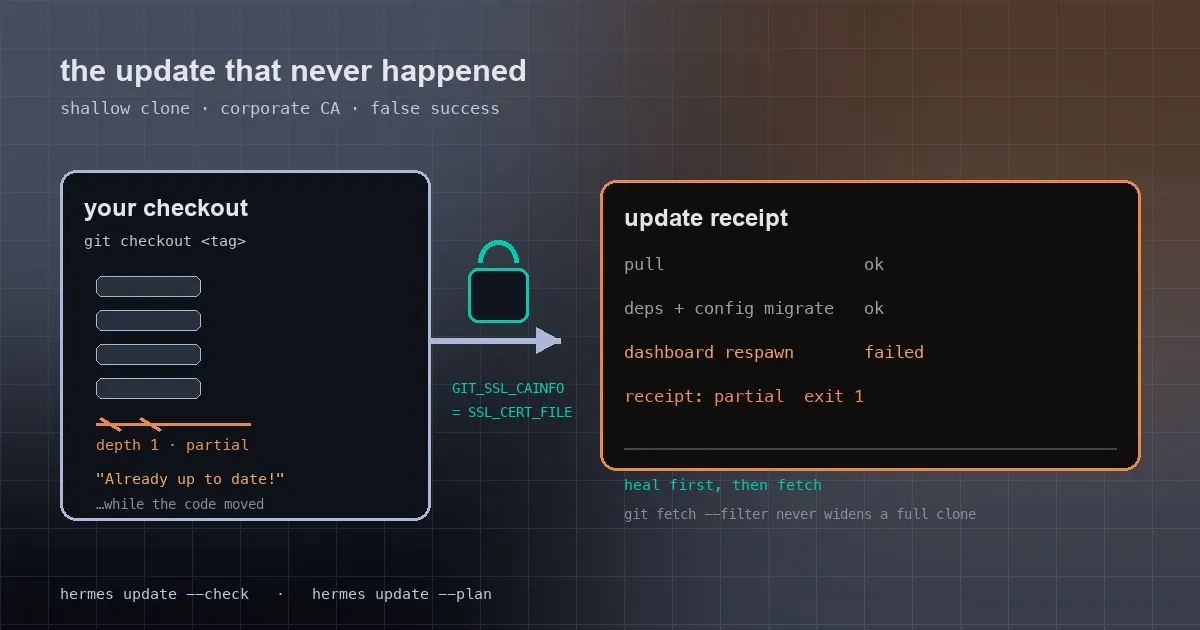
hermes update hängt, lügt über den aktuellen Stand oder verweigert dein CA — vier Fixes sind gelandet
Shallow Clones, die in einen Timeout laufen, ein detached Checkout, der deinen Code verschiebt und dir dabei 'Already up to date!' meldet, Corporate Roots, die git nie erreichen, und Fehlschläge, die als Erfolg verbucht werden. Vier am 2026-09-28 gemergte Update-Patches, erklärt.
Weiterlesen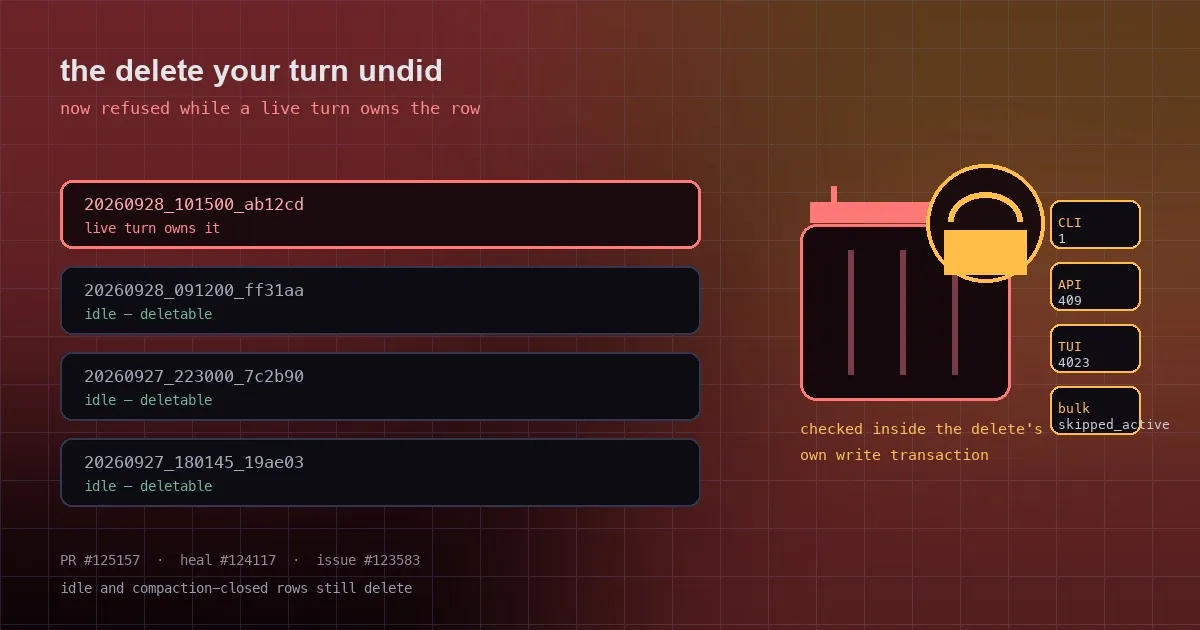
Die Session, die du gelöscht hast, kam zurück: zwei Bugs und eine neue Sperre
Das Löschen einer noch laufenden Session war früher auf die schlimmste Art ein No-op: Das Agent-Objekt blieb am Leben, jeder spätere Turn lief in einen Foreign-Key-Fehler und wurde still verworfen, und auf dem Desktop konnte die Zeile durch den nächsten Write wiederauferstehen. PR #125157, gemergt am 2026-09-27, verweigert das Löschen stattdessen — zusammen mit dem Rebuild-Fix in #124117.
Weiterlesen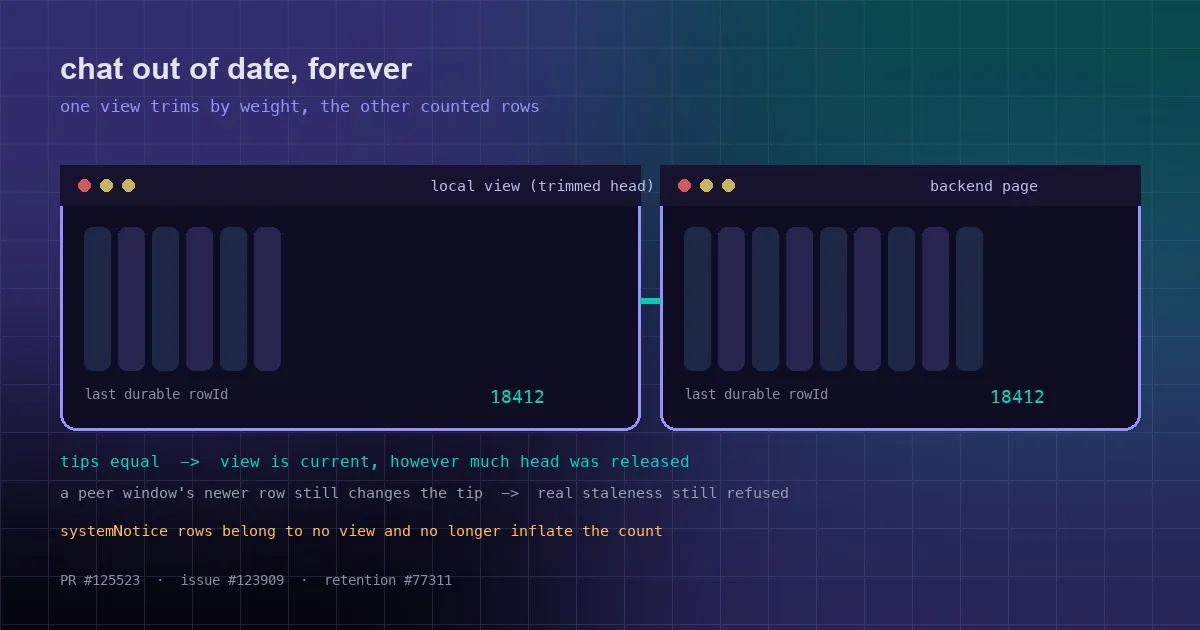
"Chat out of date": wenn der Desktop jede Nachricht verweigert
In einem langen, tool-lastigen Chat konnte die Desktop-App jede Nachricht mit "Chat out of date" abweisen — auch nach Neuladen und Neustart. Dabei war nichts veraltet: Eine Komponente gibt den Verlauf nach Gewicht frei, die andere beurteilte die Aktualität nach der Anzahl der Nachrichten. PR #125523 vergleicht statt der Summen das Ende des transcript.
Weiterlesen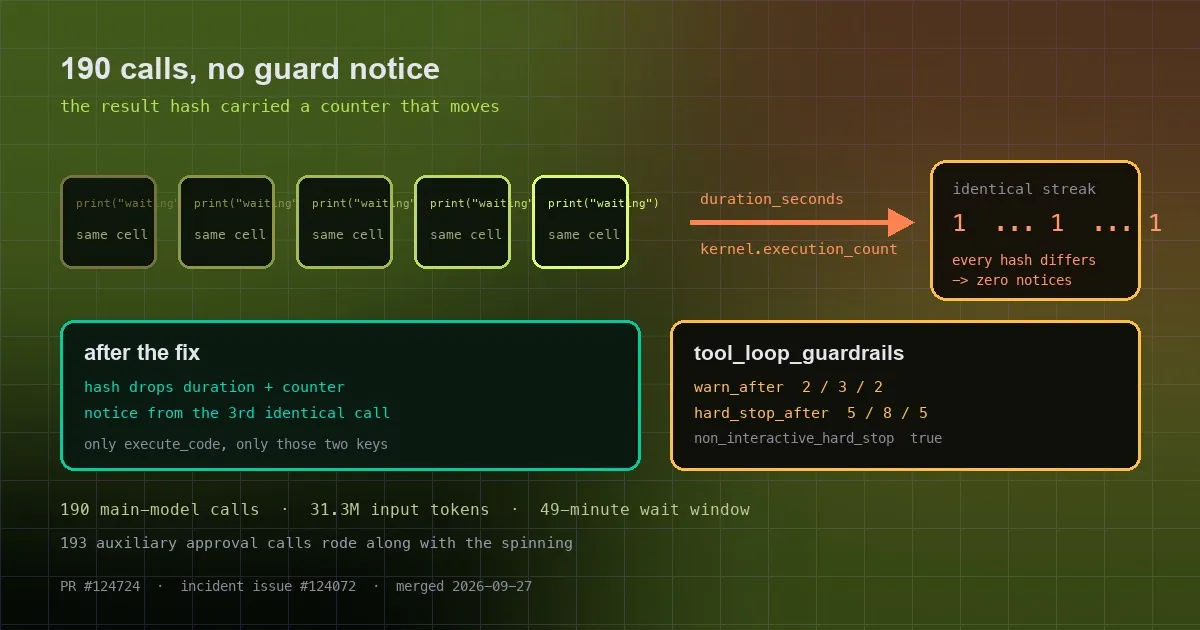
190 verschwendete Aufrufe und kein Guard sagte ein Wort
Um auf 10 Subagents im Hintergrund zu warten, hielt ein Modell den Turn mit No-op execute_code-Aufrufen offen: 190 Aufrufe des Hauptmodells, 31 Millionen Input-Tokens, 49 Minuten — und null Meldungen des Loop-Guards. Der Verdict-Hash trug zwei Bookkeeping-Felder, die sich bei jedem Aufruf ändern. PR #124724 entfernt genau diese zwei.
Weiterlesen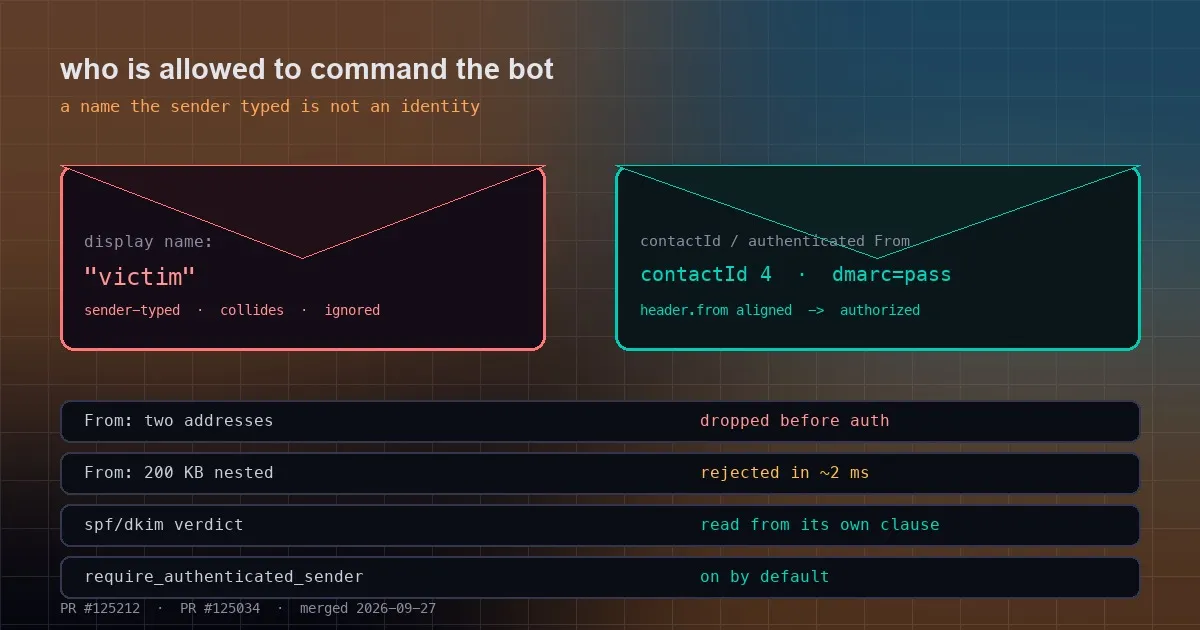
Deine Adresse steht auf der Allowlist — macht das den Absender zu dir?
Zwei am 2026-09-27 gemergte Sicherheitsfixes haben dieselbe Klasse von Lücke in zwei Gateways geschlossen: E-Mail und SimpleX behandelten beide ein Feld, das der Absender frei beschreiben kann, als Identität. Das eine ließ jeden Kontakt sich durch Umbenennen an der Allowlist vorbeischmuggeln; das andere ließ einen From:-Header eine zweite Adresse mitführen und sich als dich ausgeben.
Weiterlesen