Der Anmeldecode bleibt im Chat: Hermes beantwortet 2FA-Abfragen jetzt auf Telegram, Slack und Discord
Neun Uhr abends im Zug nach Hause. Du schreibst Hermes: „Zieh die Rechnungen dieses Monats ins Finanzportal, die Steuererklärung ist morgen fällig.“ Es öffnet die Seite, tippt Benutzername und Passwort aus dem gespeicherten Login ein — und bleibt stehen. Du wartest. Es antwortet: diese Session kann den Benutzer nicht fragen. Gleichzeitig vibriert dein Handy mit einem sechsstelligen Code: die Antwort liegt in deiner Hand, und das Ganze hängt an einem Kanal, den es nicht gibt.
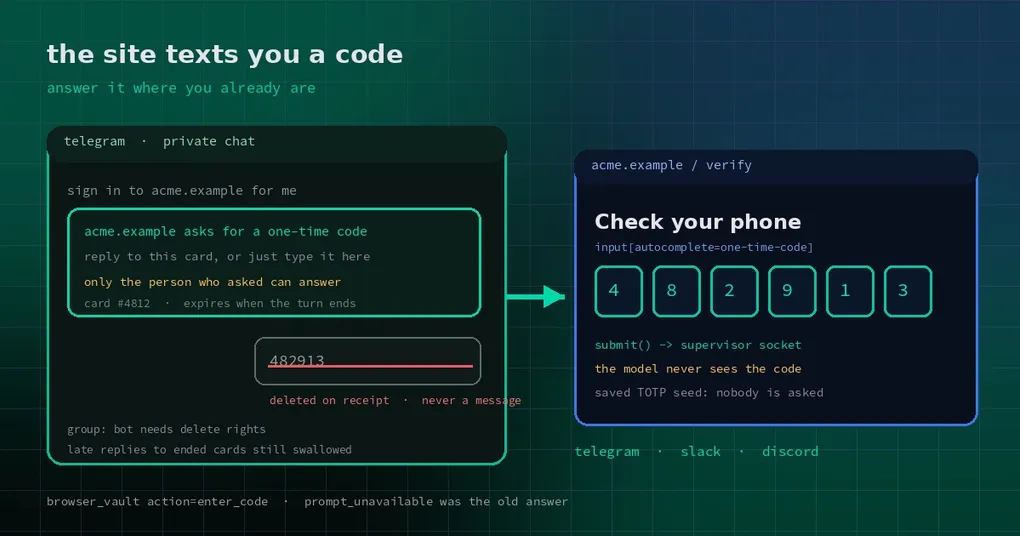
Das Modell war nie das Problem. Der Kanal war es. Den gibt es jetzt: schick dieselbe Nachricht noch einmal, und Hermes postet eine Karte im Chat, du antwortest mit sechs Ziffern, es tippt sie in die Seite, markiert die Karte als eingereicht und macht weiter.
Was dich blockiert hat, war nie der Code
Der Browser-Vault speichert deine Logins. Passwörter lassen sich automatisch füllen, aber ein Einmalcode ist etwas anderes: entweder wird er aus einem gespeicherten Authenticator-Seed berechnet, oder jemand muss gefragt werden.
Die Tool-Oberfläche ist die Aktion enter_code auf browser_vault. Sie sucht zuerst auf der aktuellen Seite nach einem Code-Feld — input[autocomplete=one-time-code] oder ein Feld, dessen Name oder ID otp, code oder totp enthält — und entscheidet dann, woher die Ziffern kommen:
- Beim gespeicherten Login liegt ein Authenticator-Seed: der Code wird serverseitig erzeugt, niemand wird unterbrochen, und zwar nur auf dem Origin bzw. den Origins, für die der Login gespeichert wurde.
- Kein Seed: dann muss der Benutzer gefragt werden.
Genau auf dem zweiten Weg ist es kaputtgegangen. Der Callback, der nach einem Code fragt, war nur für einen lokalen Viewer installiert; ein Turn, der von einer Chat-Plattform aus gestartet wurde, fand deshalb gar keinen Callback, und das Tool gab prompt_unavailable zurück — mit einer Fehlermeldung, die zusätzlich vorschlug, für diesen Login einen Authenticator-Schlüssel zu speichern (Issue #141844).
Der Vorschlag ist nicht falsch. Er verwandelt nur ein Zehn-Sekunden-Problem in „konfigurier doch erst mal einen TOTP-Seed“.
Drei Wege zur Antwort: ein privates Formular, eine löschbare Antwort oder gar keine Frage
Zwei PRs, am 14. November 2026 gemerged, schließen die Lücke: Slack und Discord (#155584) und Telegram (#155617).
Slack und Discord nutzen ein privates Formular. Der Chat bekommt eine Karte mit dem Button „Code eingeben“. Der Button öffnet ein Modal, das nur die Person öffnen kann, die gefragt hat, und der Code geht aus dem view_submission-Payload direkt an den wartenden Turn. Der Button trägt ein opakes Token — nicht den Code, nicht den Session-Key.
Telegram kennt kein Formular, das ein Bot privat öffnen könnte, also macht es etwas anderes: eine Antwortkarte, die sich an die fragende Person richtet. Im Einzelchat ist deine nächste Textnachricht die Antwort, in einer Gruppe zählt nur eine Antwort auf die Karte. Der Bot löscht deine Nachricht in dem Moment, in dem sie ankommt, setzt die Karte auf „✓ Code übermittelt“ und baut daraus nie ein Message-Event — so bekommt der Code gar keine Gelegenheit, in die Gesprächshistorie zu geraten.
Der dritte Weg fragt niemanden. Hat dieser Login einen gespeicherten Authenticator-Seed, berechnet enter_code den Code selbst, und du siehst nie eine Karte.
Was hinter einem Tap passiert
Beide Plattformen teilen sich einen Hook. Wenn eine Adapter-Klasse send_vault_code_prompt(chat_id, site, hint, *, user_id, submit, timeout_s, metadata) implementiert, übergibt das Gateway die Anfrage „frag nach einem Code“ an sie. user_id ist der Autor des Turns — nur seine Antwort wird akzeptiert. submit(code) reicht den Code an den wartenden Thread weiter; es gibt False zurück, wenn die Anfrage schon beendet ist (beantwortet, Timeout, unterbrochen, Turn vorbei), und dann wird nichts in die Seite getippt.
Der Schritt, der die Ziffern in die Seite schreibt, läuft über den Supervisor-Socket, nicht durch das Modell. Der Code wird als Redaction-Value registriert, in die Seite gefüllt, und die lokale Variable direkt danach gelöscht. Was das Modell sieht: wie viele Felder gefüllt wurden und welches Backend den Code geliefert hat — nicht die sechs Ziffern.
Beim Logging dasselbe. python-telegram-bot loggt jedes getUpdates-Ergebnis und jeden Webhook-Body auf DEBUG, und der Socket-Mode-Client von slack_sdk loggt jeden empfangenen Frame auf DEBUG, bevor irgendein Handler läuft. Ohne Gegenmaßnahme würde jeder mit logging.level: DEBUG den gerade eingetippten Code in agent.log wiederfinden. Beide Adapter verwerfen diese Records jetzt, solange eine Code-Antwort aussteht.
Grenzen, die man kennen sollte: wer antworten darf, was bei späten Antworten passiert und Gruppen ohne Löschrecht
Die Details tragen den größten Teil des Designs:
- Nur der Autor kann antworten. Wer sonst auf die Karte antwortet oder in der Gruppe etwas sagt, schreibt weiterhin eine ganz normale Nachricht, die beim Modell ankommt — sie wird nie für einen Code gehalten.
- Späte Antworten bleiben privat. Jede Karte hat ihren eigenen Timer. Beendete Karten werden gemerkt (begrenzt auf 512), damit die Antwort des Autors nach dem Timeout noch gelöscht wird statt als Chat-Text zu landen.
- Eine Gruppe, in der der Bot nicht löschen darf, sagt das auch. Im Einzelchat ist Löschen immer erlaubt; eine Gruppe braucht die Delete-Berechtigung. Scheitert das Löschen, postet der Bot einen Hinweis, dass der Autor seine Antwort selbst entfernen soll, und prüft, ob das Löschen wirklich bestätigt wurde — eine Anfrage, die noch hinter einem Flood-Wait in der Warteschlange steht, zählt nicht.
- Nur der Code-Prompt wird geöffnet. Ein Master-Passwort oder ein brandneuer Login, den du in einen Chat tippst, ist eine eigene Entscheidung und nicht Teil davon.
- Headless-, Cron- und API-Turns können weiterhin nicht fragen. Ohne eine Oberfläche, auf der ein Mensch antworten kann, gibt
enter_codeweiterprompt_unavailablezurück; dort ist ein gespeicherter Authenticator-Seed die Lösung.
Wann du es nutzen kannst
Beide PRs wurden am 14. November 2026 gemerged, und v0.23.1 ist am 10. November erschienen — das hier ist also noch in keinem Release; es lebt nur auf main. Es kommt mit der nächsten Version; bis dahin folgt hermes update den Releases und bringt es nicht mit.
Update (17.11.2026): Diese Änderungen sind mit v0.23.2 (16. November) erschienen – ein
hermes updatebringt sie. Die Formulierung „nicht in v0.23.1“ oben ist eine Momentaufnahme vom Veröffentlichungstag.
Um zu prüfen, was deine Installation heute tut, lass Hermes aus Telegram oder Slack irgendwo einloggen, wo ein Code verschickt wird. Antwortet es mit „diese Session kann den Benutzer nicht fragen“, bist du noch auf dem alten Verhalten.
Zum Vault selbst — dem Prompt beim ersten Mal, wo die Passwörter liegen, wie das mit 1Password oder Bitwarden zusammenspielt — geht der Browser-Vault-Login-Leitfaden tiefer, und Credential Vault und Autofill beschreibt, wie der Credential-Container verschlüsselt ist. Auf der Telegram-Seite erklärt Konflikt-Queues und Recovery, was passiert, wenn zwei Bot-Instanzen um denselben Chat streiten.
Der Satz, den man behalten sollte
Sicherheit wird oft als „gib dem Modell keine sensiblen Daten“ formuliert. Hier geht es weiter: der Code bekommt gar nicht erst die Chance, Modell-Input zu werden. Er wandert von deiner Tastatur in die Seite, und was übrig bleibt, ist ein Zähler gefüllter Felder. Das ist deutlich verlässlicher, als einen Prompt zu bitten, die Ziffern bitte nicht zu verraten.