验证码不用再离开聊天框:Hermes 现在能在 Telegram、Slack、Discord 里回答网站的登录码
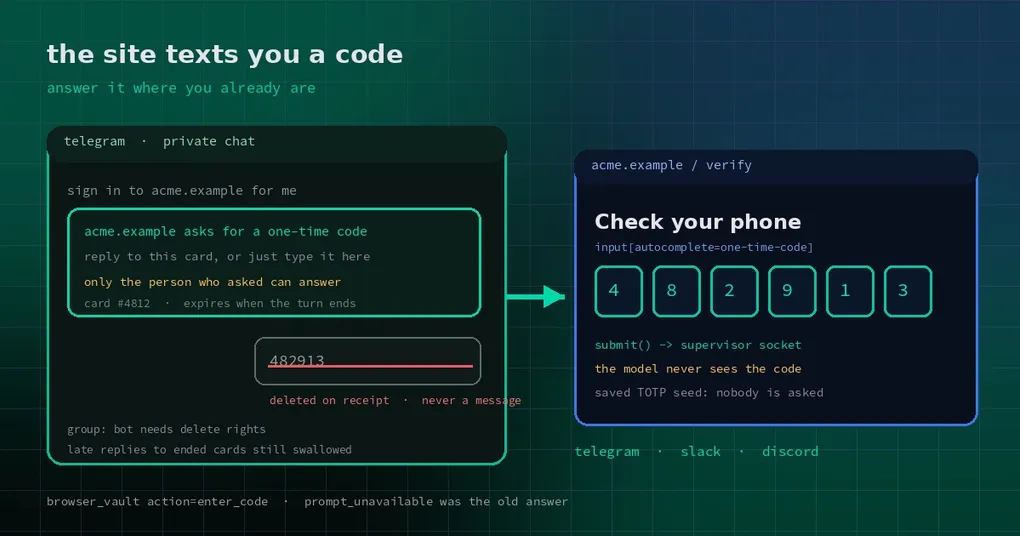
晚上九点,你在地铁上给 Hermes 发了一句:“帮我把这个月的发票导进财务后台,明天要报税。“它打开网页、用户名和密码都填好了,然后停在那儿不动。你催它,它回了一句:这个会话没法向你提问。与此同时,你的手机刚收到一条六位数的验证码——明明答案就在你手上,整件事却卡在一个”它问不出口“的地方。
这不是模型笨,而是通道问题。现在这条通道补上了:同一句话再发一次,Hermes 会在聊天里发一张卡片,你回六个数字,它把码填进网页、把卡片标成已提交,然后继续干活。
卡住的从来不是验证码,而是“问人”的那条路
Hermes 的浏览器保险库(browser vault)保存你的站点登录信息。密码可以自动填,但一次性验证码不一样——它要么从你保存的验证器种子算出来,要么只能问人。
工具层面的入口是 browser_vault 的 enter_code 动作。它先看当前页面有没有验证码输入框(input[autocomplete=one-time-code],或名字里带 otp / code / totp 的字段),再决定码从哪来:
- 这个登录保存过验证器种子:服务端直接算出六位数,全程没人被打扰,而且只在保存时绑定的站点上生成;
- 没有种子:必须向用户索取。
问题出在第二种。索取验证码的回调只在“本地查看器”这种场景里被安装,一旦这一轮是从聊天平台发起的,回调就是空的,工具直接返回 prompt_unavailable,错误信息还顺带建议你:“给这个登录保存一个验证器密钥,以后就能自动生成。”(对应 issue #141844。)
这条建议本身没错,但它把一件本该十秒钟解决的事,变成了“先去配置一个 TOTP 种子”。
三种答法:私有弹窗、可删除的回复,和干脆不问
2026 年 11 月 14 日合并的两个 PR 把这条路补完了:Slack 与 Discord(#155584),以及 Telegram(#155617)。
Slack 与 Discord 走的是“私有表单”。 聊天里出现的是一张带“Enter code”按钮的卡片。按钮打开一个只有发起人本人能打开的弹窗,验证码在弹窗里输入,从 view_submission 直接交给等待中的会话。按钮上带的是一个不透明 token,既不是验证码也不是会话密钥。
Telegram 没有机器人能私开的表单,所以它用另一套办法:一张 Reply 卡片,定向给这一轮提问的人。私聊里,你接下来的那条文本就算答案;群聊里,只有“回复这张卡片”才算。机器人拿到之后立刻删除你的消息,把卡片改成“✓ Code submitted“,而且这条消息从头到尾不会被组装成一条聊天消息事件——也就是说,它根本没有机会进入对话历史。
第三种情况最省事:根本不问。 如果你之前给这个登录保存过验证器种子,enter_code 会自己算码,你连卡片都看不到。
一次点击背后发生了什么
两个平台共用同一个钩子:适配器类上如果实现了 send_vault_code_prompt(chat_id, site, hint, *, user_id, submit, timeout_s, metadata),网关就把“向用户要验证码”的请求交给它。user_id 是这一轮提问的人,也是唯一被允许作答的人;submit(code) 把码送给正在等待的线程,如果这次请求已经结束(已答、超时、被中断、这一轮已经翻篇),它返回 False,什么都不会被填进页面。
真正把码写进网页的那一步,走的是 supervisor socket,不是模型:码被登记进脱敏表,填进页面后立刻 del 掉,模型看到的是“填了几个字段、来源是哪个后端”,看不到六位数字本身。
日志这条线也补了。python-telegram-bot 会把每次 getUpdates 结果和 webhook 请求体记进 DEBUG 日志,slack_sdk 的 Socket Mode 客户端也会把收到的每一帧记进 DEBUG——如果不管,开了 logging.level: DEBUG 的人就会在 agent.log 里读到你刚输入的验证码。所以两边的适配器都加了过滤器:验证码待答期间,这些记录直接被丢弃。
边界:谁能答、超时之后、群里删不掉怎么办
这套设计在细节上做了不少防守,值得知道:
- 只有作者能答。 别人回复那张卡片、或者在群里随口说一句,都还是普通消息,照常进入模型——不会被误当成验证码。
- 迟到的回复仍然保密。 每张卡片有自己的计时器;已经结束的卡片会被记住(上限 512 张),作者在超时之后才回复,那条回复依然会被删除,不会被当成聊天内容。
- 群里删不掉会明说。 私聊里机器人总能删自己的对话;群里需要删除权限。删不掉时,机器人会发一条提示请你自己删,而且它会确认删除真的完成了——排在 flood wait 后面的删除请求不算数。
- 只开“验证码”这一种提示。 主密码、或者在聊天里输入一套全新的登录凭据,是另一个决定,这次没有一起放开。
- headless / cron / API 仍然问不到人。 没有可作答的界面时,工具还是返回
prompt_unavailable——这种场景下,保存验证器种子才是正解。
什么时候能用上
这两个 PR 都是 2026 年 11 月 14 日合并的,而 v0.23.1 发布于 11 月 10 日,所以它们还没进正式版,目前只存在于 main 上。等下一个版本发布后才会随升级到手;在那之前,hermes update 走的是发行版,不会带上这两处改动。
更新(2026-11-17):这里说的改动已随 v0.23.2 发布(2026-11-16),
hermes update就能拿到。上文「不在 v0.23.1 里」是发布当时的快照。
如果你现在就想确认自己的版本有没有:在 Telegram 或 Slack 里让 Hermes 去登录一个会发验证码的站点。它如果回你“这个会话没法向你提问”,说明还是旧行为。
浏览器保险库本身的完整用法(首次登录怎么问、密码存在哪、和 1Password / Bitwarden 怎么配合)在这篇里有更细的说明:浏览器保险库登录指南;如果你更关心凭据容器是怎么加密的,可以看凭据保险库与自动填充。Telegram 侧还有一篇讲消息冲突与会话恢复的:Telegram 冲突队列与恢复。
值得记住的一句话
安全性常常被理解成“别把敏感信息交给模型”。这一次的做法更彻底一点:让验证码根本没有机会变成模型的输入——它从你的输入框直接进网页,留下的只有“字段填了几个”。这比在提示词里反复叮嘱“请不要泄露验证码”要可靠得多。