O código de login deixa de sair do seu chat: o Hermes agora responde a pedidos de 2FA no Telegram, Slack e Discord
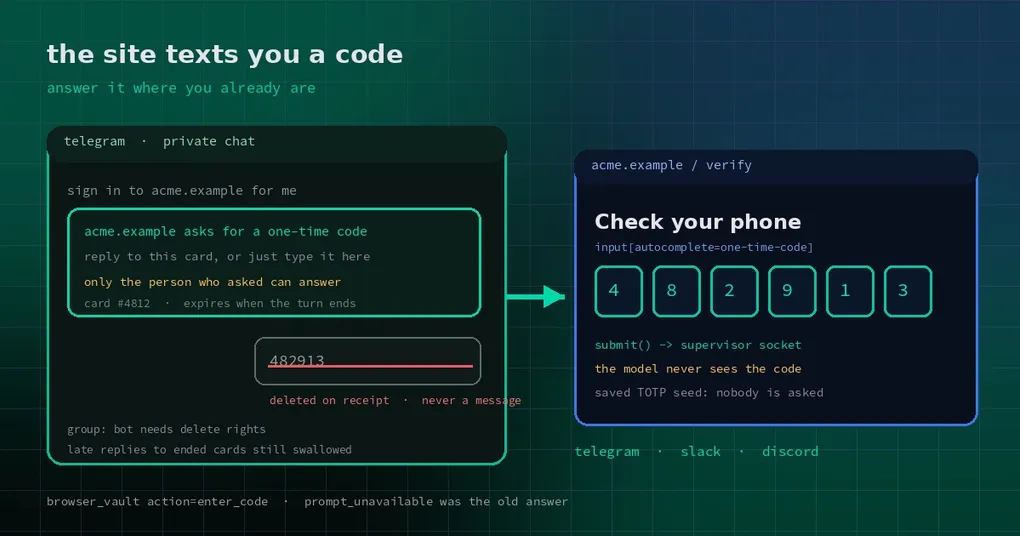
Nove da noite, no trem para casa, você manda uma mensagem para o Hermes: “Puxa as faturas deste mês para o portal financeiro, a declaração do imposto é amanhã.” Ele abre a página, digita o usuário e a senha que você salvou, e então para. Você espera. Ele responde: esta sessão não pode perguntar ao usuário. Enquanto isso seu celular vibra com um código de seis dígitos — a resposta está na sua mão, e a coisa toda está travada num canal que não existe.
O modelo nunca foi o problema. O canal era. Ele existe agora: mande a mesma mensagem de novo e o Hermes publica um card no chat, você responde com seis dígitos, ele digita na página, marca o card como enviado e segue em frente.
O que travava você nunca foi o código
O cofre do navegador guarda seus logins. Senhas podem ser preenchidas automaticamente, mas um código de uso único é diferente: ou ele é calculado a partir de uma seed de autenticador salva, ou alguém precisa ser perguntado.
A superfície da ferramenta é a ação enter_code do browser_vault. Ela primeiro procura um campo de código na página atual — input[autocomplete=one-time-code], ou um campo cujo name ou id mencione otp, code ou totp — e então decide de onde vêm os dígitos:
- O login salvo tem uma seed de autenticador: o código é gerado no lado do servidor, ninguém é interrompido, e só na(s) origem(ns) para as quais o login foi salvo.
- Sem seed: o usuário precisa ser perguntado.
O segundo caminho é onde quebrou. O callback que pede um código só era instalado para um visualizador local, então um turno iniciado a partir de uma plataforma de chat não encontrava callback nenhum e a ferramenta retornava prompt_unavailable, com uma mensagem de erro que ainda sugeria salvar uma chave de autenticador para aquele login (issue #141844).
A sugestão não está errada. Só transforma um problema de dez segundos em “vá configurar uma seed TOTP primeiro”.
Três formas de responder agora: um formulário privado, uma resposta apagável ou nenhuma pergunta
Dois PRs mergeados em 14 de novembro de 2026 fecharam a lacuna: Slack e Discord (#155584), e Telegram (#155617).
Slack e Discord usam um formulário privado. O chat recebe um card com um botão “Enter code”. O botão abre um modal que só a pessoa que pediu consegue abrir, e o código vai do payload de view_submission direto para o turno que está esperando. O botão carrega um token opaco — não o código, não a chave da sessão.
O Telegram não tem formulário que um bot possa abrir em privado, então ele faz outra coisa: um card de resposta endereçado à pessoa que pediu. No chat privado, sua próxima mensagem de texto é a resposta; num grupo, só conta uma resposta ao card. O bot apaga sua mensagem no momento em que ela chega, vira o card para “✓ Código enviado” e nunca monta um message event a partir dela — então ela nunca tem chance de entrar no histórico da conversa.
O terceiro caminho não pergunta a ninguém. Se aquele login tem uma seed de autenticador salva, o enter_code calcula o código sozinho e você nunca vê um card.
O que acontece por trás de um toque
As duas plataformas compartilham um único hook. Se a classe de um adapter implementa send_vault_code_prompt(chat_id, site, hint, *, user_id, submit, timeout_s, metadata), o gateway entrega a ela o pedido de “pedir um código”. O user_id é o autor do turno — a única pessoa cuja resposta é aceita. O submit(code) entrega o código para a thread que está esperando; ele retorna False quando o pedido já terminou (respondido, expirado, interrompido, turno encerrado), e aí nada é digitado na página.
A etapa que grava os dígitos na página passa pelo socket do supervisor, não pelo modelo. O código é registrado como valor de redaction, preenchido na página, e a variável local é apagada logo depois. O que o modelo vê é quantos campos foram preenchidos e qual backend forneceu o código — não os seis dígitos.
O logging recebeu o mesmo tratamento. O python-telegram-bot registra cada resultado de getUpdates e cada corpo de webhook em DEBUG, e o cliente Socket Mode do slack_sdk registra cada frame recebido em DEBUG antes de qualquer handler rodar. Deixado como estava, quem rodasse logging.level: DEBUG encontraria o código que acabou de digitar parado no agent.log. Os dois adapters agora descartam esses registros enquanto uma resposta de código está pendente.
Limites que vale conhecer: quem pode responder, o que acontece com atraso e grupos sem permissão de apagar
Os detalhes carregam a maior parte do desenho:
- Só o autor pode responder. Qualquer outra pessoa respondendo ao card, ou falando algo no grupo, continua sendo uma mensagem comum e ainda chega ao modelo — nunca é confundida com um código.
- Respostas atrasadas continuam privadas. Cada card tem seu próprio timer. Cards encerrados ficam na memória (limitados a 512), então a resposta do autor depois do timeout ainda é apagada em vez de virar texto do chat.
- Um grupo onde o bot não pode apagar avisa. Chats privados sempre permitem; um grupo precisa da permissão de apagar. Quando a exclusão falha, o bot publica um aviso pedindo que o autor remova a própria resposta, e checa se a exclusão foi de fato concluída — um pedido ainda na fila atrás de um flood wait não conta.
- Só o prompt de código foi aberto. Uma master password, ou digitar um login novinho direto no chat, é outra decisão e não faz parte disto.
- Turnos headless, de cron e de API continuam sem poder perguntar. Sem superfície onde uma pessoa possa responder, o
enter_codesegue retornandoprompt_unavailable; salvar uma seed de autenticador é a saída nesse caso.
Quando você pode usar
Os dois PRs foram mergeados em 14 de novembro de 2026, e a v0.23.1 saiu em 10 de novembro — então isto ainda não está em nenhum release; vive só na main. Chega na próxima versão; até lá o hermes update acompanha os releases e não vai trazer essa mudança.
Atualização (17/11/2026): essas mudanças saíram na v0.23.2 (16 de novembro): um
hermes updateas traz. O « não está na v0.23.1 » acima é um retrato da data de publicação.
Para ver o que sua instalação faz hoje, peça ao Hermes, do Telegram ou do Slack, para entrar em algum site que envie um código. Se ele responder “esta sessão não pode perguntar ao usuário”, você está no comportamento antigo.
Sobre o cofre em si — o prompt da primeira vez, onde as senhas moram, como ele funciona com 1Password ou Bitwarden — o guia de login do cofre do navegador vai mais fundo, e cofre de credenciais e preenchimento automático cobre como o contêiner de credenciais é criptografado. Do lado do Telegram, filas de conflito e recuperação explica o que acontece quando duas instâncias de bot disputam o mesmo chat.
A frase que vale guardar
Segurança costuma ser enquadrada como “não entregue dados sensíveis ao modelo”. Esta mudança vai além: o código nunca tem chance de virar entrada do modelo. Ele viaja do seu teclado até a página, e o que sobra é uma contagem de campos preenchidos. Isso é bem mais confiável do que pedir, por favor, que um prompt não vaze os dígitos.