Le code de connexion cesse de transiter par votre chat : Hermes répond maintenant aux demandes de 2FA sur Telegram, Slack et Discord
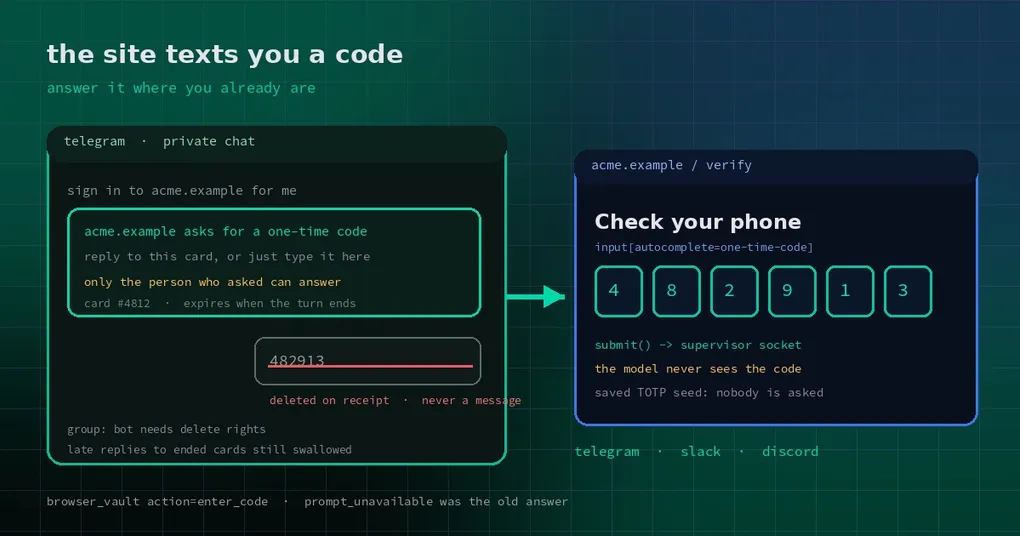
Neuf heures du soir, dans le train du retour, vous écrivez à Hermes : « Récupère les factures du mois sur le portail finance, la déclaration fiscale est demain. » Il ouvre la page, saisit l’identifiant et le mot de passe que vous avez enregistrés, puis s’arrête. Vous attendez. Il finit par répondre : cette session ne peut pas interroger l’utilisateur. Pendant ce temps, votre téléphone vibre avec un code à six chiffres — la réponse est dans votre main, et toute l’affaire est bloquée sur un canal qui n’existe pas.
Le modèle n’a jamais été le problème. Le canal, si. Et il existe maintenant : renvoyez le même message, Hermes publie une carte dans le chat, vous répondez par six chiffres, il les saisit dans la page, marque la carte comme soumise et poursuit.
Ce qui vous bloquait n’était jamais le code
Le vault du navigateur stocke vos identifiants. Les mots de passe peuvent être remplis automatiquement, mais un code à usage unique, c’est autre chose : soit il se calcule à partir d’une graine d’authentificateur enregistrée, soit il faut demander à quelqu’un.
La surface d’outil, c’est l’action enter_code de browser_vault. Elle cherche d’abord un champ de code sur la page courante — input[autocomplete=one-time-code], ou un champ dont le nom ou l’id mentionne otp, code ou totp — puis décide d’où viennent les chiffres :
- L’identifiant enregistré dispose d’une graine d’authentificateur : le code est généré côté serveur, personne n’est interrompu, et uniquement sur la ou les origines pour lesquelles cet identifiant a été enregistré.
- Pas de graine : il faut interroger l’utilisateur.
C’est le second chemin qui cassait. Le callback chargé de demander un code n’était installé que pour un viewer local ; un tour lancé depuis une plateforme de chat ne trouvait donc aucun callback et l’outil renvoyait prompt_unavailable, avec un message d’erreur qui suggérait en plus d’enregistrer une clé d’authentificateur pour cet identifiant (issue #141844).
Cette suggestion n’est pas fausse. Elle transforme simplement un problème de dix secondes en « allez d’abord configurer une graine TOTP ».
Trois façons de répondre désormais : un formulaire privé, une réponse supprimable, ou aucune question
Deux PR fusionnées le 14 novembre 2026 comblent le trou : Slack et Discord (#155584), puis Telegram (#155617).
Slack et Discord passent par un formulaire privé. Le chat reçoit une carte avec un bouton « Saisir le code ». Le bouton ouvre une modale que seule la personne à l’origine de la demande peut ouvrir, et le code va du payload view_submission directement au tour en attente. Le bouton transporte un token opaque — pas le code, pas la clé de session.
Telegram n’offre aucun formulaire qu’un bot puisse ouvrir en privé, alors il fait autrement : une carte de réponse destinée à la personne qui a posé la question. Dans un chat privé, votre prochain message texte fait office de réponse ; dans un groupe, seule une réponse à la carte compte. Le bot supprime votre message à l’instant où il arrive, fait passer la carte à « ✓ Code soumis » et ne construit jamais d’événement de message à partir de lui — il n’a donc aucune chance d’entrer dans l’historique de conversation.
Le troisième chemin ne demande rien à personne. Si cet identifiant dispose d’une graine d’authentificateur enregistrée, enter_code calcule le code lui-même et vous ne voyez aucune carte.
Ce qui se passe derrière un appui
Les deux plateformes partagent un seul hook. Si une classe d’adaptateur implémente send_vault_code_prompt(chat_id, site, hint, *, user_id, submit, timeout_s, metadata), le gateway lui confie la requête « demander un code ». user_id est l’auteur du tour — la seule personne dont la réponse est acceptée. submit(code) transmet le code au thread en attente ; la fonction renvoie False quand la requête est déjà terminée (répondue, expirée, interrompue, tour fini), et dans ce cas rien n’est saisi dans la page.
L’étape qui écrit les chiffres dans la page passe par la socket du superviseur, pas par le modèle. Le code est enregistré comme valeur à masquer, saisi dans la page, puis la variable locale est supprimée juste après. Ce que le modèle voit, c’est le nombre de champs remplis et le backend qui a fourni le code — pas les six chiffres.
Le logging a eu droit au même traitement. python-telegram-bot journalise chaque résultat de getUpdates et chaque corps de webhook en DEBUG, et le client Socket Mode de slack_sdk journalise chaque trame reçue en DEBUG avant qu’aucun handler ne s’exécute. Laissé tel quel, quiconque tourne avec logging.level: DEBUG retrouverait le code qu’il vient de saisir dans agent.log. Les deux adaptateurs écartent désormais ces enregistrements tant qu’une réponse de code est en attente.
Des limites à connaître : qui peut répondre, ce qui arrive trop tard, et les groupes sans droit de suppression
Les détails portent l’essentiel du design :
- Seul l’auteur peut répondre. Toute autre personne qui répond à la carte, ou qui écrit quelque chose dans le groupe, reste un message ordinaire et parvient toujours au modèle — il n’est jamais pris pour un code.
- Les réponses tardives restent privées. Chaque carte a son propre minuteur. Les cartes terminées sont mémorisées (plafonnées à 512), si bien que la réponse de l’auteur après l’expiration est encore supprimée au lieu de devenir du texte de chat.
- Un groupe où le bot ne peut pas supprimer le dit. Les chats privés l’autorisent toujours ; un groupe a besoin de la permission de suppression. Quand la suppression échoue, le bot publie un avis demandant à l’auteur de retirer sa réponse, et il s’assure que la suppression a bien été confirmée — une requête encore en file derrière un flood wait ne compte pas.
- Seule la demande de code est ouverte. Un mot de passe maître, ou la saisie d’un tout nouvel identifiant dans un chat, relève d’une décision séparée et ne fait pas partie de ce lot.
- Les tours headless, cron et API ne peuvent toujours rien demander. Sans surface sur laquelle une personne puisse répondre,
enter_codecontinue de renvoyerprompt_unavailable; dans ce cas, la solution est d’enregistrer une graine d’authentificateur.
Quand vous pouvez l’utiliser
Les deux PR ont été fusionnées le 14 novembre 2026, et la v0.23.1 est sortie le 10 novembre — ce n’est donc pas encore dans une release ; cela vit uniquement sur main. Ce sera livré avec la prochaine version ; d’ici là, hermes update suit les releases et ne récupérera pas ce changement.
Mise à jour (17/11/2026) : ces changements sont sortis dans la v0.23.2 (16 novembre) : un
hermes updateles récupère. Le « pas dans la v0.23.1 » ci-dessus est un instantané du jour de publication.
Pour savoir ce que fait votre installation aujourd’hui, demandez à Hermes depuis Telegram ou Slack de se connecter quelque part qui envoie un code. S’il répond « cette session ne peut pas interroger l’utilisateur », vous êtes sur l’ancien comportement.
Pour le vault lui-même — la demande à la première connexion, où vivent les mots de passe, comment il cohabite avec 1Password ou Bitwarden — le guide de connexion au vault du navigateur va plus loin, et coffre d’identifiants et remplissage automatique décrit comment le conteneur d’identifiants est chiffré. Côté Telegram, files de conflits et reprise explique ce qui se passe quand deux instances du bot se disputent un même chat.
La phrase à retenir
On présente souvent la sécurité comme « ne confiez pas de données sensibles au modèle ». Ici, on va plus loin : le code n’a jamais l’occasion de devenir une entrée du modèle. Il voyage de votre clavier jusqu’à la page, et ce qui reste est un comptage de champs remplis. C’est nettement plus fiable que de demander à un prompt de bien vouloir ne pas divulguer les chiffres.