El código de acceso deja de escaparse del chat: Hermes ya responde a los prompts de 2FA en Telegram, Slack y Discord
Nueve de la noche, en el tren de vuelta a casa, y le escribes a Hermes: «mete las facturas de este mes en el portal de finanzas, que la declaración es mañana». Abre la página, escribe el usuario y la contraseña que guardaste y se detiene. Esperas. Te contesta: esta sesión no puede preguntar al usuario. Mientras tanto el móvil vibra con un código de seis dígitos: la respuesta la tienes en la mano y todo el proceso está atascado en un canal que no existe.
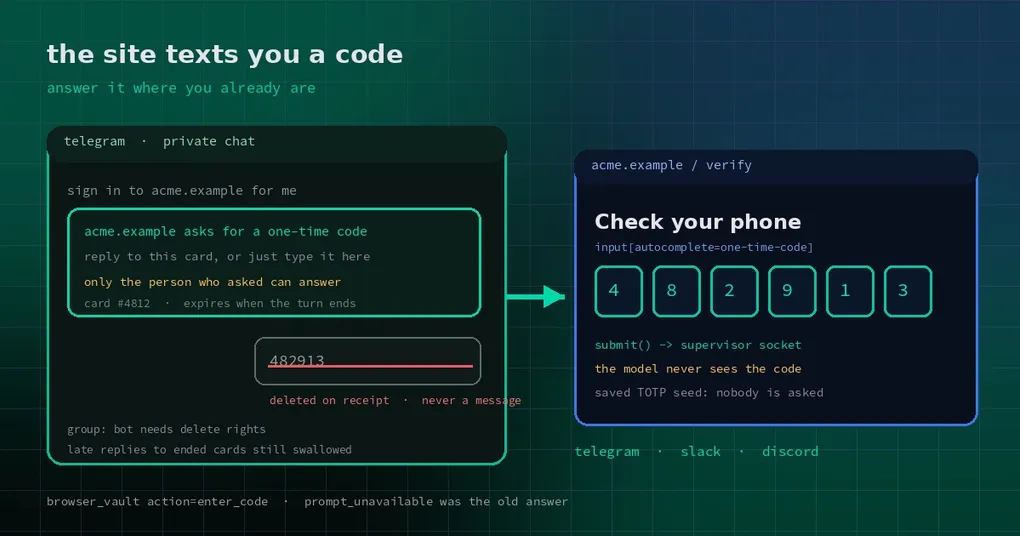
El modelo nunca fue el problema. El canal sí. Y ahora existe: vuelve a mandar el mismo mensaje y Hermes publica una tarjeta en el chat, tú respondes con seis dígitos, los escribe en la página, marca la tarjeta como enviada y sigue adelante.
Lo que te bloqueaba nunca fue el código
El vault del navegador guarda tus inicios de sesión. Las contraseñas se pueden rellenar de forma automática, pero un código de un solo uso es distinto: o se calcula a partir de una semilla de autenticador guardada, o hay que preguntarle a alguien.
La superficie de la herramienta es la acción enter_code de browser_vault. Primero busca un campo de código en la página actual —input[autocomplete=one-time-code], o un campo cuyo nombre o id mencione otp, code o totp— y después decide de dónde salen los dígitos:
- El inicio de sesión guardado tiene semilla de autenticador: el código se genera en el servidor, no se interrumpe a nadie y solo para el origen o los orígenes para los que se guardó el login.
- No hay semilla: hay que preguntar al usuario.
La segunda ruta es donde se rompía. El callback que pide un código solo se instalaba para un visor local, así que un turno iniciado desde una plataforma de chat no encontraba ningún callback y la herramienta devolvía prompt_unavailable, con un mensaje de error que además sugería guardar una clave de autenticador para ese login (issue #141844).
Esa sugerencia no es incorrecta. Simplemente convierte un problema de diez segundos en «primero ve a configurar una semilla TOTP».
Tres formas de responder ahora: un formulario privado, una respuesta borrable o ninguna pregunta
El 14 de noviembre de 2026 se fusionaron dos PR que cerraban la brecha: Slack y Discord (#155584) y Telegram (#155617).
Slack y Discord usan un formulario privado. El chat recibe una tarjeta con un botón «Introducir código». El botón abre un modal que solo puede abrir quien hizo la petición, y el código pasa del payload de view_submission directamente al turno que está esperando. El botón lleva un token opaco: ni el código ni la clave de sesión.
Telegram no tiene un formulario que un bot pueda abrir en privado, así que hace otra cosa: una tarjeta de respuesta dirigida a quien hizo la petición. En un chat privado, tu siguiente mensaje de texto es la respuesta; en un grupo, solo cuenta una respuesta a la tarjeta. El bot borra tu mensaje en el momento en que llega, cambia la tarjeta a «✓ Código enviado» y nunca construye un evento de mensaje con él, así que jamás tiene ocasión de entrar en el historial de la conversación.
La tercera ruta no pregunta a nadie. Si ese login tiene una semilla de autenticador guardada, enter_code calcula el código por su cuenta y no ves ninguna tarjeta.
Qué ocurre detrás de un solo toque
Ambas plataformas comparten un mismo hook. Si la clase de un adaptador implementa send_vault_code_prompt(chat_id, site, hint, *, user_id, submit, timeout_s, metadata), el gateway le pasa la petición de «pedir un código». user_id es el autor del turno: la única persona cuya respuesta se acepta. submit(code) entrega el código al hilo que espera; devuelve False cuando la petición ya terminó (respondida, agotada, interrumpida, turno cerrado) y, en ese caso, no se escribe nada en la página.
El paso que escribe los dígitos en la página va por el socket del supervisor, no a través del modelo. El código se registra como valor de redacción, se rellena en la página y la variable local se borra justo después. Lo que ve el modelo es cuántos campos se rellenaron y qué backend proporcionó el código, no los seis dígitos.
El logging recibió el mismo trato. python-telegram-bot registra cada resultado de getUpdates y cada cuerpo de webhook en DEBUG, y el cliente de Socket Mode de slack_sdk registra cada frame recibido en DEBUG antes de que se ejecute ningún handler. Tal cual, cualquiera con logging.level: DEBUG encontraría el código que acaba de teclear en agent.log. Ahora ambos adaptadores descartan esos registros mientras hay una respuesta de código pendiente.
Límites que conviene conocer: quién puede responder, qué pasa con las respuestas tardías y los grupos sin permiso de borrado
Los detalles contienen buena parte del diseño:
- Solo el autor puede responder. Cualquier otra persona que responda a la tarjeta, o que diga algo en el grupo, sigue siendo un mensaje normal y sigue llegando al modelo: nunca se confunde con un código.
- Las respuestas tardías siguen siendo privadas. Cada tarjeta tiene su propio temporizador. Las tarjetas terminadas se recuerdan (con un máximo de 512), así que la respuesta del autor después del timeout también se borra en lugar de convertirse en texto del chat.
- Un grupo donde el bot no puede borrar lo dice. Los chats privados siempre lo permiten; un grupo necesita permiso de borrado. Cuando el borrado falla, el bot publica un aviso pidiendo al autor que retire su respuesta, y comprueba que el borrado se ha confirmado de verdad: una petición que sigue en cola detrás de un flood wait no cuenta.
- Solo se abre la petición de código. Una contraseña maestra, o escribir un login completamente nuevo en un chat, es una decisión aparte y no forma parte de esto.
- Los turnos headless, de cron y de API siguen sin poder preguntar. Si no hay ninguna superficie en la que una persona pueda responder,
enter_codecontinúa devolviendoprompt_unavailable; ahí la solución es guardar una semilla de autenticador.
Cuándo puedes usarlo
Ambos PR se fusionaron el 14 de noviembre de 2026 y la v0.23.1 salió el 10 de noviembre, así que todavía no está en ninguna release: vive solo en main. Llegará con la próxima versión; hasta entonces, hermes update sigue las releases y no lo traerá.
Actualización (17/11/2026): estos cambios salieron en la v0.23.2 (16 de noviembre):
hermes updatelos trae. Lo de «no está en la v0.23.1» es una foto del momento de la publicación.
Para comprobar qué hace hoy tu instalación, pídele a Hermes desde Telegram o Slack que inicie sesión en algún sitio que envíe un código. Si responde «esta sesión no puede preguntar al usuario», sigues con el comportamiento antiguo.
Para el vault en sí —el prompt de la primera vez, dónde viven las contraseñas, cómo se lleva con 1Password o Bitwarden— la guía de login del vault del navegador entra en más detalle, y credential vault y autofill explica cómo se cifra el contenedor de credenciales. En el lado de Telegram, colas de conflictos y recuperación cuenta qué pasa cuando dos instancias del bot se pelean por un mismo chat.
La frase que merece la pena conservar
La seguridad se suele plantear como «no le pases datos sensibles al modelo». Esto va un paso más allá: el código nunca llega a tener la oportunidad de convertirse en entrada del modelo. Viaja desde tu teclado hasta la página y lo que queda es una cuenta de campos rellenados. Eso es bastante más fiable que pedirle a un prompt que, por favor, no filtre los dígitos.