sudo 密码不再粘在命令前面:一次安静的终端安全改造
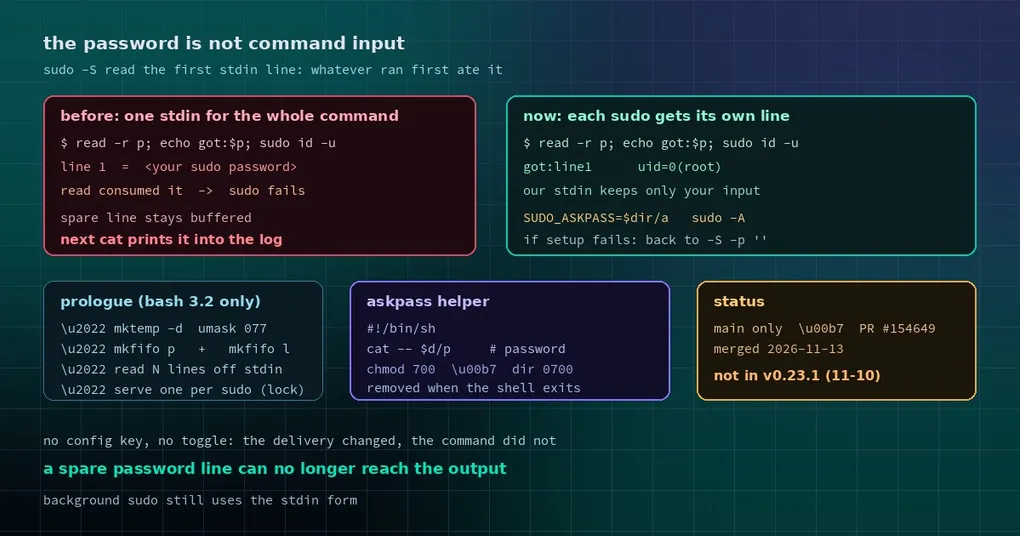
你让 Hermes 帮你在一台新机器上装点东西,它跑了一条带 sudo 的命令。第一次提示你输密码,你输了,命令却报 sudo: no password was provided;再换一条命令,密码倒是过了,可输出的日志里多了一行你眼熟的字符串——那正是你刚输入的 sudo 密码。
这两个看起来无关的症状,其实是同一个设计缺陷的两面:Hermes 过去把密码放在整条命令共享的 stdin 最前面,谁先读 stdin 谁先拿到它。
旧做法:密码被塞进命令的“嘴里”
要理解这个改动,先看终端工具原来怎么处理 sudo。
当你输入一条带 sudo 的命令,Hermes 会先改写它:把命令里每一个真正的 sudo 调用换成“从 stdin 读密码”的形式(sudo -S -p ''),然后为每个 sudo 准备一行密码,统一放到整条命令的 stdin 开头。
这套做法能跑通,但它默认了一个前提:命令里除了 sudo,没有别人会去读 stdin。
现实里这个前提经常不成立:
- 命令前半段有个
read -r answer(很常见,比如确认提示),它先把第一行读走了,那行就是密码。于是 sudo 拿不到密码,直接失败。 - 命令里有两个 sudo,但第二个没被触发,那份多余的密码行还留在 stdin 缓冲区里;后面一个
cat、一个while read line就把这行读出来打印了。密码于是出现在工具输出里,进了会话记录,甚至进了你转发给同事的日志。
这不是理论风险。PR #154649 的描述里把几类命令前后的行为列成了表,其中 read -r p; echo "got:$p"; sudo id -u 在旧实现下会打印出密码,而 sudo 反而失败。
新做法:一个小帮手替每个 sudo 递密码
新的实现保留“每个 sudo 一行密码”的输入格式,但换了个递法:命令真正开跑之前,先执行一小段前导脚本(prologue)。
这段前导脚本做四件事:
- 用
mktemp -d建一个只有自己能进的临时目录(umask 077),用来放这次命令的帮手脚本和管道。 - 生成一个 askpass 帮手:sudo 需要密码时,会去执行
SUDO_ASKPASS指向的这个小脚本,由它把密码打印出来给 sudo。 - 把 stdin 开头那几行密码读走,放进一个后台写入器;这个写入器通过命名管道,按顺序给每个 sudo 递一份密码。
- 把命令里的 sudo 改成走 askpass 的形式(
sudo -A)。命令自己的 stdin 从此只剩下你自己传进去的内容。
顺手还处理了一个容易忽略的并发问题:如果命令里两个 sudo 几乎同时要密码,两个帮手会抢同一行。所以帮手在执行期间会先抢一个锁文件,一个递完再轮到下一个。锁用的是 O_EXCL 创建文件,而不是 mkdir——因为 Ubuntu 25.10 起用的 uutils mkdir 在竞态下可能让两个调用者同时成功。
整个前导脚本刻意只用 bash 3.2 的语法,并且用 \command、\builtin、\exec 这类写法,避免被你 session 里的别名或 shell 函数劫持。macOS 自带的就是 bash 3.2,这条限制不是洁癖,是兼容性。
前后对比
| 场景 | 旧行为 | 现在 |
|---|---|---|
命令里先 read 再 sudo |
密码被 read 吃掉,sudo 失败 |
read 读到的是你自己的输入,sudo 正常拿到密码 |
| 两个 sudo,只触发一个 | 多余的那行密码可能被后面程序打印 | 后面程序只看到你自己的输入 |
echo hi | sudo cat |
sudo 把 hi 当密码,失败 |
正常执行 |
sudo tee file 配多行输入 |
文件内容正确 | 文件内容一致 |
命令自己指定了 sudo -S 或 -A |
保持原样 | 同样保持原样 |
最后一行很关键:如果你的命令已经自己管理 sudo 的输入(比如脚本里写了 sudo -S 从管道读密码),Hermes 不会插手,仍然按你写的方式跑。它只在命令“没有自己的 stdin 或 askpass 选项”时才启用新路径。
兜底设计:装不上就退回老办法
任何在 shell 里做手脚的方案都要回答一个问题:如果环境不允许呢?
这台机器的文件系统不让建 FIFO、临时目录落在怪路径、sudo 版本不认 askpass……这些都可能导致前导脚本失败。所以实现里有一条明确的退路:如果帮手在命令运行时没搭起来,命令里的 sudo 会退回 -S -p '' 的形态,密码行仍旧留在 stdin 上,行为和以前完全一样。
也就是说,这个改动不会让“原本能跑的机器”跑不动,最差情况是回到旧行为。
另外,后台执行的 sudo(比如 sudo ... &)仍然走 stdin 形态——askpass 帮手需要在命令的生命周期里持续存在,把整个后台进程组纳入管理会复杂得多,这次没有做。
你需要注意什么
- 不需要任何配置:没有新的 config.yaml 键,也没有新的开关。升级后行为自动生效。
- 密码仍然只在内存和临时目录里:临时目录权限 0700,帮手脚本 700,命令结束(或它的子进程全部退出)时清理;如果命令被 kill,也有清理路径。
- 密码是谁给的:Hermes 在需要时提示你输入(TUI/桌面的弹窗,或直接读终端且不回显),45 秒不输入就自动跳过、命令优雅失败。密码按会话缓存,不会写到磁盘。
- 别把 sudo 密码写进 prompt:这条和本次改动无关,但值得重复一次——密码应该走提示框,不要贴在对话里,对话内容会进会话记录。
什么时候能用上
这个改动合并进了 main(PR #154649,2026-11-13),v0.23.1 发布于 11-10,所以它不在 v0.23.1 里。想现在用,可以跟 main 走;等下一个版本发布后再升级也行。
更新(2026-11-17):这里说的改动已随 v0.23.2 发布(2026-11-16),
hermes update就能拿到。上文「不在 v0.23.1 里」是发布当时的快照。
如果你平时只是偶尔让 agent 跑 sudo apt install,可能感觉不到差别——这正是这类修复的特点:它消掉的是“偶尔才踩到、踩到就很难查”的那类坑。如果你的机器上 Hermes 经常跑长脚本、脚本里又混着 read 和 sudo,这次改动能省掉不少“为什么密码明明输对了却失败”的排查时间。
相关阅读:SSH 配置改动为什么要过审批门禁、无人值守场景下的审批策略,以及安装指南。