Hermes deja de poner tu contraseña de sudo al principio del comando
Pides a Hermes que instale algo en una máquina recién creada. Ejecuta un comando con sudo, te pide la contraseña, la escribes — y el comando muere con sudo: no password was provided. Pruebas otro comando y el sudo funciona, pero la salida contiene una línea que reconoces: la contraseña que acabas de escribir, ahí en el log.
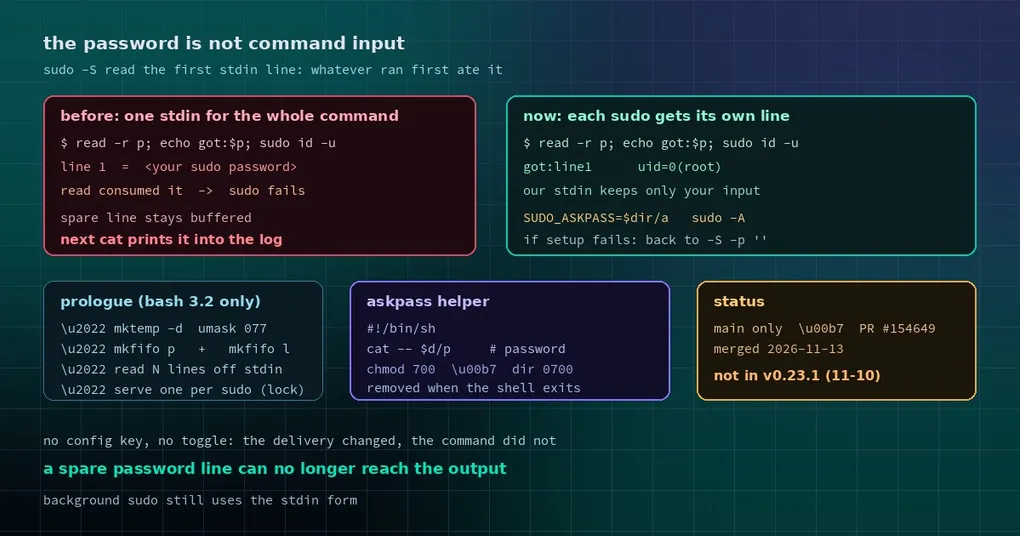
Esos dos síntomas parecen no tener nada que ver. Son el mismo fallo de diseño visto desde dos lados: Hermes ponía la contraseña al principio del stdin que compartía todo el comando, así que se la quedaba quien leyera stdin primero.
El diseño antiguo: la contraseña entraba por la boca del comando
Cuando ejecutas un comando que contiene sudo, la herramienta de terminal lo reescribía antes. Cada invocación real de sudo se cambiaba para leer su contraseña de stdin (sudo -S -p ''), y se colocaba una línea de contraseña por cada sudo al principio del flujo stdin compartido por toda la cadena del comando.
Eso funciona — siempre que nada más en el comando lea stdin.
En la práctica, muchas cosas lo hacen:
- Un
read -r answeral principio del comando (un prompt de confirmación, por ejemplo) consume la primera línea, que es la contraseña. sudo se queda sin nada y falla. - Un comando con dos sudos donde solo uno se dispara deja la línea de contraseña sin usar en el buffer de stdin. Un
catposterior o unwhile read linela recoge y la imprime. La contraseña acaba en la salida de la herramienta, en la transcripción de la sesión y en cualquier log que le pegues a un compañero.
Esto no es hipotético. El PR que lo arregla incluye el comportamiento antes/después de un conjunto de comandos, y en la forma antigua read -r p; echo "got:$p"; sudo id -u imprime la contraseña mientras sudo falla.
El nuevo diseño: un pequeño helper le da a cada sudo su propia línea
El arreglo mantiene el formato de entrada «una línea de contraseña por sudo», pero cambia la entrega. Antes de que se ejecute tu comando, corre un breve prólogo:
- Crea un directorio temporal privado con
mktemp -dbajoumask 077para guardar el helper y sus pipes. - Escribe un helper askpass — el script que sudo ejecuta cuando necesita una contraseña, apuntado por
SUDO_ASKPASS. - Saca las líneas de contraseña de stdin hacia un escritor separado que las sirve de una en una por un named pipe, una vez por cada sudo contado.
- Reescribe los sudos a la forma askpass (
sudo -A). El stdin de tu comando ahora contiene solo la entrada que tú pasaste.
Hay también un detalle de concurrencia que conviene conocer: si dos sudos de un mismo comando preguntan casi al mismo tiempo, dos helpers competirían por la misma línea. Por eso cada helper toma un lock file mientras dura su intercambio. El lock es una creación de archivo O_EXCL en lugar de mkdir, porque el mkdir de uutils (Ubuntu 25.10 y posteriores) puede dejar que dos llamadores en carrera tengan éxito a la vez — los dos helpers leen entonces un único serving y un sudo recibe una contraseña vacía.
El prólogo usa deliberadamente solo sintaxis de bash 3.2, y escribe \command, \builtin y \exec para que los alias o las funciones de shell de tu sesión no puedan tapar los comandos de los que depende. macOS trae bash 3.2, así que esto es compatibilidad, no estilo.
Antes y después
| Comando | Comportamiento antiguo | Ahora |
|---|---|---|
read -r p; echo "got:$p"; sudo id -u |
imprime la contraseña; sudo falla | imprime tu propia línea; sudo funciona |
Dos sudos, uno se dispara, luego cat |
imprime la línea de contraseña sobrante | imprime solo tu entrada |
echo hi | sudo cat |
sudo lee hi como contraseña y falla |
imprime hi |
sudo tee file con entrada multilínea |
contenido del archivo correcto | bytes idénticos |
Un comando que pone sudo -S o -A por su cuenta |
se deja intacto | sigue intacto |
Esa última fila importa: si tu comando ya gestiona la entrada de sudo (un script que mete una contraseña en sudo -S, por ejemplo), Hermes no lo toca. La nueva ruta solo se aplica cuando ningún sudo contado lleva su propio stdin ni una opción askpass.
El fallback: si el helper no se puede construir, comportarse como antes
Cualquier esquema que manipule un shell tiene que responder «¿y si el entorno dice que no?».
Un sistema de archivos que rechaza FIFOs, una ruta temporal con un carácter incómodo, un build de sudo que ignora askpass — todo eso puede romper el prólogo. Por eso la implementación tiene una vía de escape explícita: si el helper no está listo cuando el comando se ejecuta, los sudos vuelven a -S -p '' y leen sus líneas de stdin exactamente como antes.
La consecuencia práctica es que este cambio no puede dejar de funcionar una máquina que ya funcionaba. El peor caso es el comportamiento antiguo.
Un caso se queda a propósito en la ruta antigua: el sudo en segundo plano (sudo ... &). El helper askpass tiene que sobrevivir al shell del propio comando y ser desmontado con el grupo de procesos; eso es un cambio más grande y no formaba parte de este.
Lo que deberías saber
- Sin configuración. No hay ninguna clave nueva en
config.yamlni ningún interruptor. El comportamiento se aplica al actualizar. - La contraseña sigue viviendo solo en memoria y en un directorio temporal privado. El directorio es modo 0700, el helper 0700, y la limpieza corre cuando salen el shell del comando y sus hijos, o cuando se mata el comando.
- De dónde sale la contraseña. Hermes te la pide cuando la necesita — un diálogo en la TUI o en la app de escritorio, o un prompt oculto en la terminal — y se salta sola a los 45 segundos, fallando el comando de forma controlada. La contraseña se cachea por sesión y nunca se escribe en disco.
- No pegues una contraseña de sudo en un prompt. No tiene que ver con este cambio, pero vale repetirlo: los prompts acaban en la transcripción de la sesión. Usa el diálogo de contraseña.
Cuándo lo tendrás
Esto llegó a main como PR #154649 el 2026-11-13. v0.23.1 salió el 2026-11-10, así que no está en esa versión — sigue main o espera a la siguiente versión.
Actualización (17/11/2026): estos cambios salieron en la v0.23.2 (16 de noviembre):
hermes updatelos trae. Lo de «no está en la v0.23.1» es una foto del momento de la publicación.
Si solo dejas que el agente ejecute sudo apt install de vez en cuando, puede que nunca notes la diferencia. Es la naturaleza de este tipo de arreglo: elimina fallos que son raros y dolorosos de diagnosticar cuando ocurren. Si tu agente ejecuta a menudo scripts largos que mezclan read con sudo, te quita toda una categoría de tardes de «la contraseña era correcta, ¿por qué falló?».
Relacionado: por qué las ediciones de la config de SSH pasan por una puerta de aprobación, política de aprobación para ejecuciones sin supervisión y la guía de instalación.