O Hermes deixa de colocar sua senha do sudo no começo do comando
Você pede ao Hermes para instalar algo em uma máquina nova. Ele roda um comando com sudo, pergunta a senha, você digita — e o comando morre com sudo: no password was provided. Tenta outro comando e o sudo funciona, mas a saída traz uma linha que você reconhece: a senha que você acabou de digitar, parada ali no log.
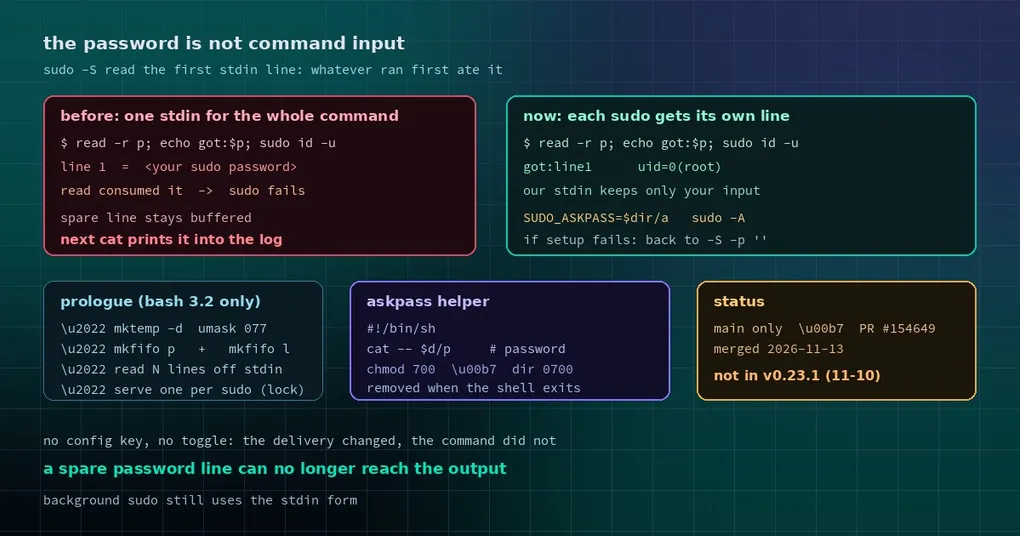
Esses dois sintomas parecem não ter relação. São a mesma falha de design vista de dois ângulos: o Hermes colocava a senha na frente do stdin compartilhado por todo o comando, então quem lesse o stdin primeiro ficava com ela.
O design antigo: a senha entrava pela boca do comando
Quando você rodava um comando com sudo, a ferramenta de terminal primeiro o reescrevia. Toda invocação real de sudo passava a ler a senha do stdin (sudo -S -p ''), e uma linha de senha por sudo era colocada na frente do stream de stdin compartilhado por toda a string do comando.
Isso funciona — desde que nada mais no comando leia o stdin.
Na prática, muita coisa lê:
- Um
read -r answerno começo do comando (um pedido de confirmação, por exemplo) consome a primeira linha, que é a senha. O sudo então não recebe nada e falha. - Um comando com dois sudos em que só um dispara deixa a linha de senha não usada no buffer de stdin. Um
catou umwhile read linemais adiante a pega e a imprime. A senha vai parar na saída da ferramenta, no transcript da sessão e em qualquer log que você cole para um colega.
Isso não é hipotético. O PR que corrige o problema lista o comportamento antes/depois de um conjunto de comandos, e na forma antiga read -r p; echo "got:$p"; sudo id -u imprime a senha enquanto o sudo falha.
O novo design: um pequeno helper entrega a cada sudo a sua própria linha
A correção mantém o formato de entrada “uma linha de senha por sudo”, mas muda a entrega. Antes de o seu comando rodar, um pequeno prólogo é executado:
- Ele cria um diretório temporário privado com
mktemp -dsobumask 077para guardar o helper e os seus pipes. - Ele escreve um helper askpass — o script que o sudo executa quando precisa de senha, apontado por
SUDO_ASKPASS. - Ele retira as linhas de senha do stdin e as passa para um escritor destacado, que as serve uma de cada vez através de um named pipe, uma por sudo contabilizado.
- Ele reescreve os sudos para a forma askpass (
sudo -A). O stdin do seu comando agora contém apenas a entrada que você passou.
Há também um detalhe de concorrência que vale conhecer: se dois sudos do mesmo comando pedirem a senha quase no mesmo instante, dois helpers disputariam a mesma linha. Por isso cada helper toma um arquivo de lock durante a sua troca. O lock é a criação de um arquivo com O_EXCL, e não mkdir, porque o mkdir do uutils (Ubuntu 25.10 e posteriores) pode deixar dois concorrentes terem sucesso ao mesmo tempo — aí dois helpers leem de um único serving e um sudo fica com senha vazia.
O prólogo usa deliberadamente apenas sintaxe de bash 3.2 e escreve \command, \builtin e \exec para que aliases ou funções de shell da sua sessão não consigam sombrear os comandos dos quais ele depende. O macOS vem com bash 3.2, então isso é compatibilidade, não estilo.
Antes e depois
| Comando | Comportamento antigo | Agora |
|---|---|---|
read -r p; echo "got:$p"; sudo id -u |
imprime a senha; o sudo falha | imprime a sua própria linha; o sudo funciona |
Dois sudos, um dispara, depois cat |
imprime a linha de senha que sobrou | imprime apenas a sua entrada |
echo hi | sudo cat |
o sudo lê hi como senha e falha |
imprime hi |
sudo tee file com entrada multilinha |
conteúdo do arquivo correto | bytes idênticos |
Um comando que define sudo -S ou -A por conta própria |
fica intocado | continua intocado |
A última linha importa: se o seu comando já cuida da entrada do sudo (um script que envia a senha por pipe para sudo -S, por exemplo), o Hermes não mexe nele. O novo caminho só se aplica quando nenhum sudo contabilizado traz a sua própria opção de stdin ou de askpass.
O fallback: se o helper não puder ser montado, o comportamento é o antigo
Qualquer esquema que manipule um shell precisa responder “e se o ambiente disser não?”.
Um filesystem que recusa FIFOs, um caminho temporário com um caractere atrapalhado, um build de sudo que ignora askpass — tudo isso pode quebrar o prólogo. Então a implementação tem uma saída de emergência explícita: se o helper não estiver montado quando o comando rodar, os sudos voltam para -S -p '' e leem as suas linhas do stdin exatamente como antes.
A consequência prática é que essa mudança não consegue fazer uma máquina que já funcionava parar de funcionar. O pior caso é o comportamento antigo.
Um caso permanece de propósito no caminho antigo: o sudo em background (sudo ... &). O helper askpass precisaria sobreviver ao shell do próprio comando e ser derrubado junto com o process group; essa é uma mudança maior e não fazia parte desta.
O que você precisa saber
- Sem configuração. Não há nenhuma chave nova no
config.yamle nenhum toggle. O comportamento passa a valer depois que você atualizar. - A senha continua vivendo só na memória e em um diretório temporário privado. O diretório é modo 0700, o helper é 0700, e a limpeza roda quando o shell do comando e seus filhos terminam, ou quando o comando é morto.
- De onde vem a senha. O Hermes pergunta quando precisa — um diálogo no TUI ou no app de desktop, ou um prompt oculto no terminal — e desiste sozinho após 45 segundos, fazendo o comando falhar de forma controlada. A senha fica em cache por sessão e nunca é escrita em disco.
- Não cole senha de sudo em um prompt. Não tem relação com esta mudança, mas vale repetir: prompts acabam no transcript da sessão. Use o diálogo de senha.
Quando isso chega até você
Isso entrou na main como PR #154649 em 2026-11-13. A v0.23.1 saiu em 2026-11-10, então não está nessa release — acompanhe a main ou espere a próxima versão.
Atualização (17/11/2026): essas mudanças saíram na v0.23.2 (16 de novembro): um
hermes updateas traz. O « não está na v0.23.1 » acima é um retrato da data de publicação.
Se você só deixa o agente rodar sudo apt install de vez em quando, talvez nunca note a diferença. É a natureza dessa classe de correção: ela elimina falhas raras e difíceis de diagnosticar quando acontecem. Se o seu agente roda com frequência scripts longos que misturam read com sudo, ela elimina uma categoria inteira de tardes perdidas com “a senha estava certa, por que falhou?”.
Relacionado: por que edições no config de SSH passam por um gate de aprovação, política de aprovação para execuções sem supervisão e o guia de instalação.