Hermes legt dein sudo-Passwort nicht mehr vor den Befehl
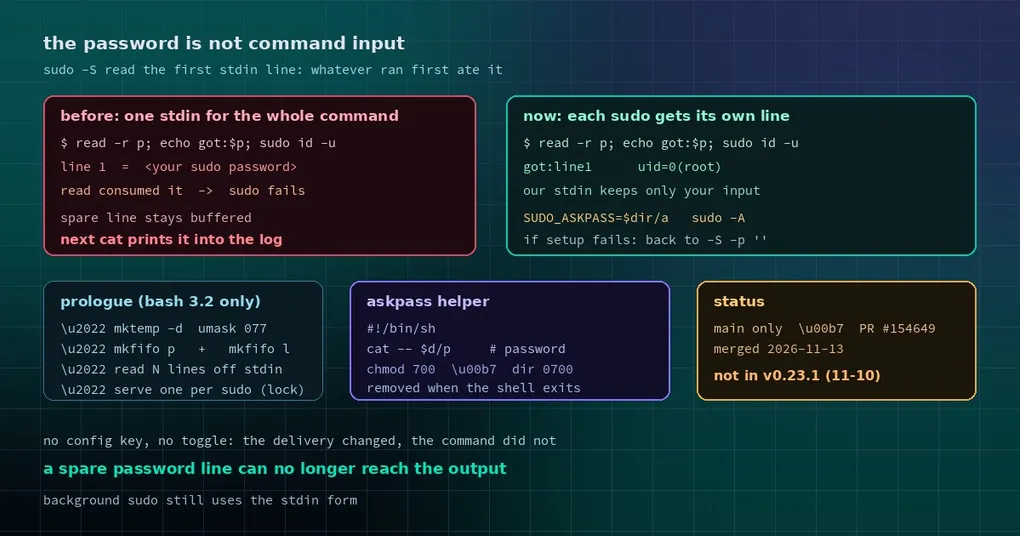
Du bittest Hermes, auf einer frischen Maschine etwas zu installieren. Es führt einen Befehl mit sudo aus, fragt dich nach dem Passwort, du tippst es ein – und der Befehl stirbt mit sudo: no password was provided. Probierst du einen anderen Befehl, klappt sudo, aber die Ausgabe enthält eine Zeile, die dir bekannt vorkommt: das Passwort, das du gerade getippt hast, mitten im Log.
Diese beiden Symptome wirken unabhängig. Sie sind derselbe Designfehler, von zwei Seiten betrachtet: Hermes hat das Passwort an den Anfang des stdin gestellt, das der gesamte Befehl gemeinsam nutzt – wer zuerst las, bekam es.
Das alte Design: Das Passwort wanderte in den Eingabestrom des Befehls
Wenn du einen Befehl mit sudo ausführst, hat das Terminal-Tool ihn zuerst umgeschrieben. Jeder echte sudo-Aufruf wurde so umgestellt, dass er sein Passwort aus stdin liest (sudo -S -p ''), und pro sudo wurde eine Passwortzeile an den Anfang des stdin-Stroms gesetzt, den sich der ganze Befehlsstring teilt.
Das funktioniert – solange nichts anderes im Befehl stdin liest.
In der Praxis tut das eine Menge:
- Ein
read -r answerfrüh im Befehl (etwa eine Bestätigungsabfrage) konsumiert die erste Zeile, und das ist das Passwort. sudo bekommt dann nichts und scheitert. - Ein Befehl mit zwei sudos, bei dem nur eines ausgelöst wird, lässt die unbenutzte Passwortzeile im stdin-Puffer zurück. Ein späteres
catoderwhile read linegreift sie auf und gibt sie aus. Das Passwort landet in der Tool-Ausgabe, im Session-Transcript und in jedem Log, das du an eine Kollegin weiterreichst.
Das ist nicht hypothetisch. Der PR, der das behebt, listet Vorher-/Nachher-Verhalten für eine Reihe von Befehlen, und in der alten Form gibt read -r p; echo "got:$p"; sudo id -u das Passwort aus, während sudo scheitert.
Das neue Design: Ein kleiner Helper reicht jedem sudo seine eigene Zeile
Der Fix behält das Eingabeformat „eine Passwortzeile pro sudo“ bei, ändert aber die Zustellung. Bevor dein Befehl läuft, wird ein kurzer Prolog ausgeführt:
- Er legt unter
umask 077mitmktemp -dein privates Temp-Verzeichnis an, das den Helper und seine Pipes aufnimmt. - Er schreibt einen askpass-Helper – das Skript, das sudo ausführt, wenn es ein Passwort braucht, adressiert über
SUDO_ASKPASS. - Er hebt die Passwortzeilen aus stdin in einen abgekoppelten Writer, der sie einzeln über eine Named Pipe ausliefert, einmal pro gezähltem sudo.
- Er schreibt die sudos auf die askpass-Form um (
sudo -A). Das stdin deines Befehls enthält jetzt nur noch die Eingabe, die du übergeben hast.
Ein Nebenpunkt zur Nebenläufigkeit ist erwähnenswert: Fragen zwei sudos in einem Befehl nahezu gleichzeitig, würden zwei Helper um dieselbe Zeile konkurrieren. Deshalb nimmt jeder Helper für die Dauer seines Austauschs eine Lock-Datei. Der Lock ist ein O_EXCL-Dateianlegen statt mkdir, weil uutils’ mkdir (Ubuntu 25.10 und neuer) zwei konkurrierenden Aufrufern beiden Erfolg melden kann – dann lesen zwei Helper eine einzige Auslieferung und ein sudo bekommt ein leeres Passwort.
Der Prolog benutzt bewusst nur bash-3.2-Syntax und schreibt \command, \builtin und \exec, damit Aliase oder Shell-Funktionen aus deiner Session die Befehle, auf die er sich stützt, nicht überschreiben können. macOS liefert bash 3.2 mit, das ist also Kompatibilität, kein Stil.
Vorher und nachher
| Befehl | Altes Verhalten | Jetzt |
|---|---|---|
read -r p; echo "got:$p"; sudo id -u |
gibt das Passwort aus; sudo scheitert | gibt deine eigene Zeile aus; sudo klappt |
Zwei sudos, eines feuert, dann cat |
gibt die übrige Passwortzeile aus | gibt nur deine Eingabe aus |
echo hi | sudo cat |
sudo liest hi als Passwort und scheitert |
gibt hi aus |
sudo tee file mit mehrzeiliger Eingabe |
Dateiinhalt korrekt | identische Bytes |
Ein Befehl, der selbst sudo -S oder -A setzt |
bleibt unangetastet | bleibt weiterhin unangetastet |
Die letzte Zeile zählt: Wenn dein Befehl die Eingabe von sudo bereits selbst verwaltet (etwa ein Skript, das ein Passwort in sudo -S pipet), fasst Hermes ihn nicht an. Der neue Pfad greift nur, wenn kein gezähltes sudo eine eigene stdin- oder askpass-Option mitbringt.
Der Fallback: Lässt sich der Helper nicht bauen, verhält es sich wie bisher
Jedes Schema, das eine Shell manipuliert, muss die Frage beantworten: „Was, wenn die Umgebung Nein sagt?“
Ein Dateisystem, das FIFOs verweigert, ein Temp-Pfad mit einem ungünstigen Zeichen, ein sudo-Build, das askpass ignoriert – all das kann den Prolog brechen. Deshalb hat die Implementierung eine ausdrückliche Notluke: Ist der Helper beim Ausführen des Befehls nicht eingerichtet, fallen die sudos auf -S -p '' zurück und lesen ihre Zeilen aus stdin, genau wie vorher.
Die praktische Folge: Diese Änderung kann eine Maschine, die bisher lief, nicht kaputt machen. Der schlechteste Fall ist das alte Verhalten.
Ein Fall bleibt bewusst auf dem alten Pfad: sudo im Hintergrund (sudo ... &). Der askpass-Helper muss die Shell des Befehls überleben und mit der Prozessgruppe abgeräumt werden; das ist eine größere Änderung und war nicht Teil dieser hier.
Was du wissen solltest
- Keine Konfiguration. Es gibt keinen neuen Schlüssel in
config.yamlund keinen Schalter. Das Verhalten gilt nach dem Update. - Das Passwort liegt weiterhin nur im Speicher und in einem privaten Temp-Verzeichnis. Das Verzeichnis hat Modus 0700, der Helper 0700, und das Aufräumen läuft, wenn die Shell des Befehls und ihre Kinder beenden oder wenn der Befehl gekillt wird.
- Woher das Passwort kommt. Hermes fragt dich, wenn es eines braucht – ein Dialog in der TUI oder der Desktop-App oder eine verdeckte Abfrage im Terminal – und überspringt das nach 45 Sekunden automatisch, wobei der Befehl sauber scheitert. Das Passwort wird pro Session gecacht und nie auf die Platte geschrieben.
- Klebe kein sudo-Passwort in einen Prompt. Hat nichts mit dieser Änderung zu tun, ist aber Wiederholung wert: Prompts landen im Session-Transcript. Nimm den Passwort-Dialog.
Wann du es bekommst
Das ist am 2026-11-13 als PR #154649 auf main gelandet. v0.23.1 erschien am 2026-11-10, ist also nicht in diesem Release enthalten – folge main oder warte auf die nächste Version.
Update (17.11.2026): Diese Änderungen sind mit v0.23.2 (16. November) erschienen – ein
hermes updatebringt sie. Die Formulierung „nicht in v0.23.1“ oben ist eine Momentaufnahme vom Veröffentlichungstag.
Lässt du den Agenten nur gelegentlich sudo apt install ausführen, wirst du den Unterschied vielleicht nie bemerken. Das liegt in der Natur dieser Art von Fix: Er beseitigt Fehler, die selten sind und sich im Ernstfall quälend schlecht diagnostizieren lassen. Laufen bei dir regelmäßig lange Skripte, die read und sudo mischen, verschwindet eine ganze Kategorie von Nachmittagen nach dem Motto „das Passwort war richtig, warum ist es gescheitert?“.
Verwandt: warum SSH-Config-Änderungen durch ein Approval-Gate laufen, Approval-Policy für unbeaufsichtigte Läufe und die Installationsanleitung.