Hermes ne met plus votre mot de passe sudo en tête de la commande
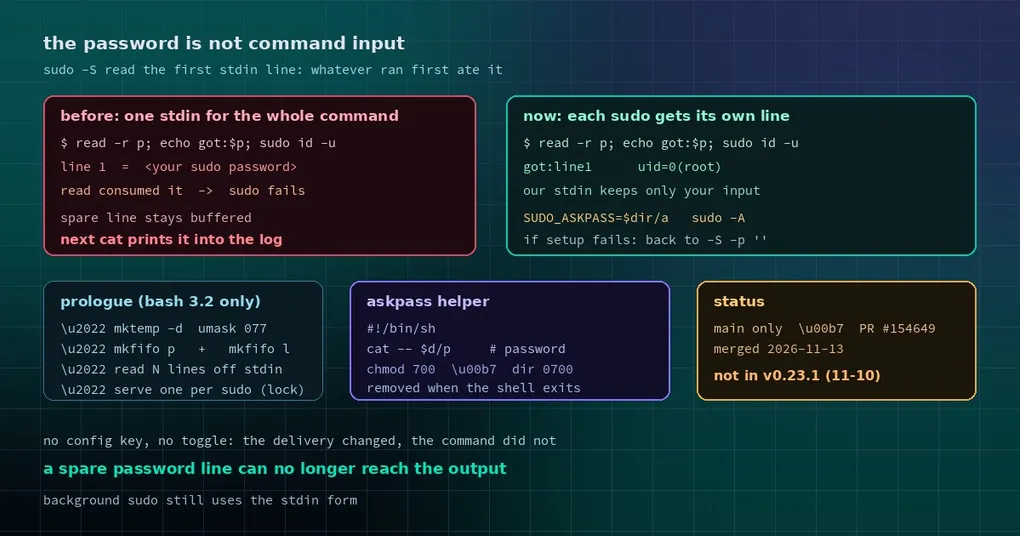
Vous demandez à Hermes d’installer un paquet sur une machine fraîchement provisionnée. Il lance une commande avec sudo, vous demande le mot de passe, vous le tapez — et la commande meurt avec sudo: no password was provided. Vous essayez une autre commande : le sudo passe, mais la sortie contient une ligne que vous reconnaissez, le mot de passe que vous venez de taper, étalé dans le log.
Ces deux symptômes semblent sans rapport. C’est le même défaut de conception vu des deux côtés : Hermes plaçait le mot de passe en tête du stdin partagé par la commande entière, si bien que le premier lecteur de stdin le récupérait.
L’ancienne conception : le mot de passe versé dans la bouche de la commande
Quand vous lanciez une commande contenant sudo, l’outil terminal la réécrivait d’abord. Chaque véritable invocation de sudo était convertie pour lire son mot de passe sur stdin (sudo -S -p ''), et une ligne de mot de passe par sudo était placée en tête du flux stdin partagé par toute la chaîne de commande.
Ça fonctionne — tant que rien d’autre dans la commande ne lit stdin.
En pratique, beaucoup de choses le lisent :
- Un
read -r answeren début de commande (une demande de confirmation, par exemple) consomme la première ligne, c’est-à-dire le mot de passe. sudo ne reçoit plus rien et échoue. - Une commande avec deux sudos dont un seul se déclenche laisse la ligne de mot de passe inutilisée dans le tampon stdin. Un
catou unwhile read lineplus loin la récupère et l’affiche. Le mot de passe atterrit dans la sortie de l’outil, dans la transcription de session et dans n’importe quel log que vous collez à un collègue.
Ce n’est pas hypothétique. La PR qui corrige cela documente le comportement avant/après pour une série de commandes, et dans l’ancienne version read -r p; echo "got:$p"; sudo id -u affiche le mot de passe pendant que sudo échoue.
La nouvelle conception : un petit helper remet à chaque sudo sa propre ligne
Le correctif conserve le format d’entrée « une ligne de mot de passe par sudo », mais change la livraison. Avant l’exécution de votre commande, un court prologue s’exécute :
- Il crée un répertoire temporaire privé avec
mktemp -dsousumask 077pour héberger le helper et ses pipes. - Il écrit un helper askpass — le script que sudo exécute quand il a besoin d’un mot de passe, désigné par
SUDO_ASKPASS. - Il extrait les lignes de mot de passe de stdin vers un writer détaché qui les sert une par une via un FIFO nommé, une fois par sudo compté.
- Il réécrit les sudos sous la forme askpass (
sudo -A). Le stdin de votre commande ne contient plus que l’entrée que vous avez fournie.
Un détail de concurrence mérite d’être connu : si deux sudos d’une même commande demandent au même instant, deux helpers se disputeraient la même ligne. Chaque helper prend donc un fichier de verrou pour la durée de son échange. Le verrou est une création de fichier en O_EXCL plutôt qu’un mkdir, parce que le mkdir d’uutils (Ubuntu 25.10 et suivants) peut laisser deux appelants concurrents réussir tous les deux — deux helpers lisent alors un seul service et un sudo reçoit un mot de passe vide.
Le prologue n’utilise volontairement que la syntaxe bash 3.2 et écrit \command, \builtin et \exec pour qu’aucun alias ni aucune fonction de shell de votre session ne puisse masquer les commandes dont il dépend. macOS embarque bash 3.2 : c’est de la compatibilité, pas du style.
Avant et après
| Commande | Ancien comportement | Maintenant |
|---|---|---|
read -r p; echo "got:$p"; sudo id -u |
affiche le mot de passe ; sudo échoue | affiche votre propre ligne ; sudo réussit |
Deux sudos, un seul se déclenche, puis cat |
affiche la ligne de mot de passe en trop | n’affiche que votre entrée |
echo hi | sudo cat |
sudo lit hi comme mot de passe et échoue |
affiche hi |
sudo tee file avec une entrée multi-lignes |
contenu du fichier correct | octets identiques |
Une commande qui pose elle-même sudo -S ou -A |
laissée intacte | toujours laissée intacte |
Cette dernière ligne compte : si votre commande gère déjà l’entrée de sudo (un script qui envoie un mot de passe dans sudo -S, par exemple), Hermes n’y touche pas. Le nouveau chemin ne s’applique que si aucun sudo compté ne porte sa propre option stdin ou askpass.
Le repli : si le helper ne peut pas être construit, on retrouve l’ancien comportement
Tout mécanisme qui manipule un shell doit répondre à la question « et si l’environnement dit non ? ».
Un système de fichiers qui refuse les FIFO, un chemin temporaire avec un caractère bizarre, un build de sudo qui ignore askpass — tout cela peut casser le prologue. L’implémentation dispose donc d’une trappe de sortie explicite : si le helper n’est pas en place au moment de l’exécution, les sudos retombent sur -S -p '' et lisent leurs lignes sur stdin exactement comme avant.
La conséquence pratique : ce changement ne peut pas rendre inopérante une machine qui fonctionnait. Le pire cas, c’est l’ancien comportement.
Un cas reste volontairement sur l’ancien chemin : le sudo en arrière-plan (sudo ... &). Le helper askpass doit survivre au shell de la commande et être démonté avec le groupe de processus ; c’est un changement plus gros, hors périmètre de celui-ci.
Ce qu’il faut savoir
- Aucune configuration. Pas de nouvelle clé dans
config.yaml, pas d’interrupteur. Le comportement s’applique après mise à jour. - Le mot de passe ne vit toujours qu’en mémoire et dans un répertoire temporaire privé. Le répertoire est en mode 0700, le helper en 0700, et le nettoyage s’exécute quand le shell de la commande et ses enfants sortent, ou quand la commande est tuée.
- D’où vient le mot de passe. Hermes vous le demande quand il en a besoin — une boîte de dialogue dans le TUI ou l’app desktop, ou une invite masquée dans le terminal — et abandonne automatiquement au bout de 45 secondes, en faisant échouer la commande proprement. Le mot de passe est mis en cache par session et n’est jamais écrit sur disque.
- Ne collez pas un mot de passe sudo dans un prompt. Sans rapport avec ce changement, mais cela vaut d’être répété : les prompts finissent dans la transcription de session. Passez par la boîte de dialogue dédiée.
Quand vous l’aurez
Ce correctif est arrivé sur main via la PR #154649 le 2026-11-13. La v0.23.1 est sortie le 2026-11-10 : il n’est donc pas dans cette version — suivez main, ou attendez la suivante.
Mise à jour (17/11/2026) : ces changements sont sortis dans la v0.23.2 (16 novembre) : un
hermes updateles récupère. Le « pas dans la v0.23.1 » ci-dessus est un instantané du jour de publication.
Si vous ne laissez qu’occasionnellement l’agent lancer sudo apt install, vous ne verrez peut-être jamais la différence. C’est la nature de cette classe de correctif : il supprime des échecs rares, et pénibles à diagnostiquer quand ils arrivent. Si votre agent lance régulièrement de longs scripts qui mélangent read et sudo, il vous épargne toute une catégorie d’après-midi passés à se demander « le mot de passe était bon, pourquoi ça échoue ? ».
Pour aller plus loin : pourquoi les modifications de config SSH passent par une validation, la politique d’approbation pour les exécutions non surveillées, et le guide d’installation.