Arrêtez de dessiner vos diagrammes d'architecture à la main : le skill Archify valide avant de livrer
Le vrai problème d'un diagramme d'architecture dessiné à la main n'est pas de le dessiner — c'est qu'il commence à devenir obsolète à la seconde où vous le terminez. Archify est un skill optionnel de Hermes qui transforme une petite spécification JSON typée (ou de la Mermaid collée) en un diagramme HTML interactif autonome — architecture, workflow, sequence, dataflow et lifecycle — et exécute une validation en neuf contrôles avant de le remettre, si bien que la justesse vient avec un reçu. Voici comment l'installer, comment utiliser les cinq types, et comment il se répartit le travail avec le skill de diagrammes intégré.
Lire la suite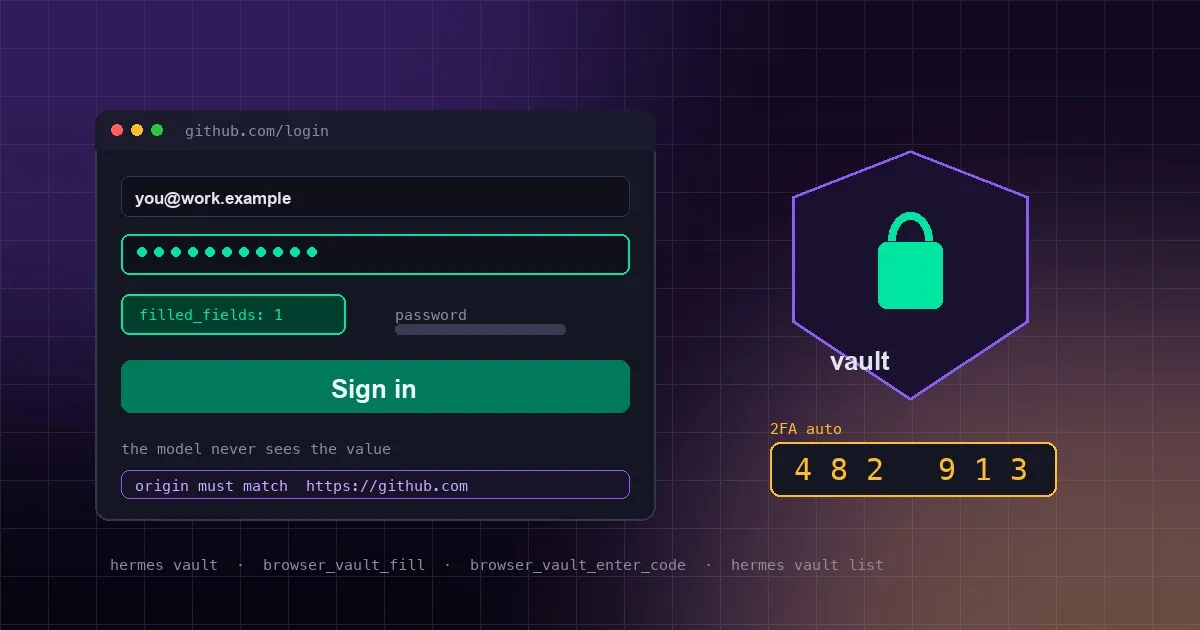
Hermes peut désormais utiliser votre gestionnaire de mots de passe : connexions, cartes et 2FA sans jamais confier le mot de passe
Confier son mot de passe à un agent pour qu'il se connecte a toujours paru douteux : vous le collez dans le chat, et il reste à jamais dans l'historique. Le nouveau coffre d'identifiants de Hermes règle toute la plomberie : à la première page de connexion, il vous demande le secret sur place via une invite masquée, le stocke chiffré sur votre machine et ne l'injecte que dans l'origine pour laquelle il a été enregistré. Les clés d'authentification rendent la 2FA automatique, chaque remplissage de carte exige votre approbation, et les sessions headless sont purement et simplement refusées.
Lire la suite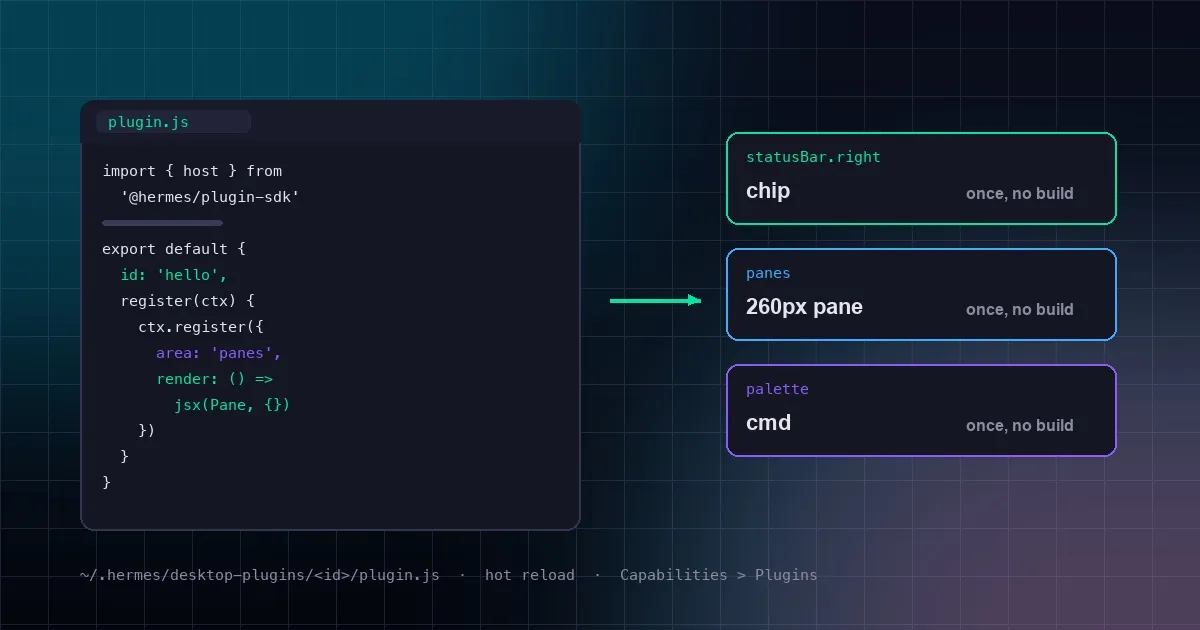
Un fichier, un panneau : guide pratique du SDK de plugins de Hermes Desktop
Chaque surface de la fenêtre Hermes Desktop — panneaux de mise en page, navigation latérale, barre d'état, palette ⌘K, raccourcis clavier, thèmes — s'enregistre dans le même registre, et l'application principale enregistre sa propre interface exactement comme le ferait un plugin. Vous pouvez donc l'étendre vous-même : un seul fichier ESM, un seul import depuis @hermes/plugin-sdk, déposé dans ~/.hermes/desktop-plugins/<id>/plugin.js. Il se charge en quelques secondes, se recharge à chaud à chaque sauvegarde, sans clone de dépôt ni étape de build.
Lire la suite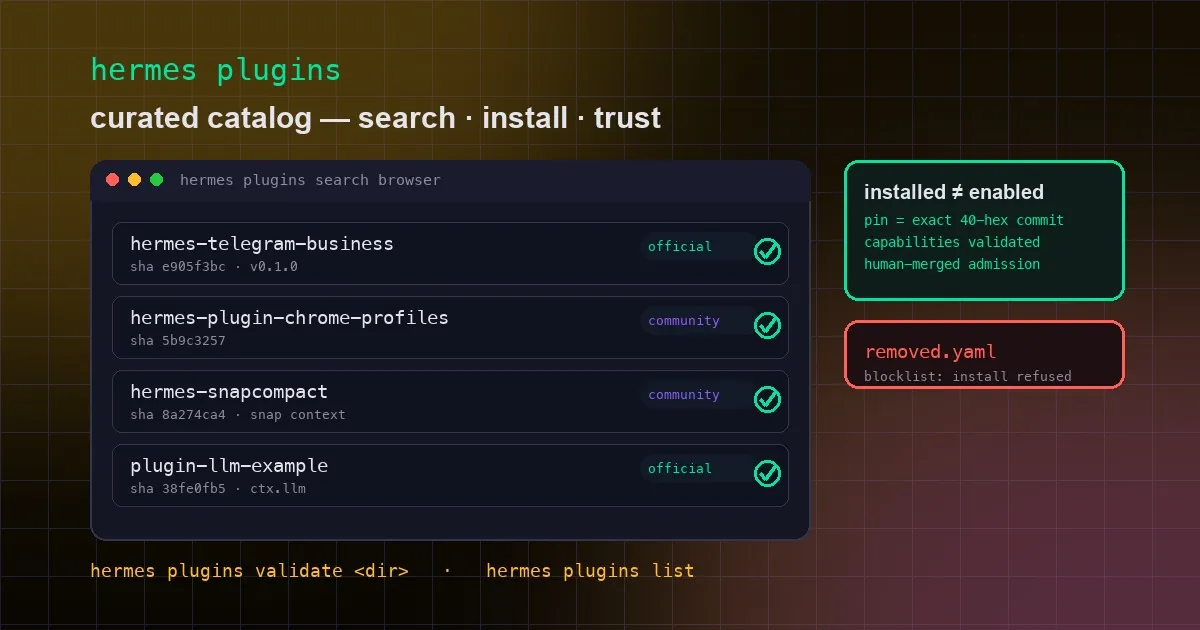
Le catalog de plugins Hermes est là : fini de deviner quel plugin est sûr
Installez, fiez-vous et découvrez les plugins Hermes par la voie officielle : un catalog de plugins soumis à un examen humain arrive le 9 septembre, épinglant chaque entrée sur un SHA de commit exact, l'étiquetant official ou community, et contraignant les capacités déclarées à correspondre à ce que le plugin enregistre réellement. Les plugins retirés rejoignent une liste noire removed.yaml qui refuse toute installation où que ce soit. De `hermes plugins search` à `hermes plugins install`, la découverte et la confiance tiennent désormais en une seule commande.
Lire la suite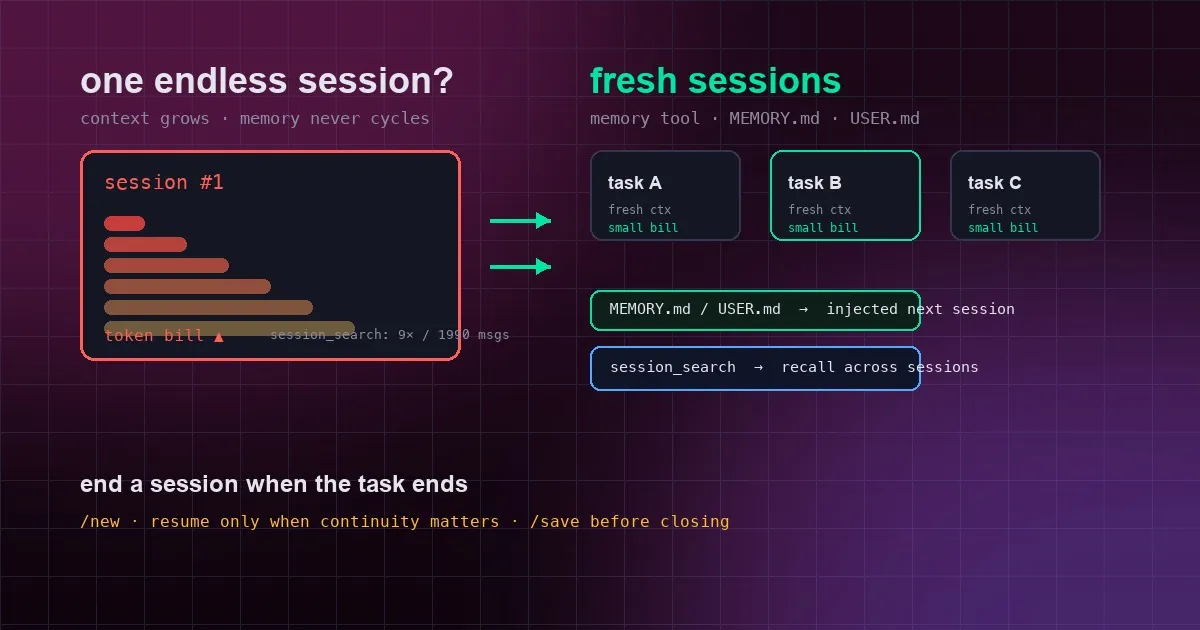
Ne laissez pas une session durer éternellement : pourquoi la mémoire à long terme de Hermes a besoin de frontières de session
Un développeur a fait tourner Hermes pendant 18 jours dans seulement 5 sessions et a vu `session_search` ne se déclencher que 9 fois sur 1 990 messages, pendant que les fichiers mémoire se périmaient — parce qu'il ne terminait jamais une session. La mémoire de Hermes est conçue autour des frontières de session : MEMORY.md/USER.md sont injectés au démarrage de la session, le background review consolide les acquis en fin de tour, et session_search rappelle ce qui a été vécu dans les sessions précédentes — tout cela présuppose que vous fermiez réellement vos sessions. Voici comment fonctionne le système de mémoire, et quand repartir de zéro plutôt que de reprendre.
Lire la suite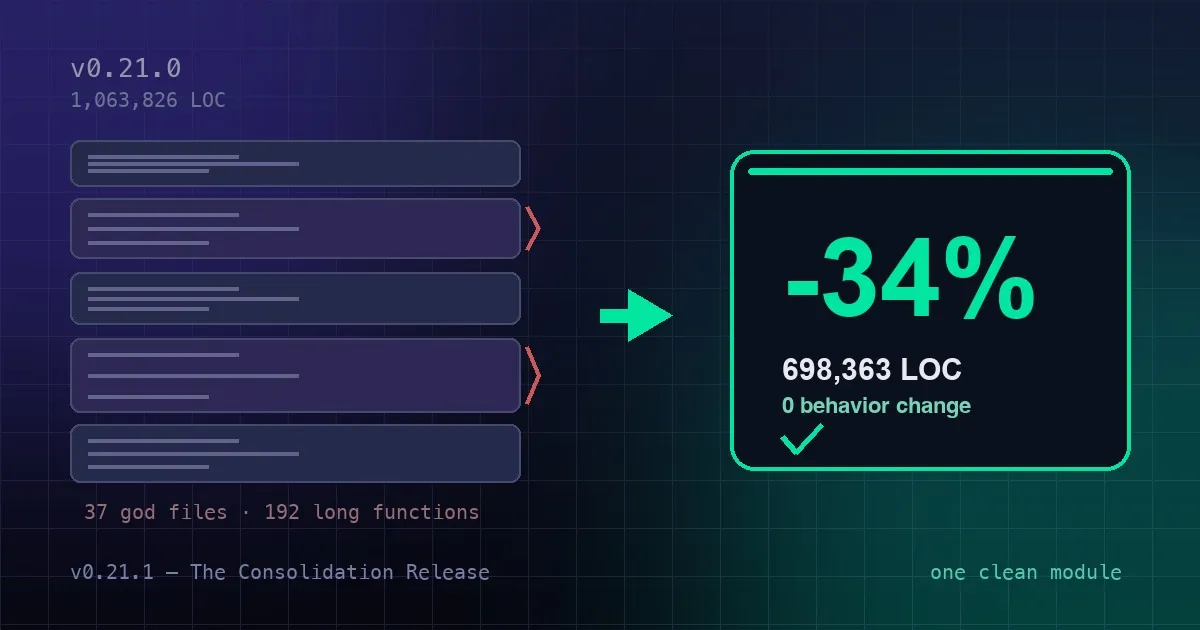
Hermes v0.21.1 : une mise à jour qui a réduit Hermes d'un tiers — et accéléré tout ce qui vous tient à cœur
v0.21.1 (The Consolidation Release) restructure le codebase et supprime environ 34 % de ses lignes de code source, sans aucun changement de comportement, fait en sorte que delegate_task rapporte le résultat de chaque subagent dès qu'il arrive au lieu d'attendre l'enfant le plus lent, permet aux enfants de vous rendre les processus d'arrière-plan en cours d'exécution, ajoute la connexion par device codes pour les serveurs MCP sur les hôtes headless, rend l'épinglage des providers OpenRouter configurable par modèle avec un rafraîchissement du catalogue toutes les 20 minutes, et accélère search_files local de 5 à 6× grâce au ripgrep natif.
Lire la suite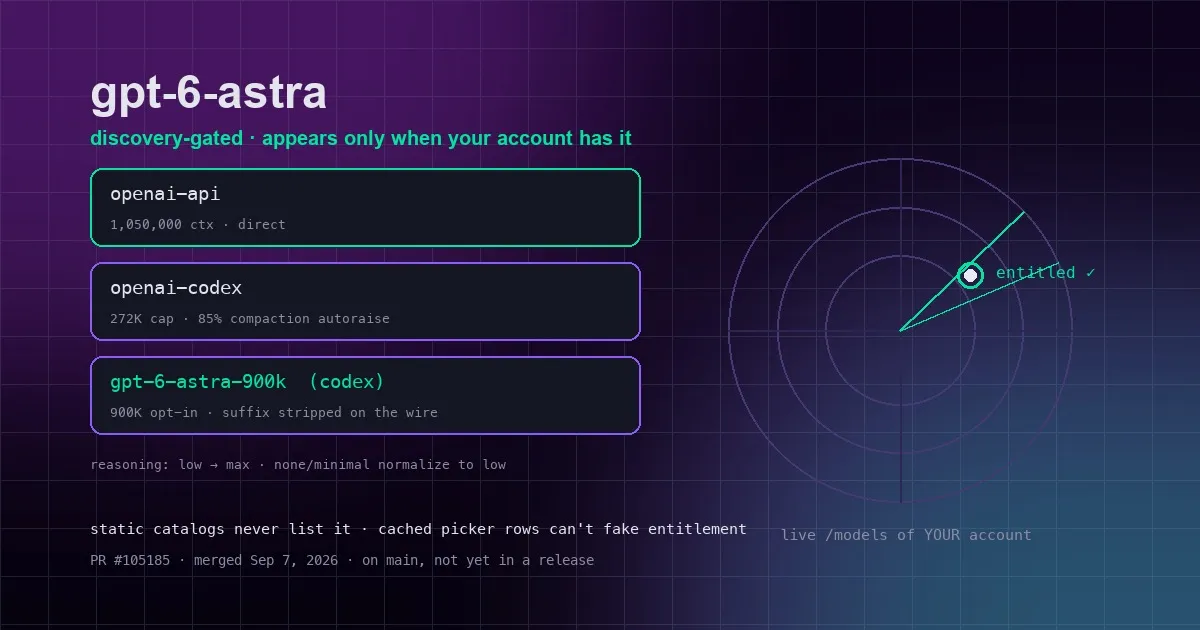
Comment exécuter GPT-6 Astra dans Hermes — et pourquoi il n'apparaît pas dans votre liste /model
GPT-6 Astra d'OpenAI, le premier flagship de la génération GPT-6, est arrivé début septembre avec une fenêtre de contexte de 1,05 M de tokens et cinq paliers d'effort de raisonnement (reasoning-effort tiers). Hermes l'intègre via le discovery gating : le modèle n'apparaît dans /model que lorsque votre propre compte y a accès. Ce guide couvre le mécanisme de gating, les fenêtres 272K vs 900K vs 1.05M, l'élévation automatique de compaction à 85 %, et les commandes exactes pour basculer.
Lire la suite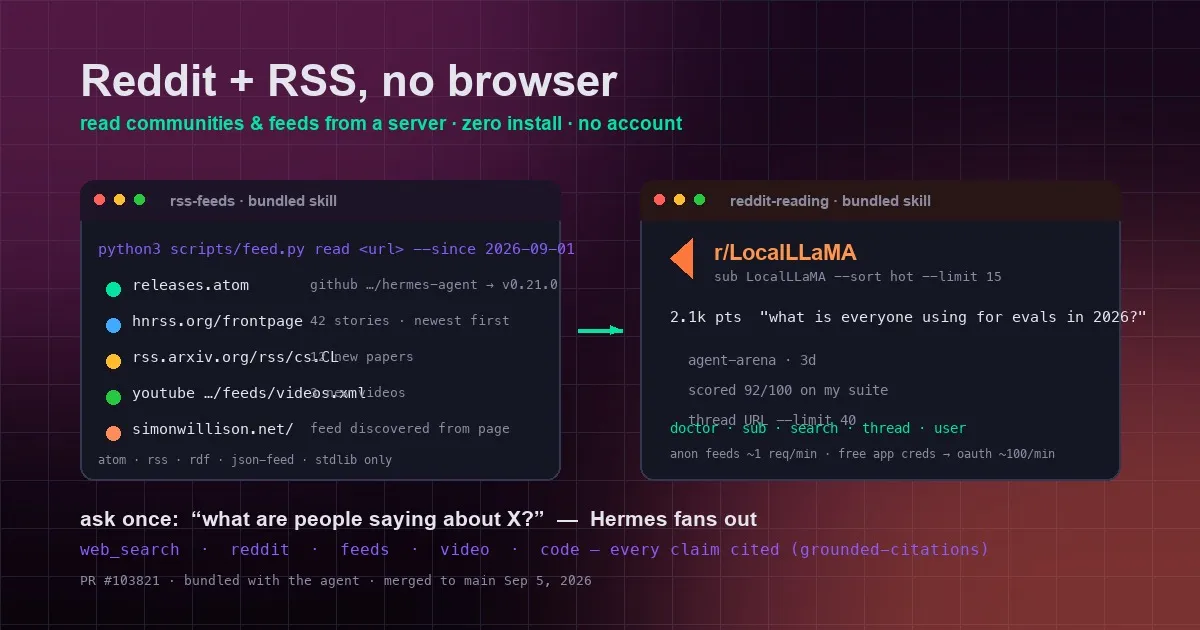
Reddit et RSS sans navigateur : Hermes lit les communautés et les flux depuis n'importe quel serveur
Deux nouvelles skills incluses sont arrivées sur la branche main de Hermes le 5 septembre 2026 : rss-feeds transforme les flux RSS/Atom/JSON en une liste propre (avec auto-découverte du flux), et reddit-reading lit les subreddits, les recherches, les threads et les utilisateurs sans navigateur ni connexion — anonyme par défaut, ou ~100 requêtes/min grâce à une mise à niveau OAuth gratuite réservée aux applications.
Lire la suite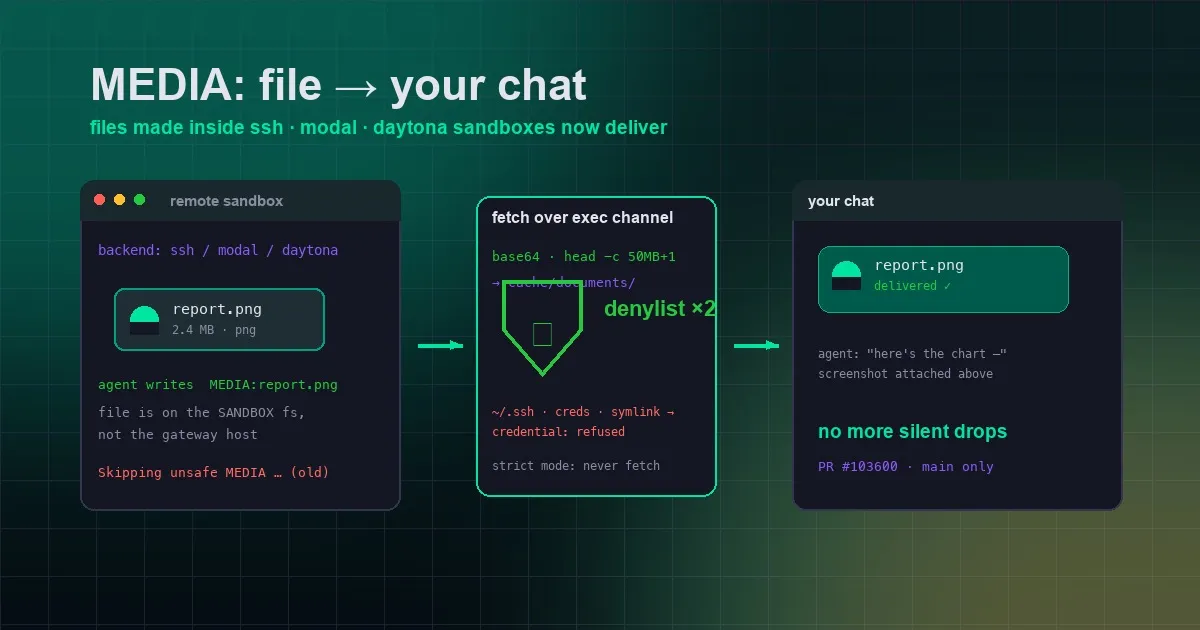
Hermes vous remet désormais les fichiers créés par son agent dans les sandboxes distantes
Lorsque Hermes agit dans une sandbox distante (SSH, Modal, Daytona, Singularity, Vercel), les fichiers que l'agent y crée — captures d'écran, graphiques, rapports — disparaissaient avec une ligne de journal « Skipping unsafe MEDIA directive path ». Depuis le 5 septembre 2026, le gateway rapatrie les fichiers de la sandbox via l'exec channel et les livre normalement : plafond de 50 Mo, denylist de l'hôte appliquée deux fois, liens symboliques vers des identifiants refusés. Cet article explique le mécanisme du tag MEDIA:, le correctif et ses limites de sécurité.
Lire la suite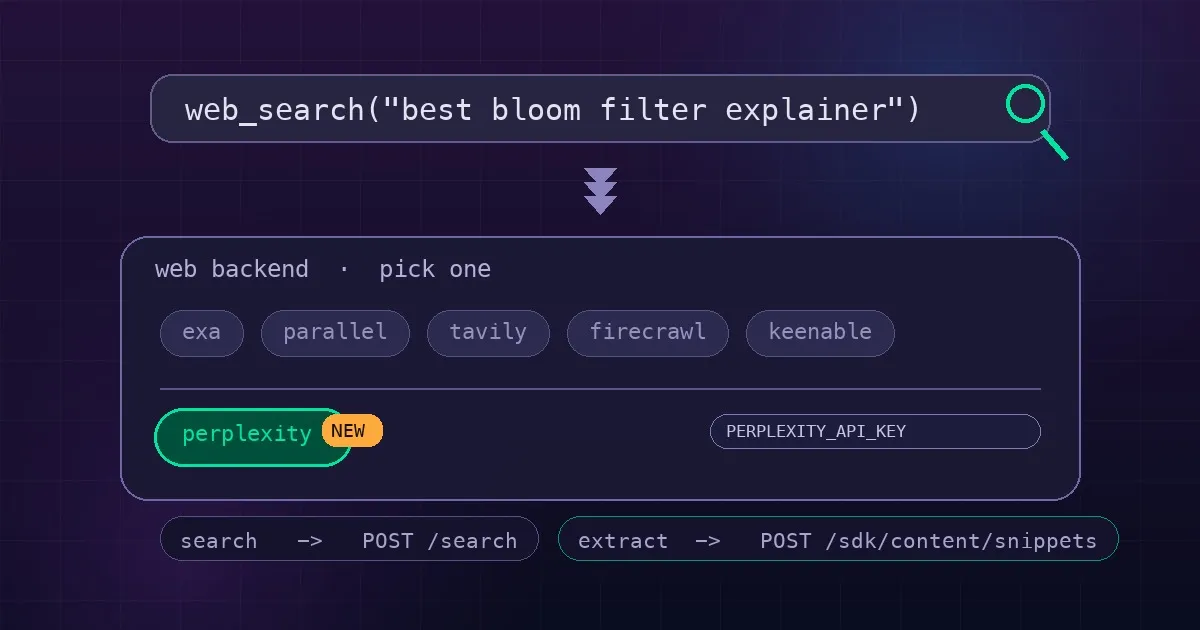
Hermes rencontre Perplexity Search : une seule API key pour améliorer web_search et web_extract
L'API Perplexity Search est désormais un backend officiel pour web_search et web_extract d'Hermes (fusionné sur main le 4 septembre 2026). Comment configurer la clé, changer de backend, et pourquoi son extract renvoie des extraits pertinents plutôt que des pages complètes.
Lire la suite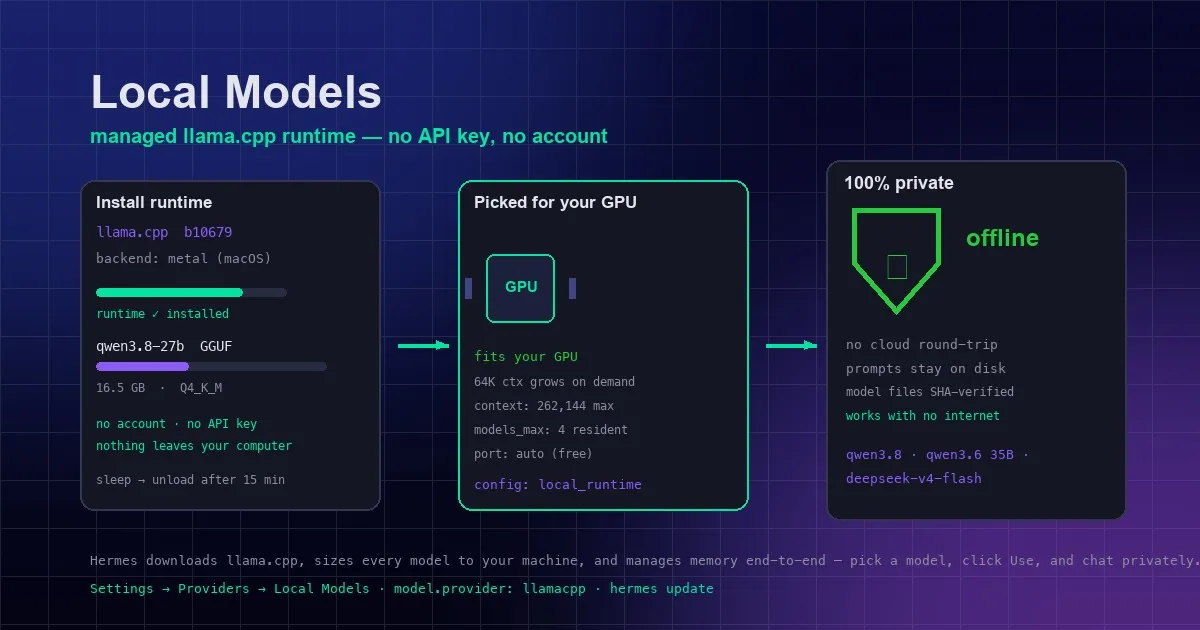
Hermes sur modèles locaux : sans API key, sans compte, entièrement hors ligne
Hermes sait désormais faire tourner des modèles ouverts entièrement sur votre machine : il télécharge et gère lui-même le moteur d'inférence llama.cpp, choisit la build quantifiée adaptée à votre GPU et pilote la VRAM de bout en bout. Sans compte, sans API key, et sans accès réseau une fois le modèle téléchargé. Un guide pas à pas du nouveau runtime Modèles locaux, du catalogue de modèles, de la logique de gestion de la mémoire et des clés de configuration.
Lire la suite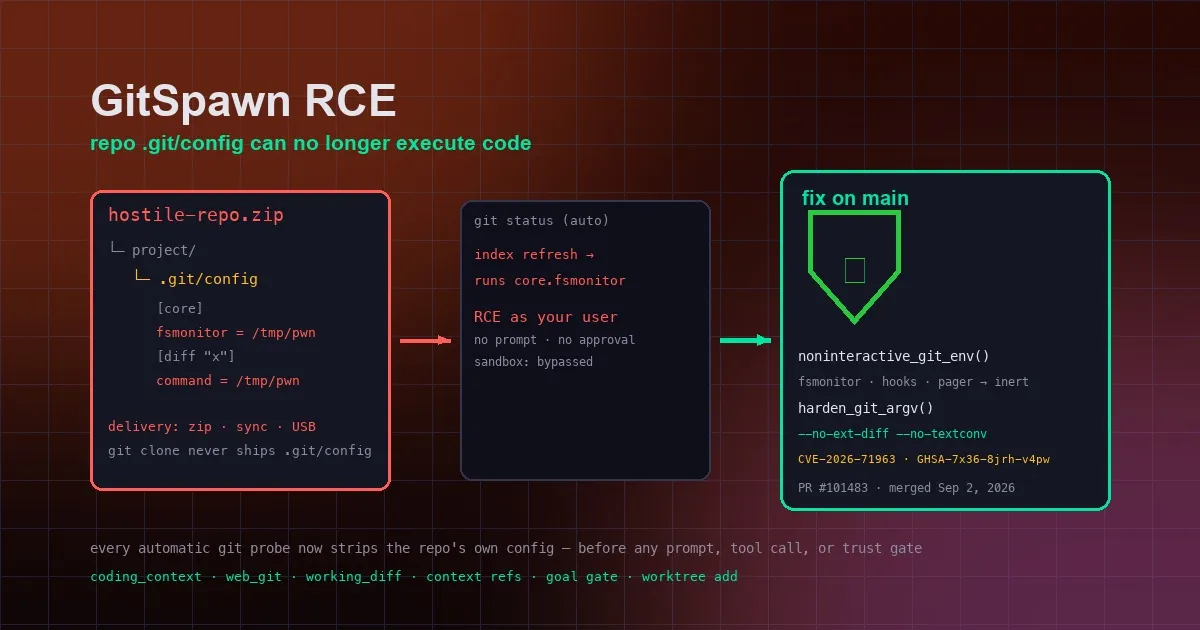
Le repo a exécuté du code avant que vous ne tapiez le moindre mot : GitSpawn et comment Hermes l'a corrigé
Un collègue compresse un projet en zip, vous le décompressez, glissez le dossier dans Hermes — et avant même de taper la moindre instruction, du code malveillant s'est déjà exécuté en votre nom sur votre machine. C'est GitSpawn, une classe de vulnérabilités révélée par Manifold Security le 1er septembre, qui touche Claude Code, Codex, Cursor, Goose, Qwen Code, Grok Build et Hermes Agent. Les agents de codage exécutent git automatiquement pour collecter le contexte avant tout prompt ou trust gate, et le .git/config d'un repo peut faire pointer git vers un programme arbitraire (core.fsmonitor, hooksPath et les diff drivers sont autant de points d'exécution). Hermes a fusionné son correctif le 2 septembre (PR #101483, sur main) : chaque sonde git automatique tourne désormais dans un environnement assaini, et le rendu des diff impose --no-ext-diff --no-textconv. Cet article explique l'attaque, comment elle se propage et comment vérifier votre propre configuration.
Lire la suite
Hermes v0.21.0 : Bot Mode intégré, des agents qui se messagent et des tâches cron qui se souviennent
v0.21.0 (The Pantheon Release) livre Bot Mode intégré à l'application desktop, avec groupes de discussion et avatars d'agents nommés, ajoute la commande hermes peer pour les DM bot-à-bot entre profils et gateways, donne aux tâches cron une mémoire persistante et la continuité, permet de piloter les subagents en direct, transforme la surface MCP en centre de commandement et renforce la sécurité des fichiers d'instructions, de la redaction et des approbations Windows.
Lire la suite
hermes peer : laissez vos agents s'envoyer des DM entre profils et machines
Votre agent de recherche a trouvé la réponse — et vous la copiez-collez maintenant à la main dans la fenêtre de votre agent de codage. hermes peer (livré dans v0.21.0) permet à n'importe quel agent Hermes de messager n'importe quel autre agent par handle, entre profils et gateways : inscrivez un gateway pair, puis hermes peer dm spark pour livrer le message dans le Bot Chat canonique de l'agent distant et imprimer la réponse. Les tâches longues s'exécutent de façon asynchrone avec hermes peer run et des idempotency keys, et les codes de sortie restent adaptés aux scripts.
Lire la suite
hermes approvals test : interrogez le système d'approbation avant de lancer cette commande
Vous êtes-vous déjà demandé si une commande déclencherait la porte d'approbation de Hermes — sans réellement l'exécuter ? hermes approvals test (v0.21.0) passe n'importe quelle commande en dry-run contre les vrais garde-fous : blocklist hardline, vos règles approvals.deny, la détection de motifs dangereux, l'allowlist et le bypass yolo/off. Il imprime le verdict, la règle correspondante et la trace de commande normalisée, et sort avec le code 0 (allow), 2 (ask) ou 3 (deny). Bonus : hermes approvals suggest mine votre historique d'approbations pour en tirer des propositions d'allowlist.
Lire la suite
Des tâches cron qui se souviennent : mémoire et continuité pour vos agents planifiés
Votre tâche de briefing de 9 h vous répète les trois mêmes éléments depuis une semaine, parce que chaque exécution part de zéro — les tâches planifiées étaient des poissons rouges. v0.21.0 change cela : les agents cron chargent et mettent à jour une mémoire persistante comme n'importe quel autre agent, le flag --continuity injecte la sortie de l'exécution précédente dans la suivante (un monitor peut ainsi dédupliquer et reprendre là où il s'est arrêté), chaque tâche dispose d'un bloc-notes durable via hermes cron notepad, et les tâches en monitor mode sautent entièrement le LLM quand rien n'a changé.
Lire la suite