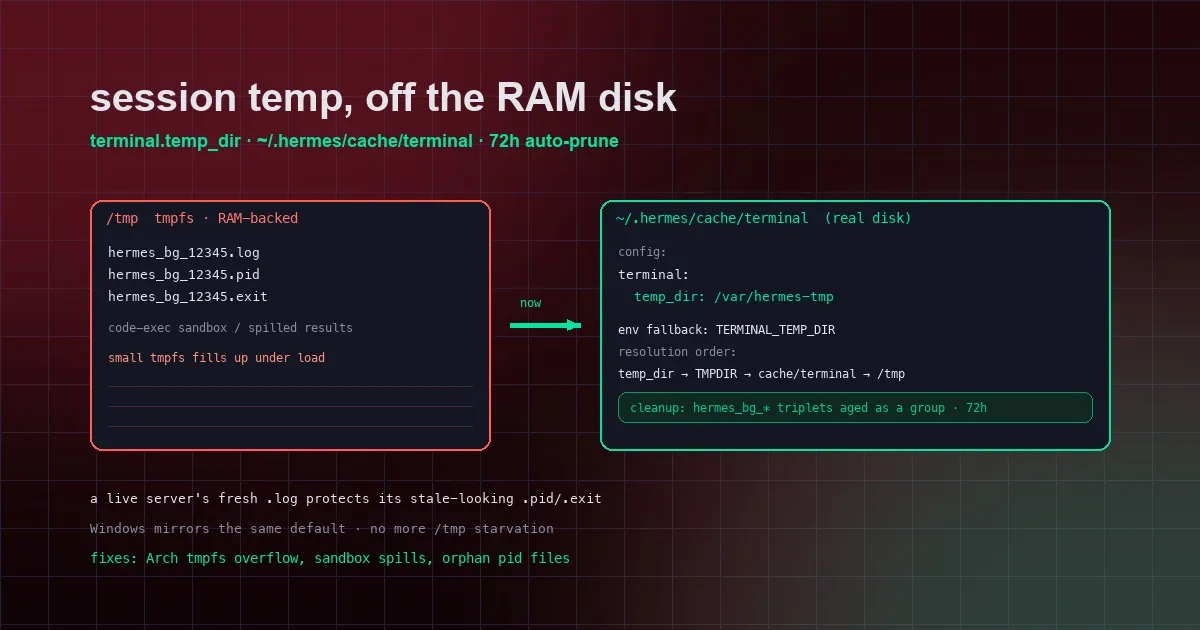
Los archivos temporales de la sesión ya no reventarán tu disco RAM: terminal.temp_dir y limpieza automática cada 72 horas
Muchas distribuciones de Linux montan /tmp como un tmpfs respaldado por RAM, y las sesiones pesadas de Hermes lo llenan. El arreglo fusionado el 28 de agosto mueve los archivos temporales de la sesión al almacenamiento real en ~/.hermes/cache/terminal por defecto, añade la clave de config terminal.temp_dir y la variable de entorno TERMINAL_TEMP_DIR, y limpia automáticamente los archivos con más de 72 horas.
Leer más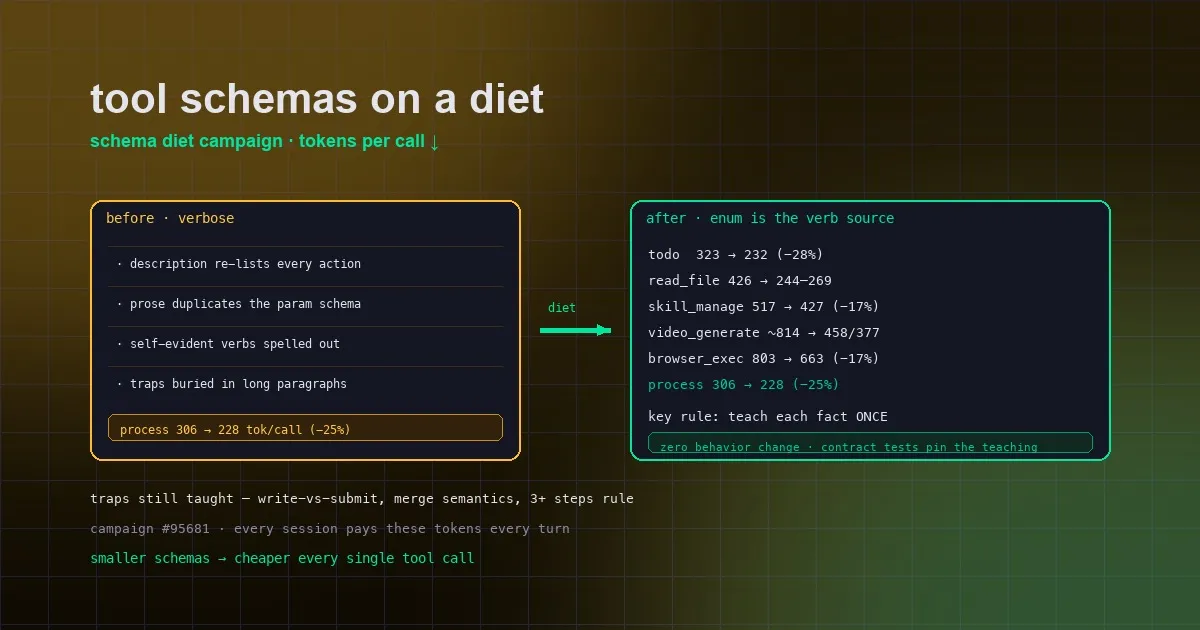
Una «dieta de herramientas» silenciosa: 6 definiciones de herramientas adelgazadas, ahorrando entre 17% y 44% de tokens por llamada
Cada vez que Hermes llama a una herramienta, el modelo debe releer la definición JSON de sus parámetros (schema) junto con la petición — cuanto más grande es la definición, mayor es el overhead fijo por turno. Entre el 27 y el 28 de agosto, los mantenedores fusionaron una ola de cambios de «dieta de schema»: process, todo, read_file, skill_manage, video_generate y browser_exec se adelgazaron, recortando entre 17% y 44% de tokens por llamada sin ningún cambio de comportamiento.
Leer más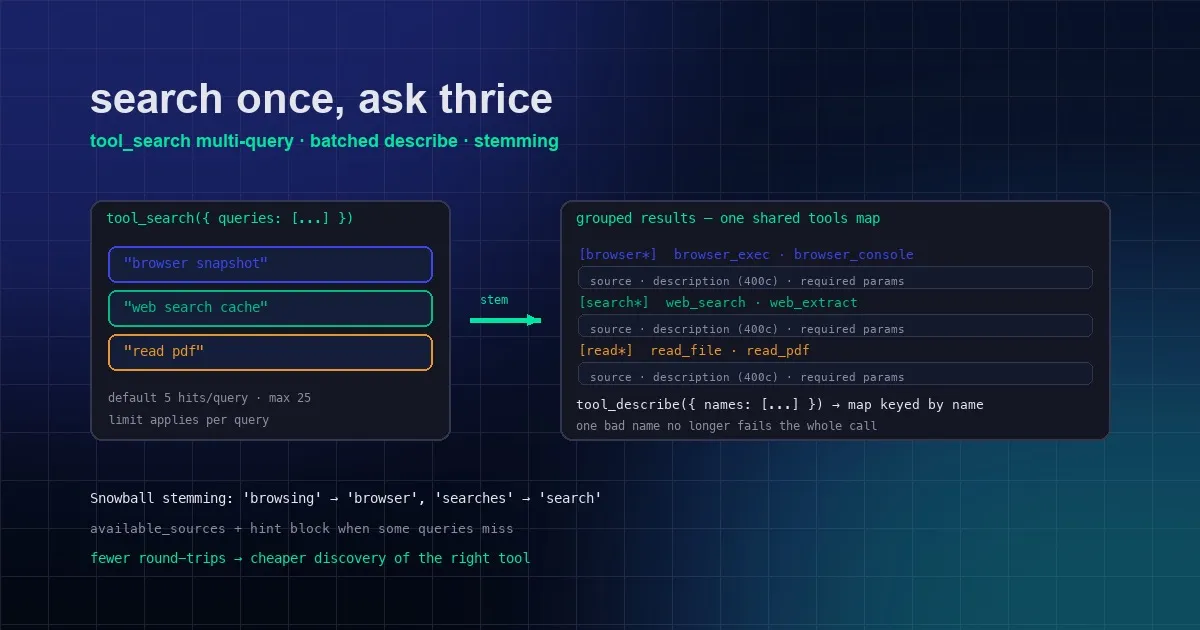
Busca una vez, pregunta tres: tool_search multi-query con stemming
El tool_search de Hermes acaba de recibir una mejora seria: ahora acepta un array de queries buscadas en paralelo, devuelve resultados agrupados por query con un único mapa compartido de tools, y el stemming de Snowball hace coincidir 'browsing' con 'browser' e 'issues' con 'create_issue'. tool_describe también procesa nombres por lotes, de modo que un nombre incorrecto ya no hace fallar toda la llamada. Menos idas y vueltas, descubrimiento más barato, mejor recall.
Leer más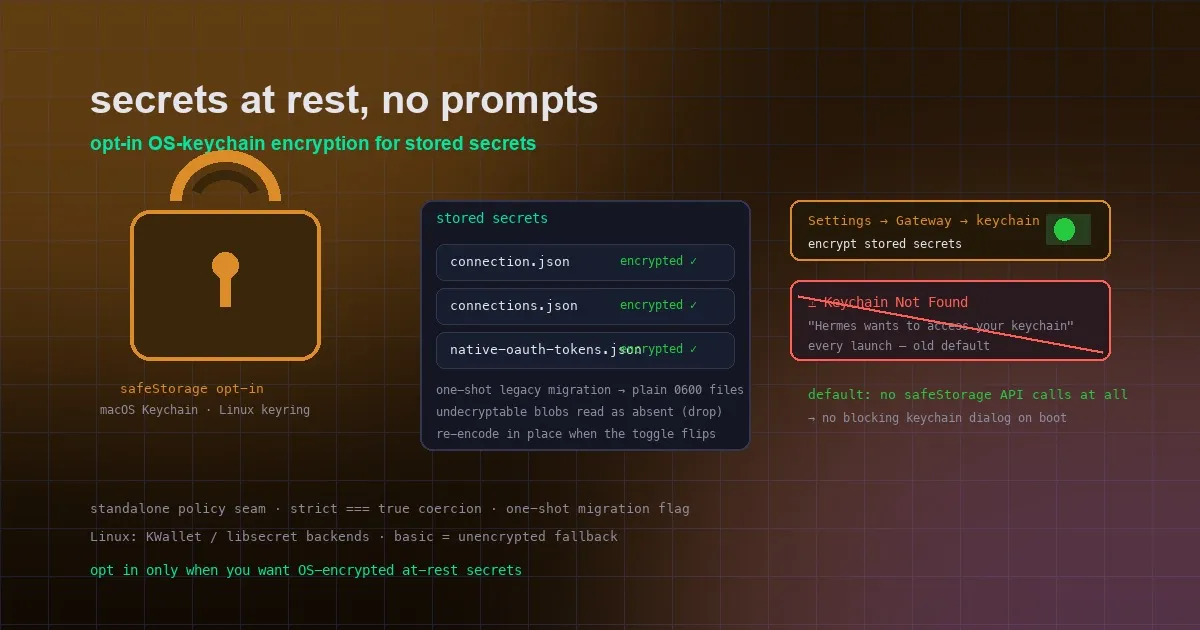
Se acabó el incordio del keychain: cifrado opt-in con el keychain del sistema operativo para secretos almacenados
El safeStorage de Electron solía depositar una clave por app en el keychain de inicio de sesión de macOS — y en máquinas con el keychain bloqueado o ausente, cada arranque del Desktop de Hermes se convertía en un prompt de contraseña bloqueante de «Keychain Not Found». v0.20.6 convierte el cifrado respaldado por keychain en una opción explícita (opt-in): la ruta por defecto no toca safeStorage en absoluto, una migración de un solo paso convierte los blobs cifrados antiguos en archivos planos 0600, y al activar el toggle cada secreto almacenado se recodifica en su sitio.
Leer más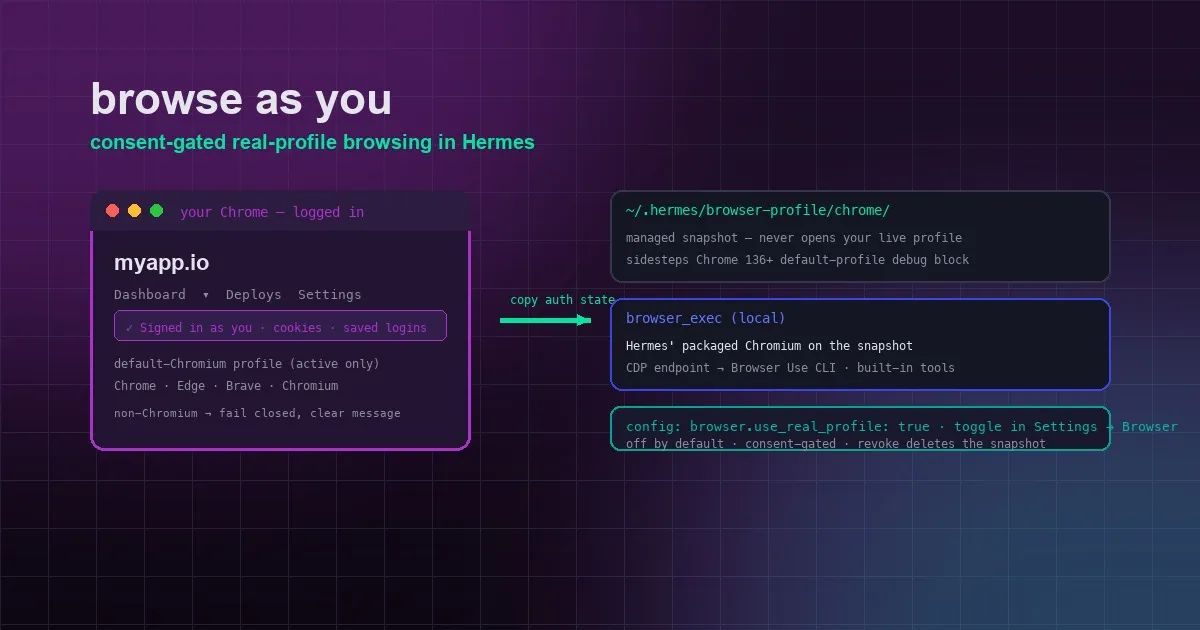
Navega como tú: la navegación con perfil real en Hermes Agent
El browser de Hermes solía arrancar cada sesión sin sesión iniciada — un muro en cuanto una tarea necesitaba tus inicios de sesión. La navegación con perfil real bajo consentimiento explícito copia el perfil activo de tu browser por defecto en un snapshot gestionado y lo conduce con el Chromium integrado de Hermes: el agente navega como tú, con tus cookies e inicios de sesión guardados, siempre bajo consentimiento explícito y desactivada por defecto. Aquí tienes cómo funciona, cómo activarla y las advertencias de Windows.
Leer más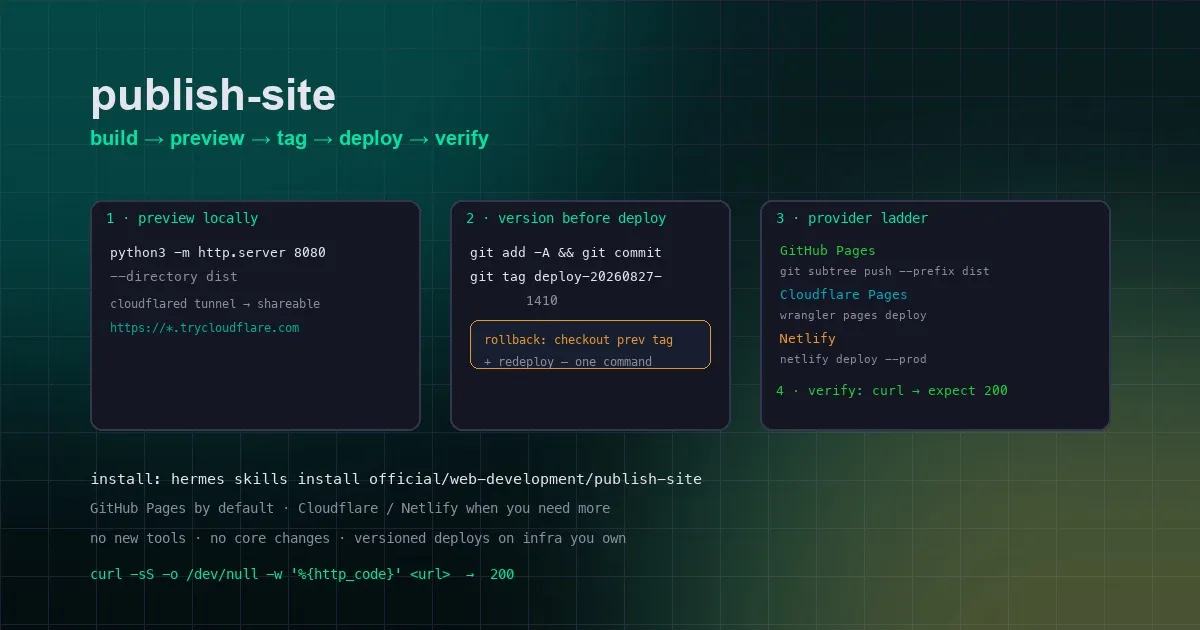
Súbelo con un solo comando: la skill publish-site para deploys versionados de sitios web
La nueva skill publish-site convierte «poner este sitio web en línea» en un pipeline disciplinado de cinco pasos: build, vista previa local (o mediante un tunnel compartible), versionar cada deploy con un git tag, desplegar a través de una escalera de proveedores (GitHub Pages → Cloudflare Pages → Netlify) y verificar que la URL en vivo devuelve HTTP 200 antes de declarar el éxito. El rollback está a un solo comando.
Leer más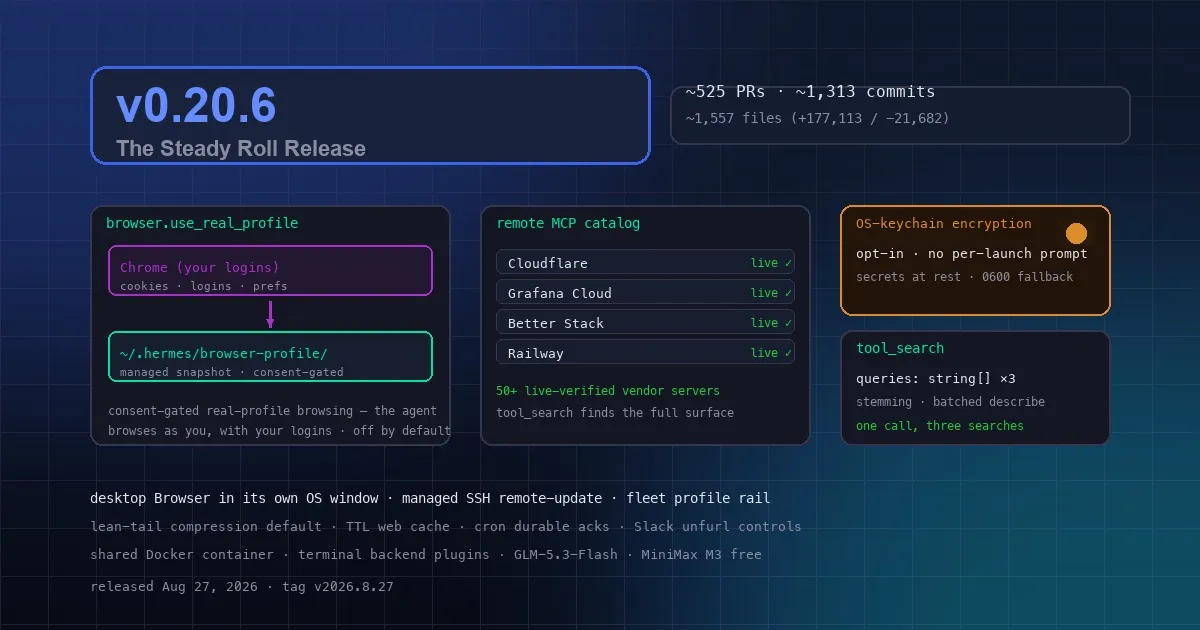
Hermes v0.20.6: el agente aprende a navegar como tú, un catálogo MCP con más de 50 servidores y secretos sin el incordio del keychain
v0.20.6 es un flujo constante de avances sustanciales: la navegación con perfil real bajo consentimiento explícito permite que el agente use tus inicios de sesión reales del browser, el Browser de escritorio gana su propia ventana del sistema operativo y un motor gestionado de actualización remota por SSH, el catálogo remoto de MCP supera los 50 servidores de proveedores verificados en vivo, web_search/web_extract añaden caché de resultados con TTL, la compresión lean-tail pasa a ser la opción predeterminada, tool_search aprende búsquedas multi-query con stemming, y los secretos almacenados pueden optar por el cifrado con el keychain del sistema operativo — se acabaron los avisos del keychain en cada arranque.
Leer más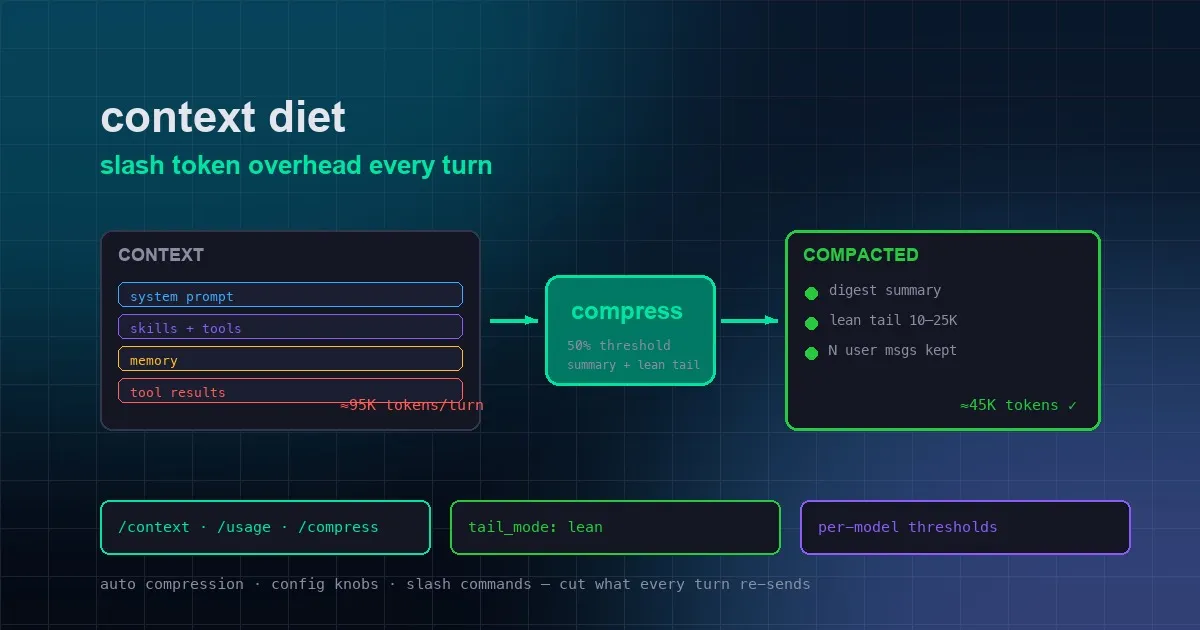
La Dieta de Contexto de Hermes: Recorta el Gasto de Tokens por Turno, a la Manera Oficial
Cada turno reenvía toda la conversación al modelo — y lo pagas todo. Esta guía práctica recorre las cuatro capas que Hermes ofrece para aligerar el contexto: doble compresión automática, la renovación de compresión de v0.20 (micro-compactación, cola de N mensajes, defensa ghost-skill, lean tail), umbrales por modelo y la higiene diaria con /context, /usage y /compress.
Leer más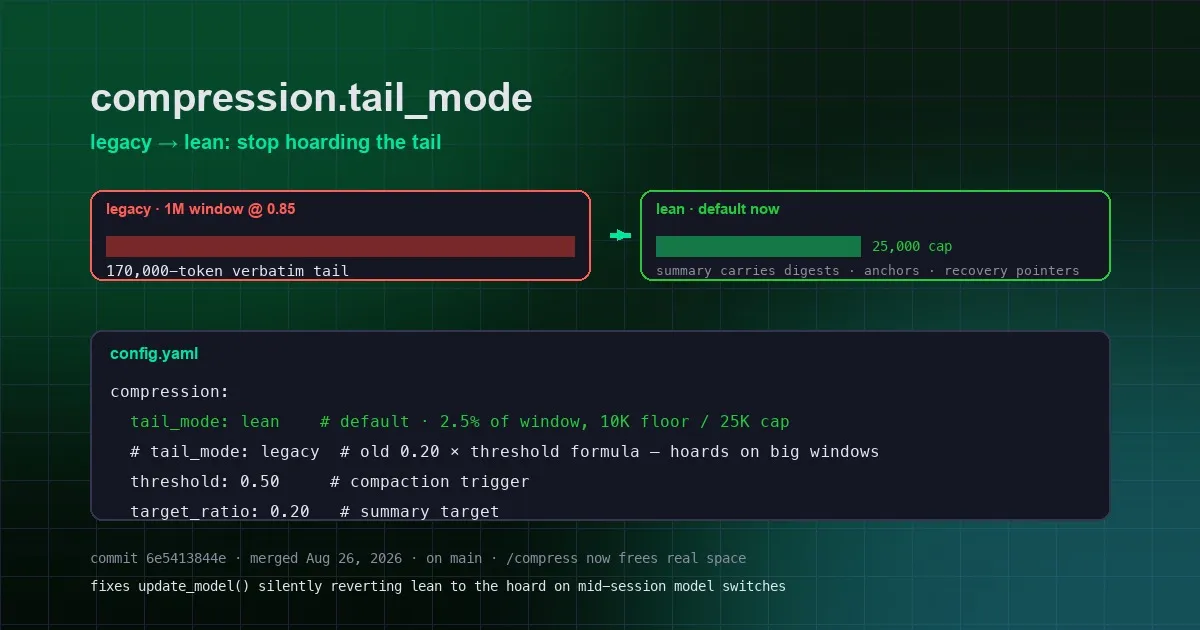
La compactación de Hermes estrena un default lean: los modelos de ventana grande dejan de acumular colas de 170K tokens
compression.tail_mode ahora usa lean por defecto: la compactación conserva una cola verbatim recortada del 2,5 % de la ventana (10K–25K tokens) en lugar del acaparamiento de 100K–240K que producía la fórmula legacy en modelos de ventana grande.
Leer más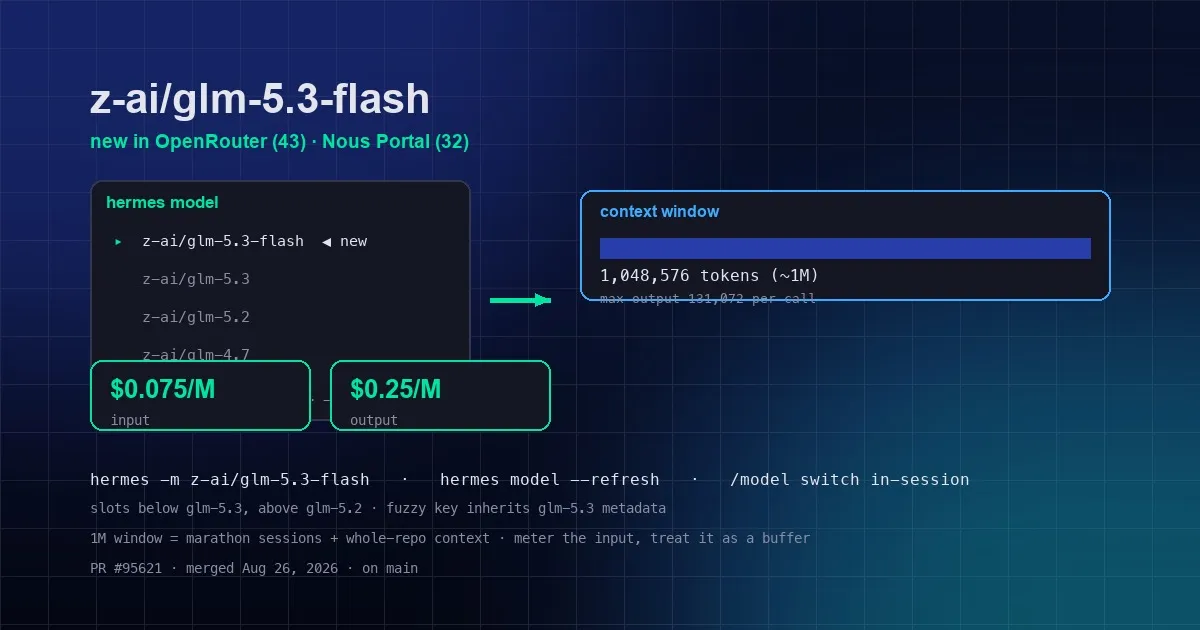
GLM-5.3-Flash llega a Hermes: una opción de contexto 1M en el selector de modelos
z-ai/glm-5.3-flash se une a los catálogos de modelos de Hermes para OpenRouter (43 modelos) y Nous Portal (32 modelos): una ventana de contexto de 1,048,576 tokens a $0.075/M de entrada y $0.25/M de salida — pensado para sesiones maratón y codebases grandes.
Leer más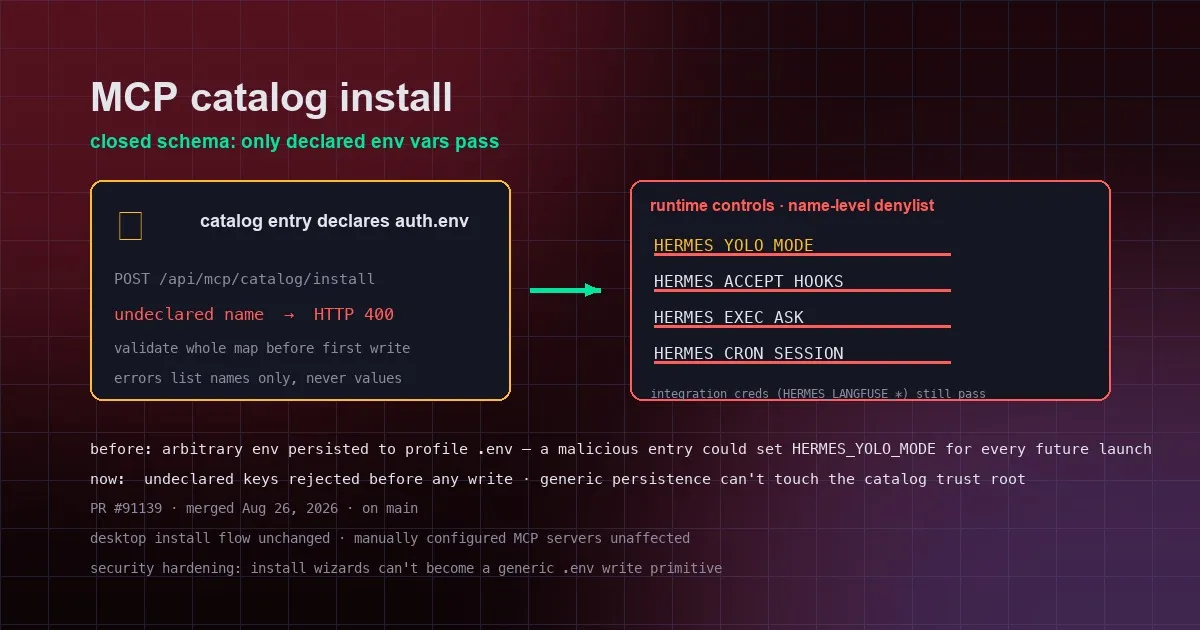
Una instalación MCP podía escribir HERMES_YOLO_MODE: las credenciales del catálogo ahora siguen un schema cerrado
Antes del fix, el endpoint de instalación del catálogo MCP aceptaba variables de entorno arbitrarias y las persistía en .env — una entrada de catálogo maliciosa o mal formada podía activar interruptores de seguridad como HERMES_YOLO_MODE. Las credenciales del catálogo ahora siguen un schema cerrado; los nombres no declarados reciben HTTP 400.
Leer más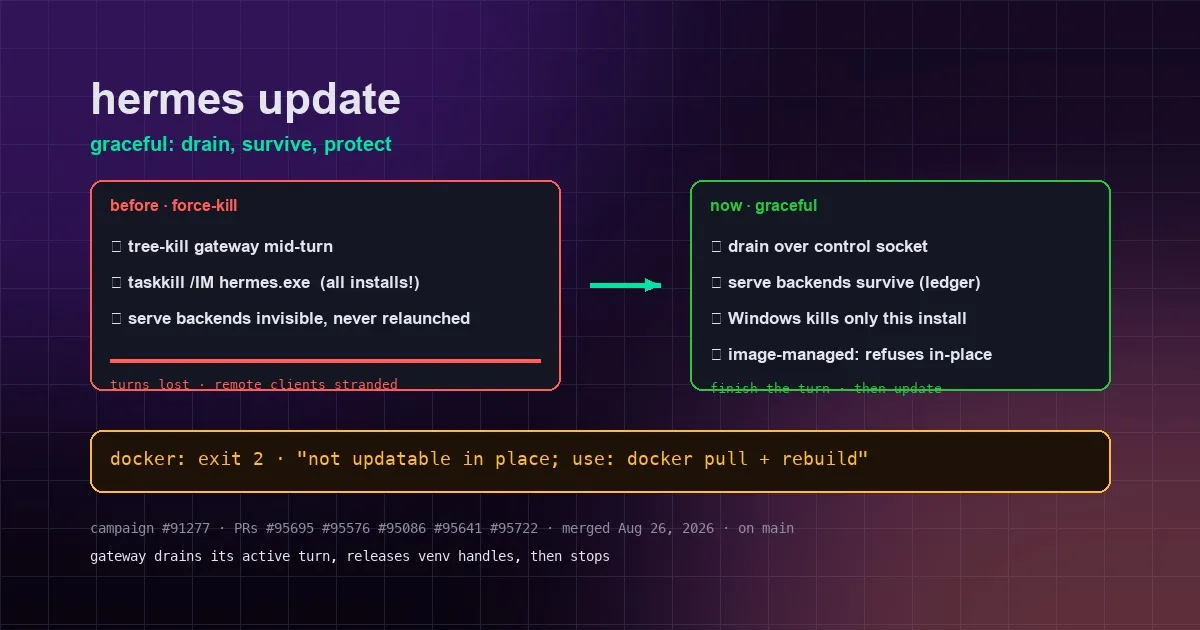
hermes update ya no sabotea tu trabajo: gateways que drenan, backends que sobreviven y bajas precisas en Windows
El pipeline de actualización de Hermes se renovó por completo: los gateways drenan con elegancia a través del socket de control en lugar de recibir un tree-kill, los backends de serve remoto sobreviven a las actualizaciones, el actualizador de Windows solo mata el hermes.exe de esta instalación y las instalaciones gestionadas por imagen rechazan las actualizaciones en el sitio.
Leer más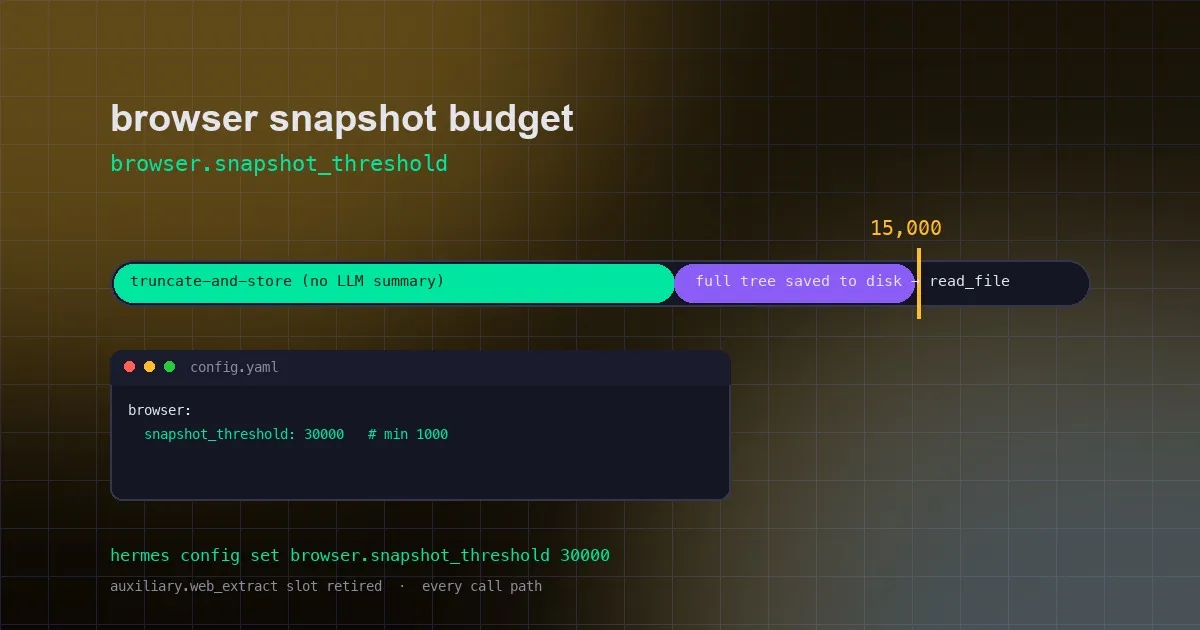
¿Snapshots del navegador limitados a 15 000 caracteres? Hermes hace configurable el presupuesto — y elimina el coste oculto de los resúmenes de LLM
Hermes añade browser.snapshot_threshold (por defecto 15000 caracteres, mínimo 1000), y los snapshots del navegador ya no pagan resúmenes de LLM auxiliares — los snapshots sobredimensionados se truncan y almacenan, conservando el árbol completo en disco para paginar con read_file.
Leer más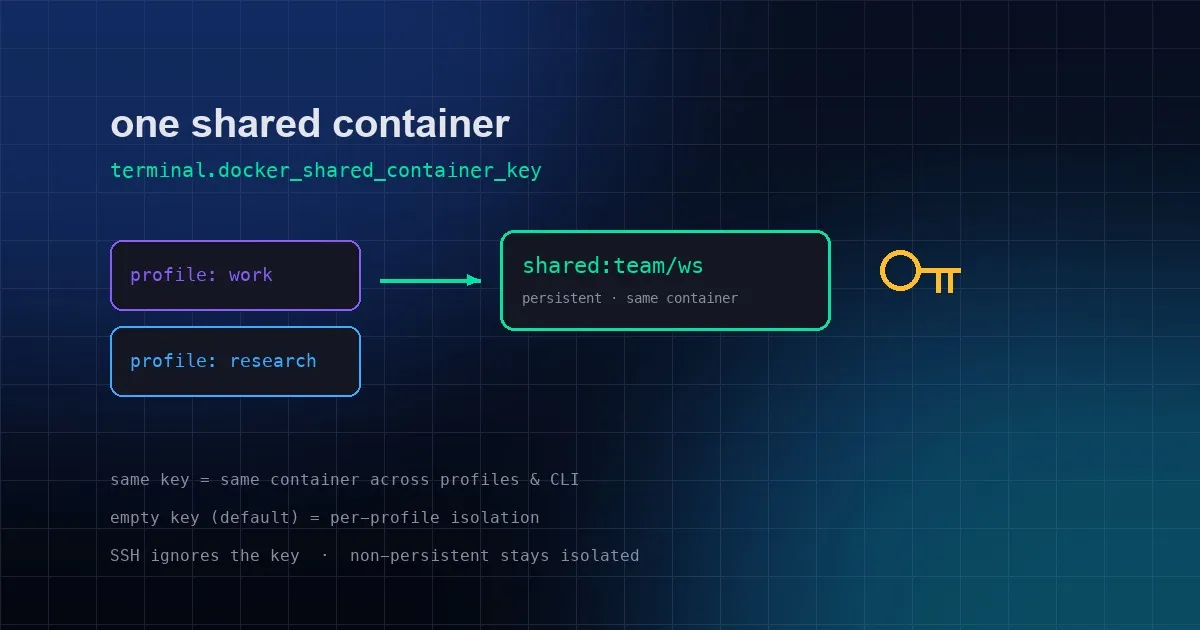
¿Tienes varios Profiles de Hermes y por tanto varios contenedores Docker? Una sola clave de configuración les permite compartir uno único
Hermes añade la opción terminal.docker_shared_container_key: los Profiles de confianza pueden optar por un único contenedor Docker persistente compartido — configura la misma clave y reduce el desperdicio de recursos sin fusionar entornos.
Leer más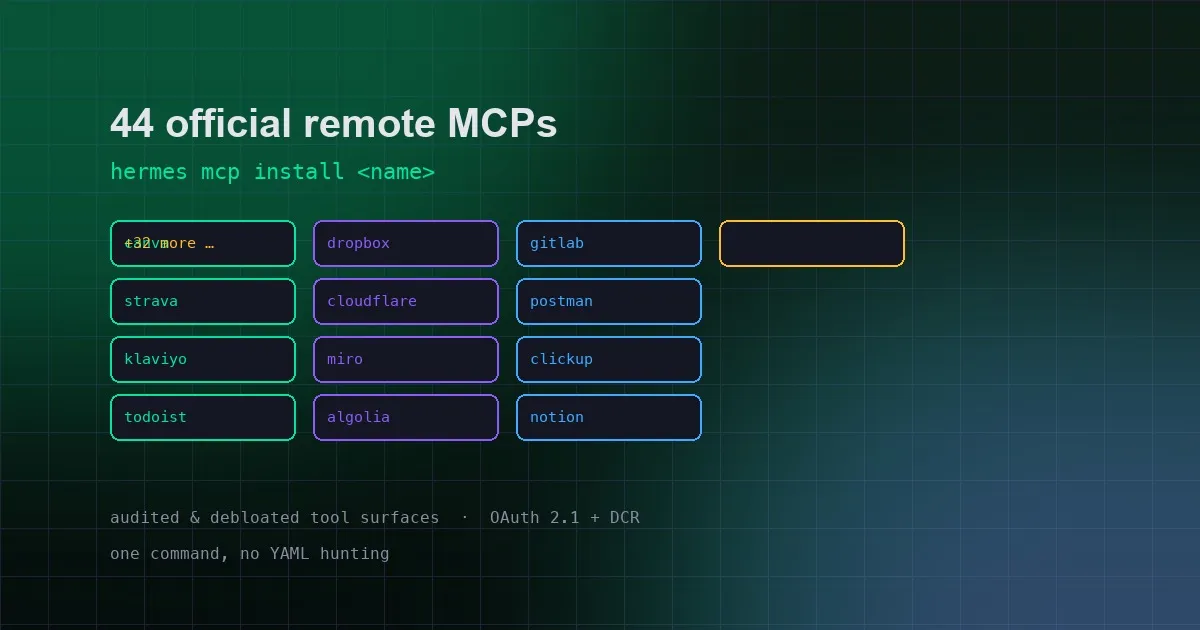
¿Necesitas Canva, Dropbox o GitLab pero atascado con OAuth? Hermes ahora instala 44 MCP remotos oficiales con un solo comando
El catálogo MCP de Hermes acaba de crecer con 44 MCP remotos oficiales — Canva, Dropbox, GitLab, Strava, Cloudflare y más — instalables con un único comando hermes mcp install, con toda la superficie de herramientas auditada y depurada.
Leer más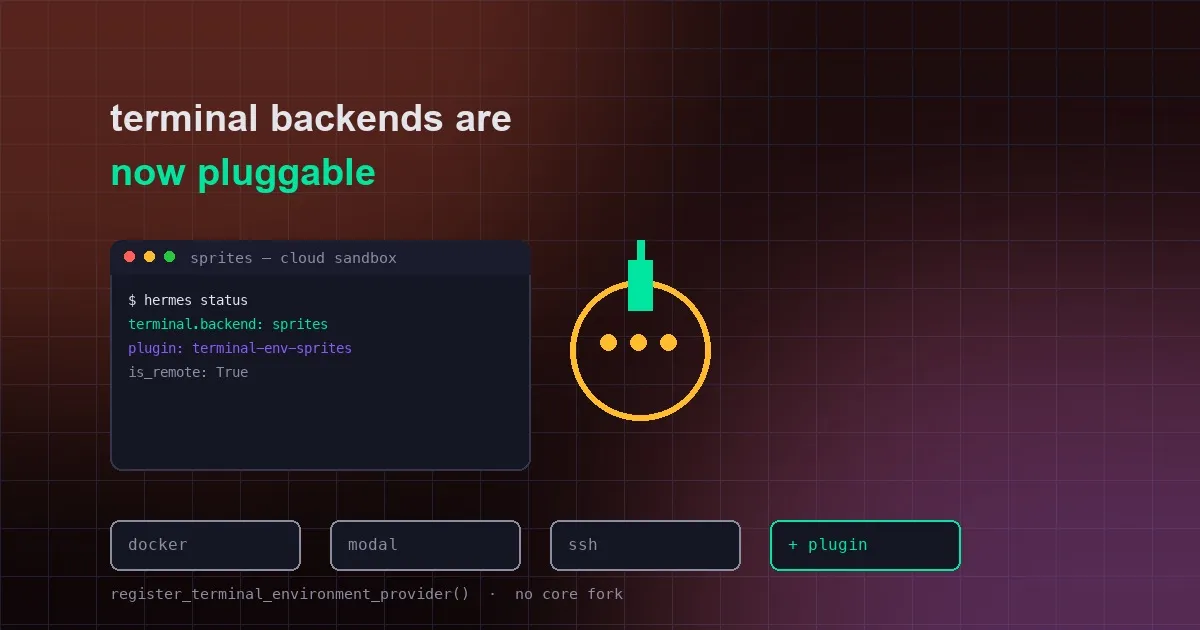
¿Quieres que Hermes use un sandbox en la nube concreto como su terminal? Ahora escribes un plugin — sin esperar cambios en el core
Hermes convierte los backends de terminal en un subsistema de plugins: un sandbox en la nube de terceros puede registrarse como valor de terminal.backend mediante un plugin independiente, sin necesidad de fork.
Leer más