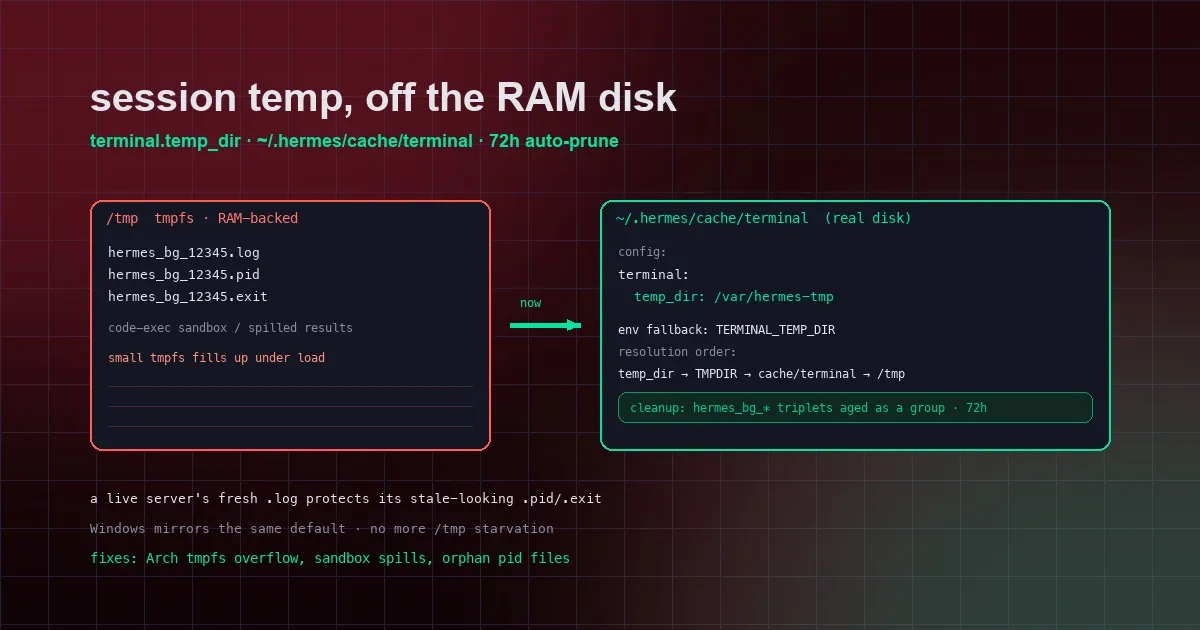
Session-Temp-Dateien sprengen nicht mehr deine RAM-Disk: terminal.temp_dir und 72-Stunden-Auto-Cleanup
Viele Linux-Distributionen mounten /tmp als RAM-gestützte tmpfs, und schwere Hermes-Sessions füllen sie auf. Der am 28. August gemergte Fix verschiebt Session-Temp-Dateien standardmäßig in echten Speicher unter ~/.hermes/cache/terminal, führt den Config-Key terminal.temp_dir und die Umgebungsvariable TERMINAL_TEMP_DIR ein und räumt Dateien, die älter als 72 Stunden sind, automatisch auf.
Weiterlesen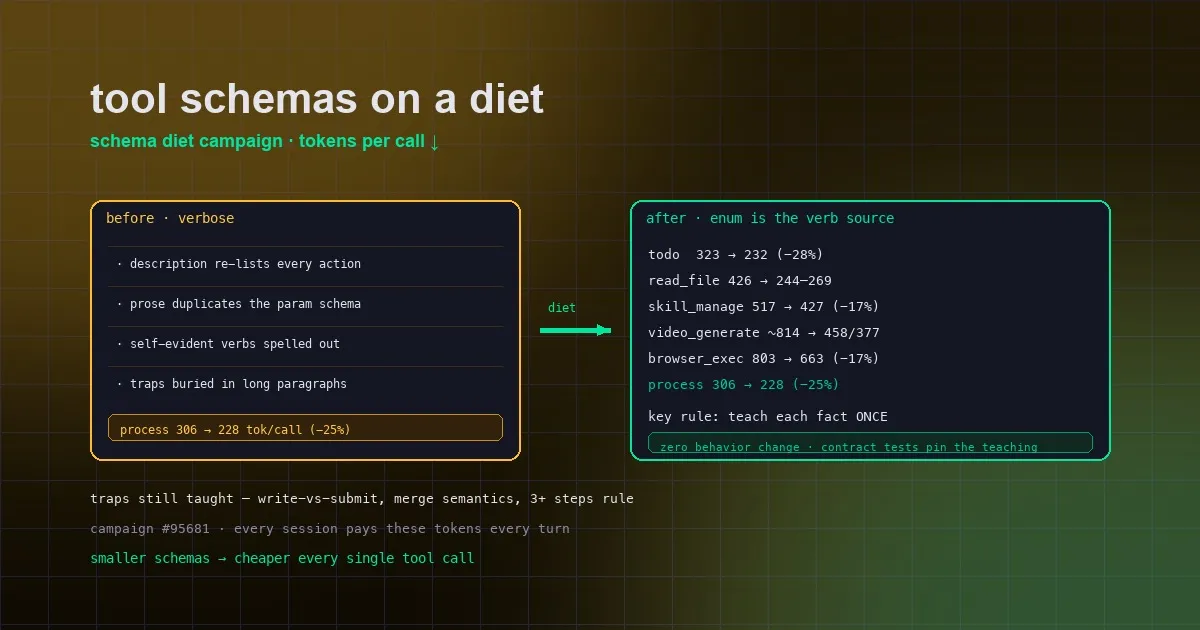
Eine leise Tool-Diät: 6 Tool-Definitionen verschlankt, 17–44 % Tokens pro Call gespart
Jedes Mal, wenn Hermes ein Tool aufruft, muss das Modell die JSON-Parameterdefinition (das Schema) des Tools zusammen mit dem Request neu lesen – je größer die Definition, desto höher der fixe Overhead pro Turn. Zwischen dem 27. und 28. August haben die Maintainer eine Welle von Schema-Diät-Änderungen gemergt: process, todo, read_file, skill_manage, video_generate und browser_exec wurden alle verschlankt und sparen 17–44 % Tokens pro Call – ohne jede Verhaltensänderung.
Weiterlesen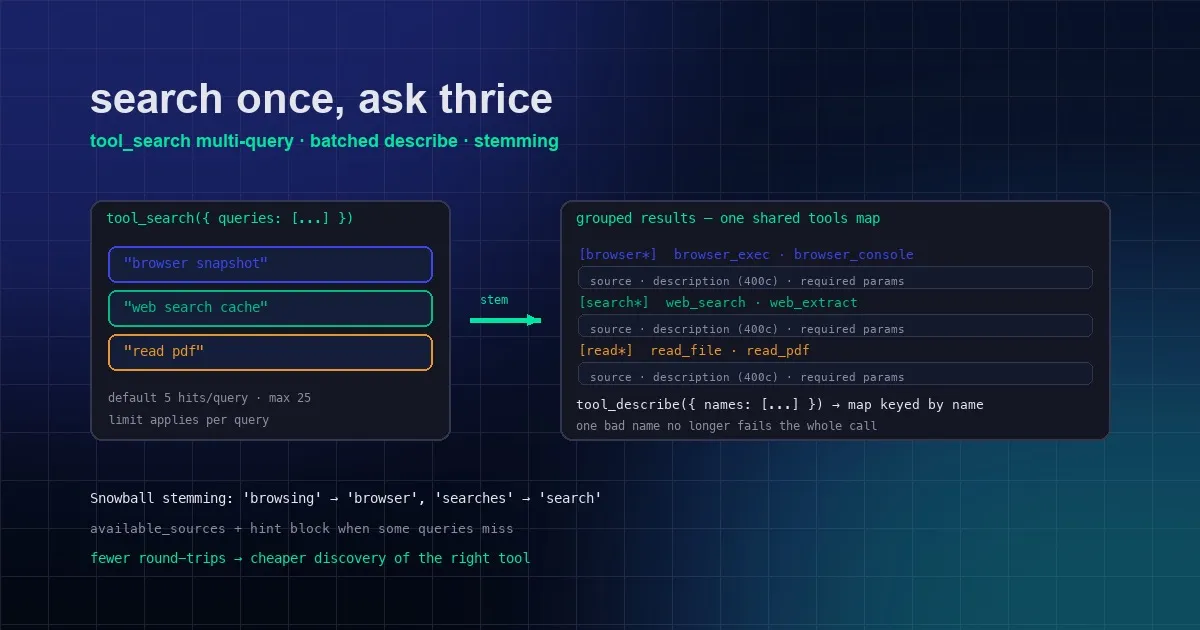
Einmal suchen, dreimal fragen: Multi-Query-tool_search mit Stemming
Hermes' tool_search hat gerade ein ernsthaftes Upgrade bekommen: Es nimmt jetzt ein Array von Queries entgegen, die parallel gesucht werden, liefert pro Query gruppierte Ergebnisse mit einer gemeinsamen Tools-Map, und Snowball-Stemming matcht 'browsing' auf 'browser' und 'issues' auf 'create_issue'. Auch tool_describe bündelt Namen, sodass ein einzelner falscher Name nicht mehr den ganzen Aufruf scheitern lässt. Weniger Round-Trips, günstigere Discovery, bessere Recall.
Weiterlesen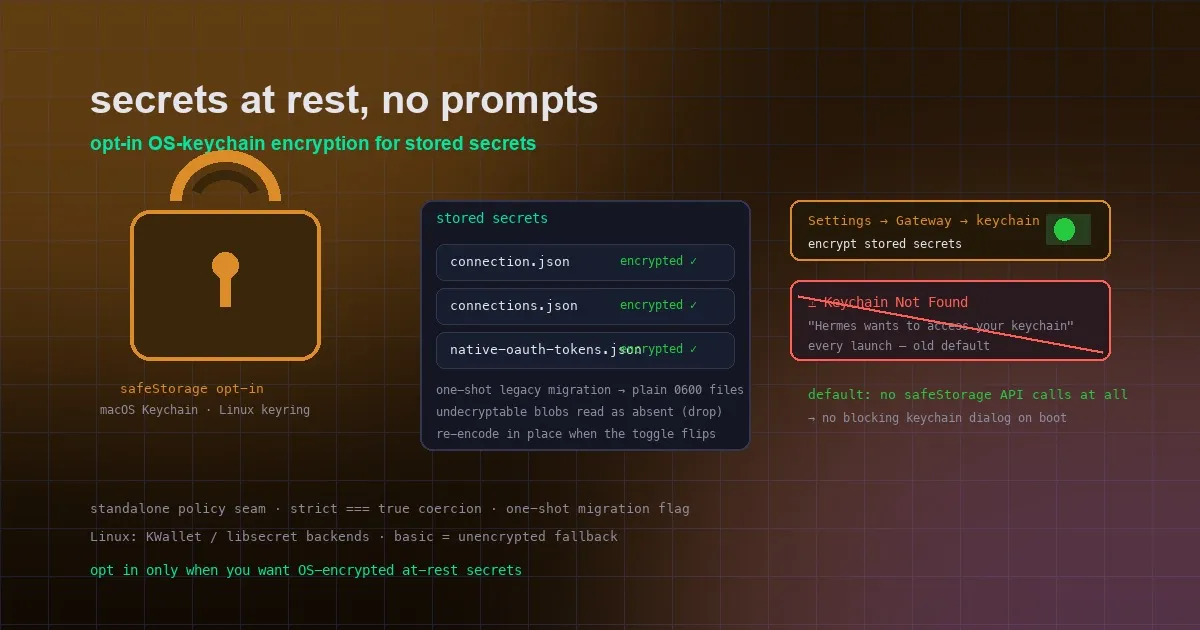
Schluss mit dem Keychain-Gefrage: Opt-in-OS-Keychain-Verschlüsselung für gespeicherte Secrets
Electrons safeStorage hat früher einen App-spezifischen Schlüssel in der macOS-Login-Keychain abgelegt – und auf Maschinen mit gesperrter oder fehlender Keychain wurde aus jedem Hermes-Desktop-Start ein blockierender Passwort-Prompt (Keychain Not Found). v0.20.6 macht die Keychain-gestützte Verschlüsselung zu einem expliziten Opt-in: Der Standardpfad fasst safeStorage gar nicht mehr an, eine Einmal-Migration wandelt alte verschlüsselte Blobs in einfache 0600-Dateien um, und das Umlegen des Schalters kodiert jeden gespeicherten Secret-Store an Ort und Stelle neu.
Weiterlesen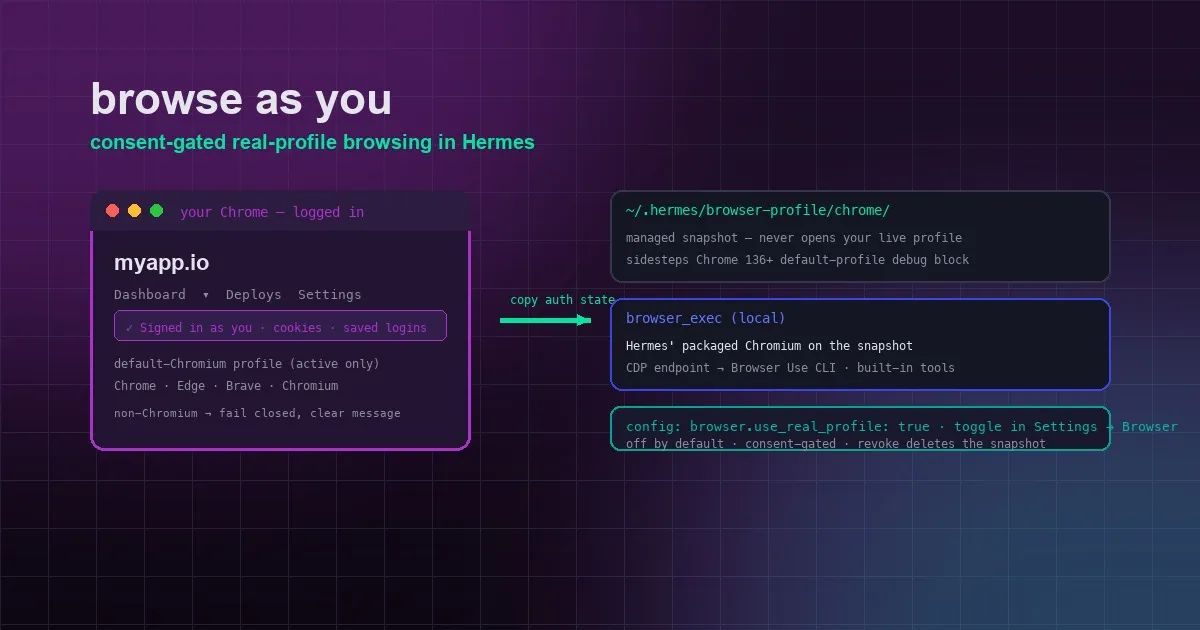
Als du browsen: Real-Profile-Browsing in Hermes Agent
Hermes' Browser startete früher jede Session ausgeloggt – eine Wand, sobald eine Aufgabe deine Logins brauchte. Consent-gesteuertes Real-Profile-Browsing kopiert das aktive Profil deines Standard-Browsers in einen verwalteten Snapshot und steuert ihn mit Hermes' gebündeltem Chromium: Der Agent browst als du, mit deinen Cookies und gespeicherten Logins, immer unter ausdrücklicher Zustimmung und standardmäßig deaktiviert. So funktioniert es, so aktivierst du es – und so die Windows-Eigenheiten.
Weiterlesen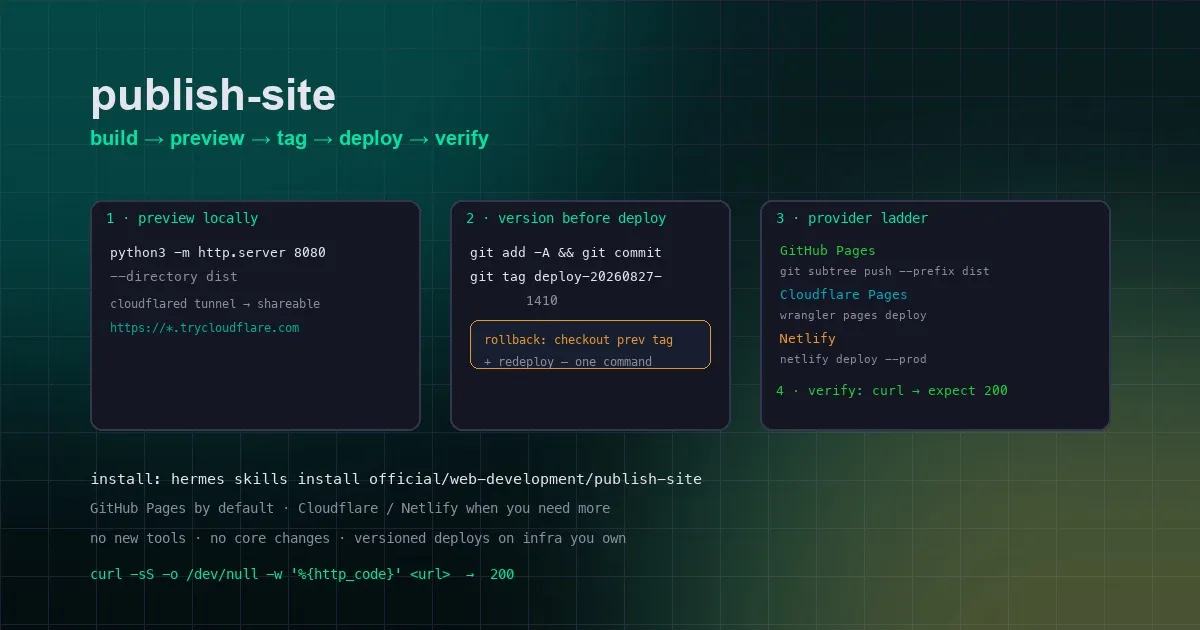
Mit einem Befehl live: die publish-site-Skill für versionierte Website-Deploys
Die neue publish-site-Skill verwandelt die Aufgabe, eine Website online zu bringen, in eine disziplinierte Fünf-Schritte-Pipeline: bauen, lokal vorschauen (oder über einen teilbaren Tunnel), jeden Deploy mit einem Git-Tag versionieren, über eine Provider-Leiter deployen (GitHub Pages → Cloudflare Pages → Netlify) und die Live-URL verifizieren, bevor Erfolg gemeldet wird. Rollback ist einen Befehl entfernt.
Weiterlesen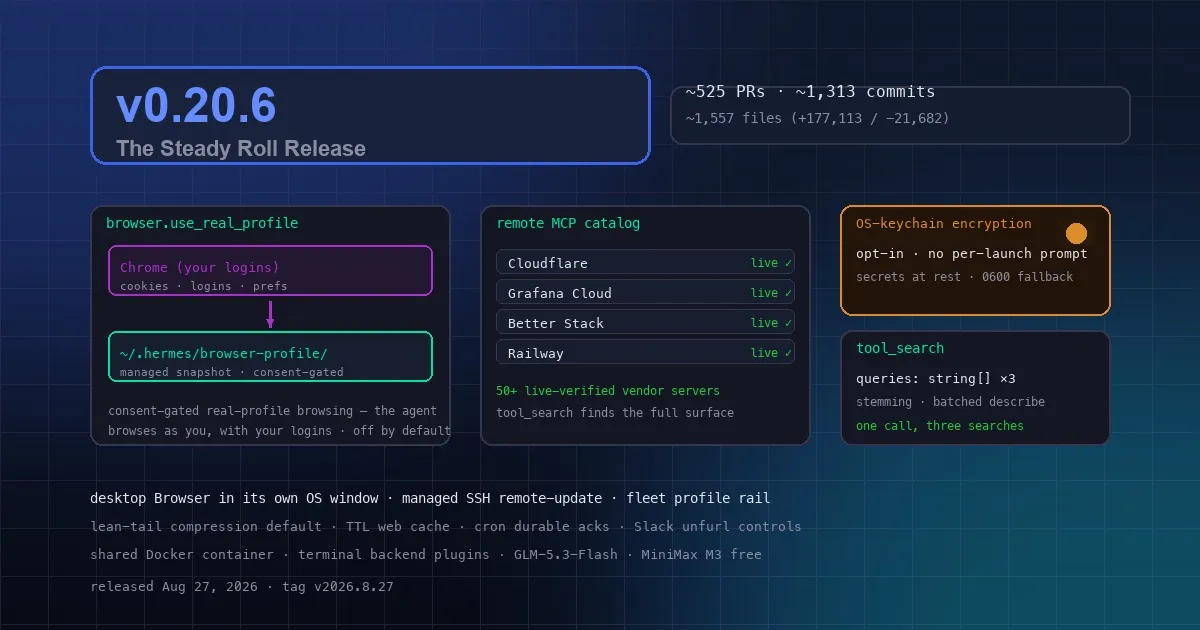
Hermes v0.20.6: Der Agent lernt, als du zu browsen – ein MCP-Katalog mit 50+ Servern und Secrets ohne Keychain-Gefrage
v0.20.6 ist ein stetiger Strom an Substanz: Consent-gesteuertes Real-Profile-Browsing lässt den Agenten deine echten Browser-Logins nutzen, der Desktop-Browser bekommt ein eigenes OS-Fenster plus eine verwaltete SSH-Remote-Update-Engine, der Remote-MCP-Katalog überschreitet 50 live-verifizierte Vendor-Server, web_search/web_extract erhalten TTL-Ergebnis-Caching, Lean-Tail-Kompression wird Standard, tool_search lernt Multi-Query-Suchen mit Stemming, und gespeicherte Secrets können sich für die OS-Keychain-Verschlüsselung entscheiden – keine Keychain-Abfragen mehr pro Start.
Weiterlesen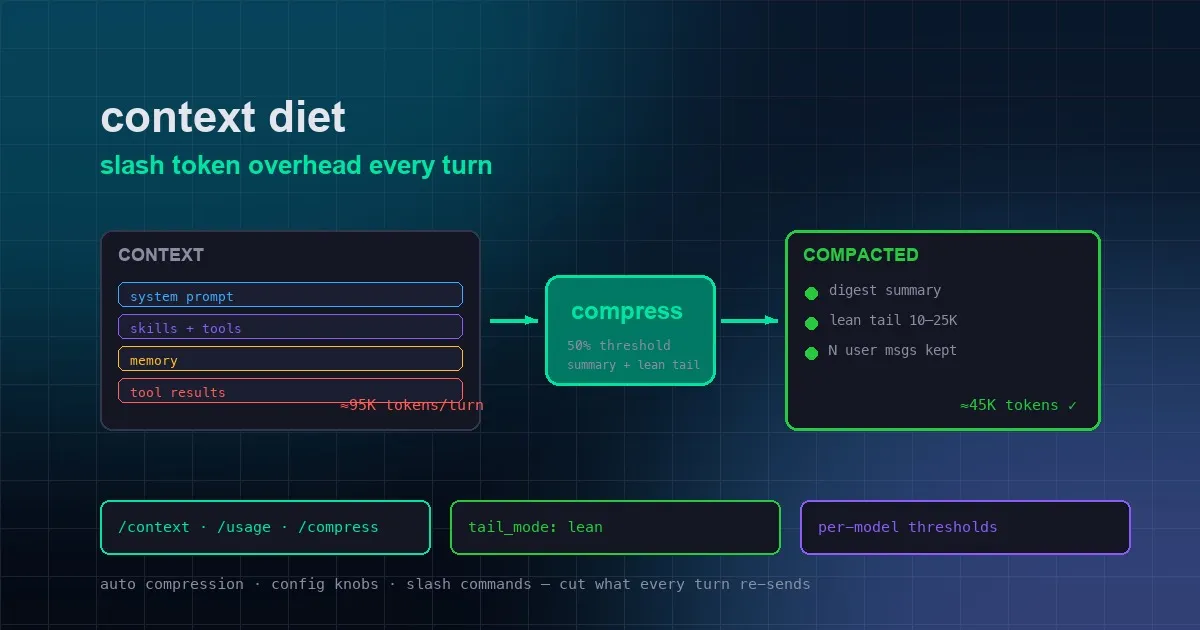
Die Hermes-Context-Diät: Token-Overhead pro Turn offiziell senken
Jeder Turn schickt das gesamte Gespräch erneut an das Modell — und du zahlst alles. Dieser Praxisleitfaden führt durch die vier Ebenen, die Hermes zum Verschlanken des Kontexts bietet: duale Auto-Kompression, der v0.20-Kompaktions-Umbau (Micro-Compaction, N-User-Tail, Ghost-Skill-Abwehr, Lean Tail), Per-Modell-Schwellen und tägliche Hygiene mit /context, /usage und /compress.
Weiterlesen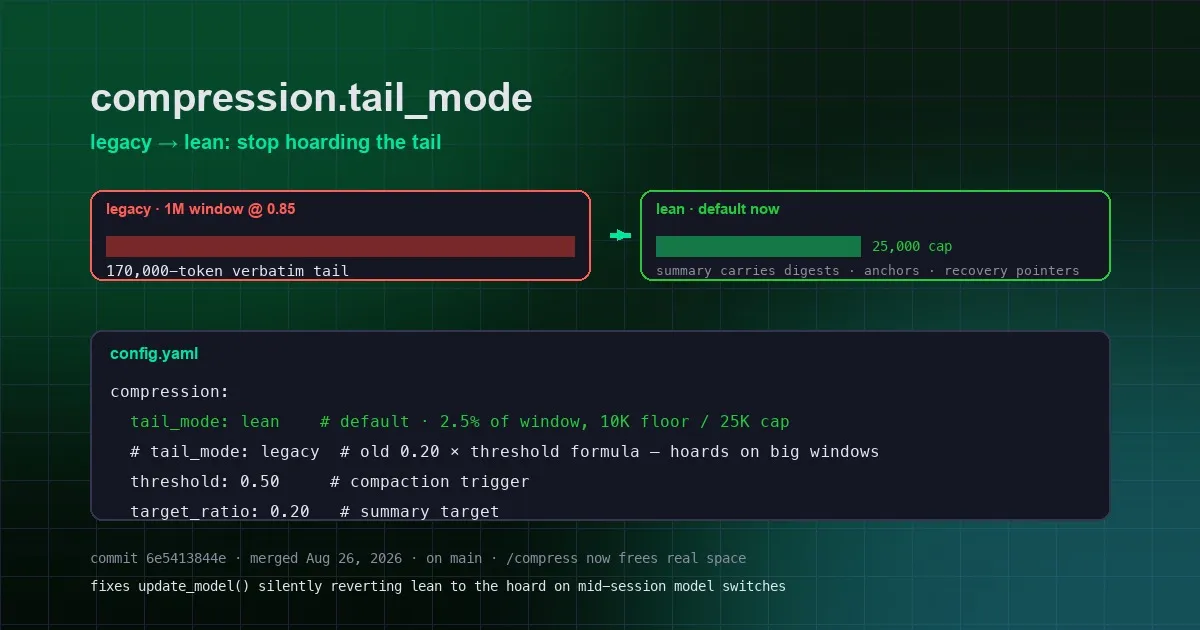
Hermes-Compaction bekommt einen schlanken Default: Große Fenster horten keine 170K-Token-Tails mehr
compression.tail_mode ist jetzt standardmäßig lean: Die Kompression behält einen geklemmten, wortgetreuen Tail von 2,5 % des Fensters (10K–25K Tokens) statt der 100K–240K-Hortung der Legacy-Formel bei Modellen mit großem Fenster.
Weiterlesen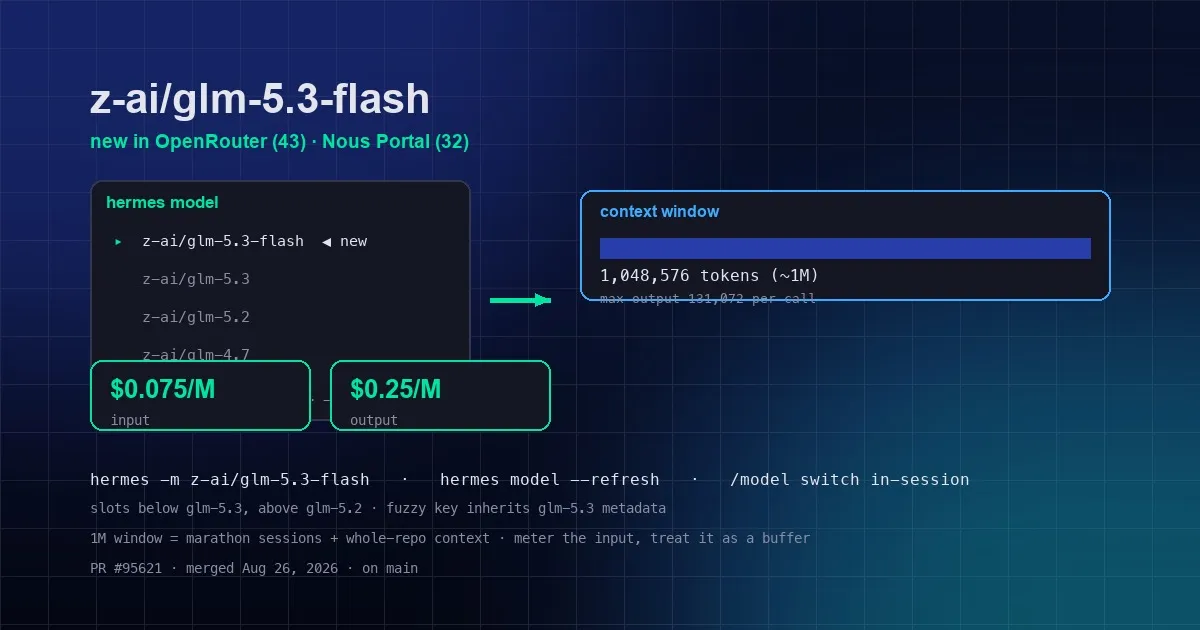
GLM-5.3-Flash kommt zu Hermes: Eine 1M-Kontext-Option im Modell-Picker
z-ai/glm-5.3-flash gesellt sich zu den Hermes-Modellkatalogen für OpenRouter (43 Modelle) und Nous Portal (32 Modelle): ein Kontextfenster von 1.048.576 Tokens bei 0,075 $/M Input und 0,25 $/M Output – gebaut für Marathonsessions und große Codebasen.
Weiterlesen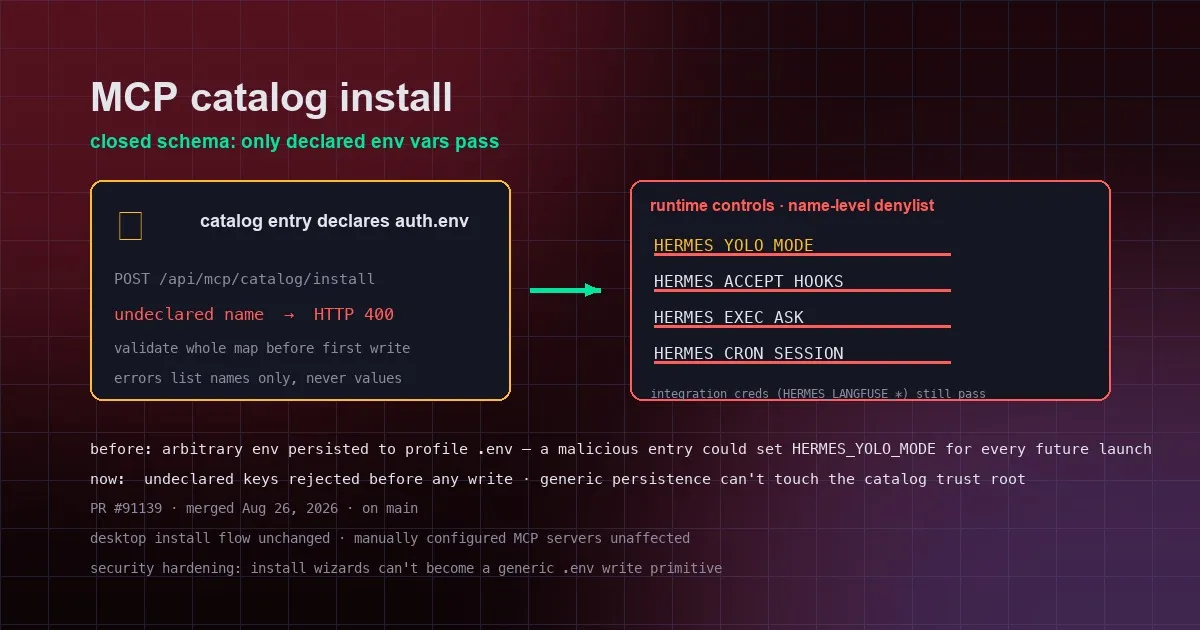
Eine MCP-Installation konnte HERMES_YOLO_MODE schreiben: Katalog-Zugangsdaten folgen jetzt einem geschlossenen Schema
Vor dem Fix akzeptierte der Install-Endpoint des MCP-Katalogs beliebige Umgebungsvariablen und persistierte sie in .env – ein bösartiger oder fehlerhafter Katalogeintrag konnte Sicherheitsschalter wie HERMES_YOLO_MODE umlegen. Katalog-Zugangsdaten folgen jetzt einem geschlossenen Schema; nicht deklarierte Namen werden mit HTTP 400 abgelehnt.
Weiterlesen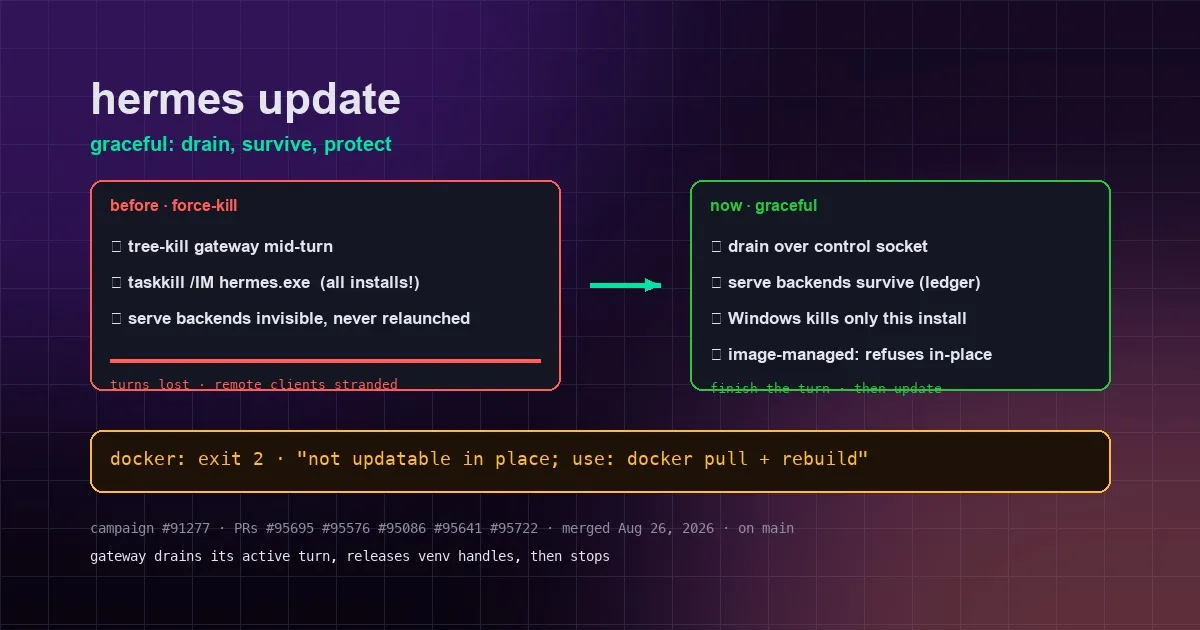
hermes update sabotiert deine Arbeit nicht mehr: Gateways drainen, Backends überleben, präzise Windows-Kills
Hermes' Upgrade-Pipeline wurde komplett überarbeitet: Gateways drainen über den Control-Socket, statt per Tree-Kill beendet zu werden, Remote-Serve-Backends überleben Updates, der Windows-Updater tötet nur die hermes.exe dieser Installation, und per Image verwaltete Installationen verweigern In-Place-Updates.
Weiterlesen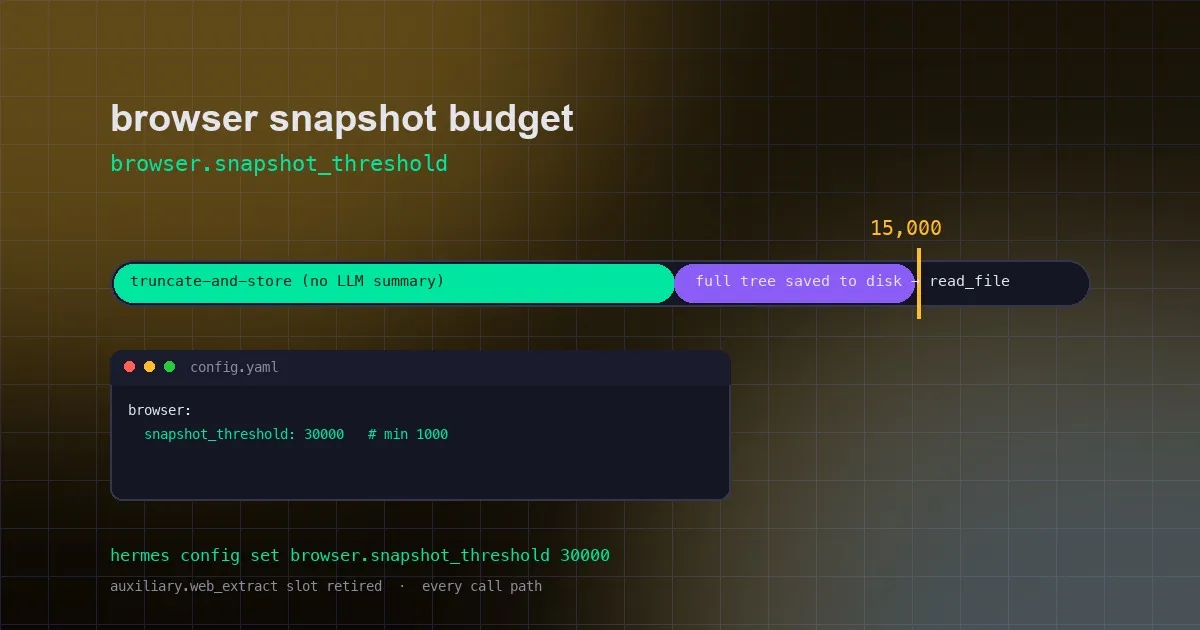
Browser-Snapshots auf 15.000 Zeichen gedeckelt? Hermes macht das Budget konfigurierbar – und beseitigt die versteckten LLM-Zusammenfassungskosten
Hermes führt browser.snapshot_threshold ein (Standard 15.000 Zeichen, Minimum 1.000), und Browser-Snapshots zahlen nicht länger für Auxiliary-LLM-Zusammenfassungen – überdimensionierte Snapshots werden gekürzt und gespeichert, wobei der vollständige Baum für das read_file-Paginieren auf der Platte bleibt.
Weiterlesen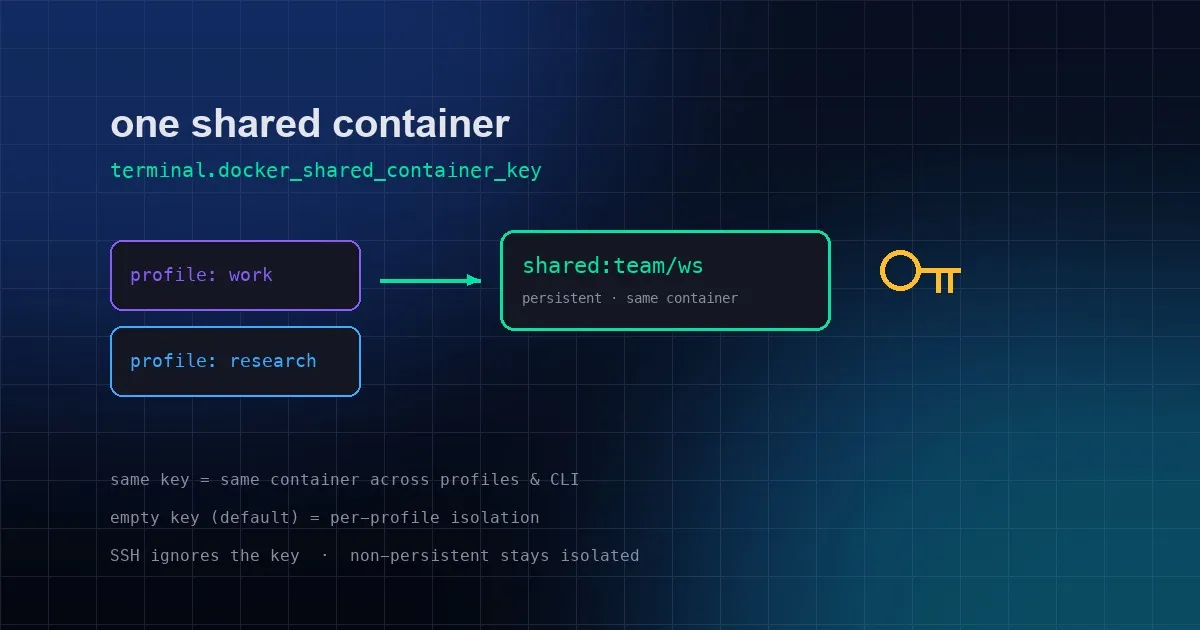
Mehrere Hermes-Profile bedeuten mehrere Docker-Container? Ein Konfigurationsschlüssel lässt sie sich einen einzigen teilen
Hermes führt die Option terminal.docker_shared_container_key ein: Vertrauenswürdige Profile können sich für einen gemeinsamen persistenten Docker-Container entscheiden – denselben Schlüssel setzen und Ressourcenverschwendung vermeiden, ohne Umgebungen zu verschmelzen.
Weiterlesen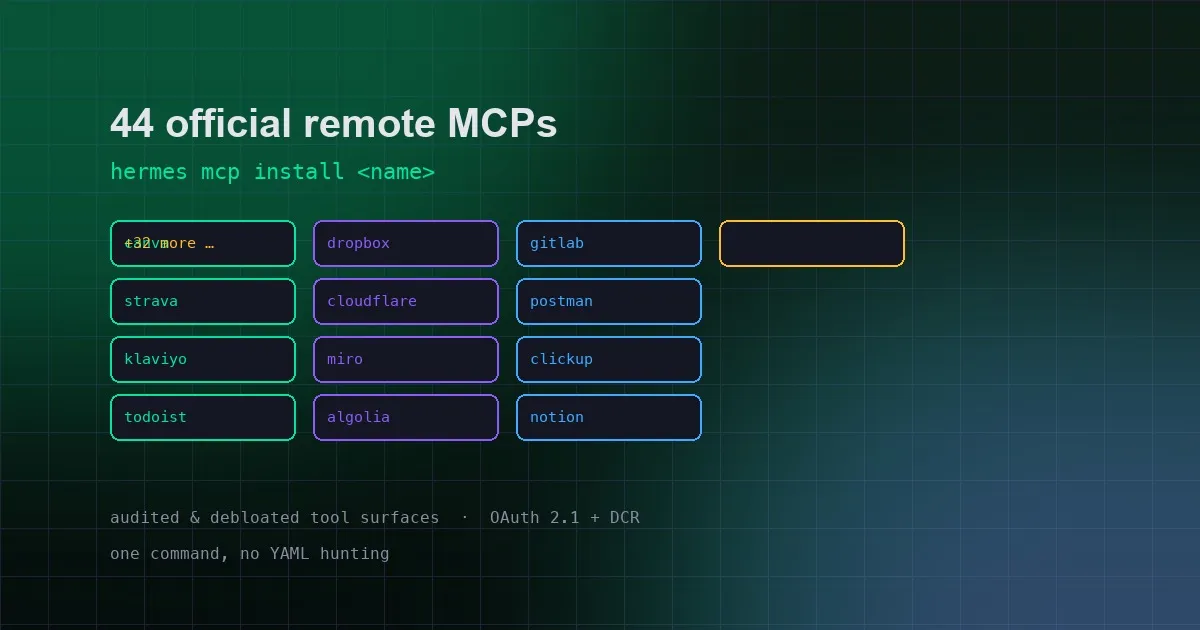
Canva, Dropbox oder GitLab nötig, aber OAuth blockiert? Hermes installiert jetzt 44 offizielle Remote-MCPs mit einem Befehl
Der MCP-Katalog von Hermes ist um 44 offizielle Remote-MCPs gewachsen – Canva, Dropbox, GitLab, Strava, Cloudflare und mehr – installierbar mit einem einzigen hermes mcp install Befehl, wobei jede Tool-Oberfläche geprüft und entschlackt wurde.
Weiterlesen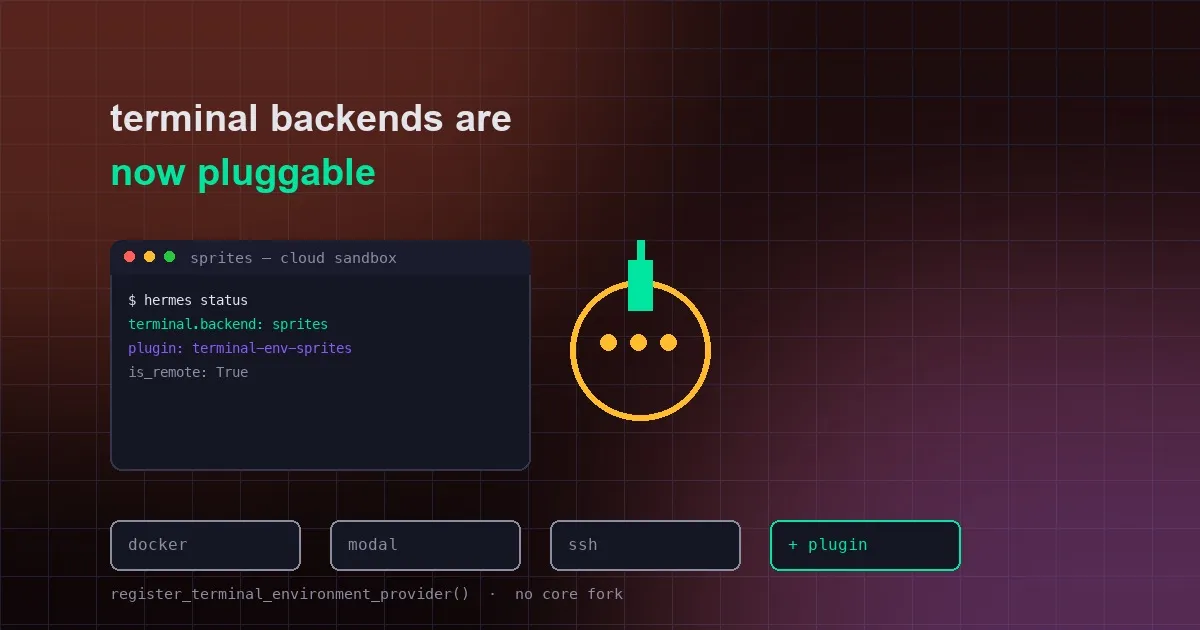
Soll Hermes eine bestimmte Cloud-Sandbox als Terminal nutzen? Jetzt schreibst du einfach ein Plugin – kein Warten auf Core-Änderungen
Hermes macht Terminal-Backends zu einem pluggbaren Subsystem: Eine Cloud-Sandbox von Drittanbietern kann sich über ein eigenständiges Plugin als Wert für terminal.backend registrieren – ganz ohne Fork.
Weiterlesen