Ejecutar Hermes dentro de NVIDIA OpenShell: la guía del sandbox NemoClaw
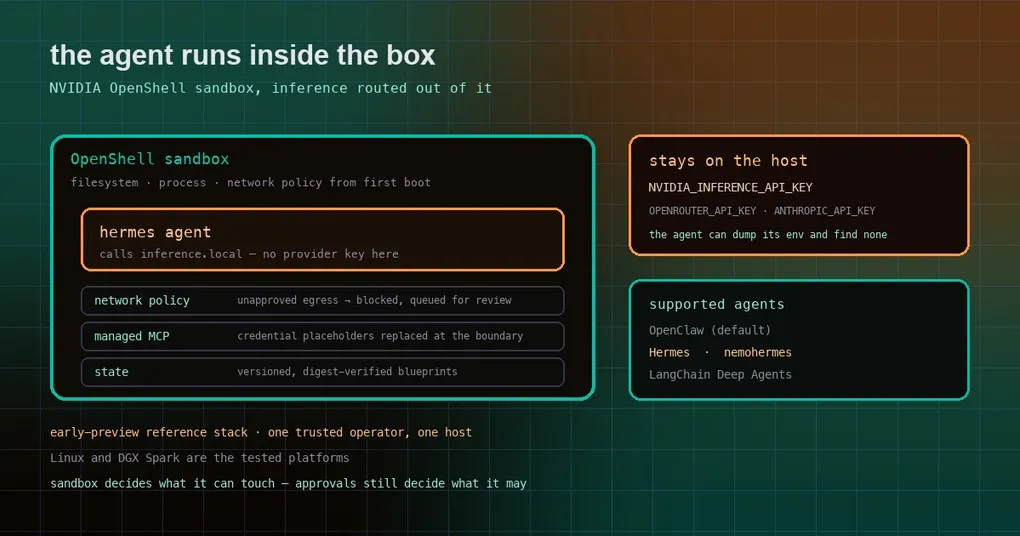
Le entregaste a un agente tu terminal, tus claves SSH, tu directorio home y la capacidad de instalar paquetes, y funciona, justo hasta el momento en que quieres ejecutarlo en una máquina que de verdad importa. Un agente siempre encendido en un servidor compartido, una estación de trabajo con credenciales de producción cerca o una máquina que también usa un compañero de equipo: ahora cada “solo ejecuta esto” es una decisión sobre el radio de impacto. La respuesta de NVIDIA es dejar de discutir sobre permisos y meter todo el agente en un contenedor con una allow-list de red, y después mantener las API keys en el host, donde el agente no puede leerlas.
Qué es NemoClaw
NVIDIA NemoClaw es un stack de referencia open source (Apache-2.0) para ejecutar agentes de IA siempre activos de forma más segura dentro de sandboxes de NVIDIA OpenShell. Su propia descripción nombra tres agentes compatibles, y Hermes es uno de ellos:
Ejecuta agentes como Hermes, LangChain Deep Agents y OpenClaw de forma más segura dentro de NVIDIA OpenShell con inferencia gestionada
No es un fork de Hermes ni cambia la forma en que usas Hermes. Es el empaquetado que va alrededor: un CLI de host (nemohermes es el CLI de NemoClaw con Hermes preseleccionado), un blueprint de contenedor versionado, un asistente de onboarding y una capa de integración específica por agente. Merece la pena repetir cómo lo describe el propio repositorio antes de invertir una tarde en ello:
NemoClaw es un stack de referencia en preview temprana para un operador de confianza en un único host. No es un servicio alojado, ni un plano de control empresarial multi-tenant, ni un sistema de identidad empresarial.
Qué aplica realmente el sandbox
| Capacidad | Qué significa en la práctica |
|---|---|
| Ejecución en sandbox | El agente se ejecuta en OpenShell con controles de filesystem, procesos y red aplicados desde el primer arranque |
| Inferencia enrutada | El agente llama a inference.local dentro del sandbox; OpenShell reenvía al provider que elegiste. Las credenciales de inferencia permanecen en el host |
| Egress controlado por el operador | Política de red en YAML más presets. Los destinos no aprobados se bloquean y aparecen como solicitudes para que las revises |
| Servidores MCP gestionados | Servidores MCP HTTPS Streamable HTTP autenticados para el agente, con los placeholders de credenciales sustituidos por OpenShell en los límites de egress aprobados |
| Ciclo de vida | Blueprints versionados y verificados por digest; estado, logs, rebuild, recuperación, snapshot y restore |
| Migración de estado | Mover el estado del agente entre máquinas con eliminación de credenciales y verificación de integridad |
La decisión de diseño que más importa para un usuario de Hermes es la ruta de inferencia. La key de tu provider nunca está dentro del sandbox. El agente habla con un endpoint local, OpenShell decide a dónde va eso en realidad, y la key se queda con el operador; así, un agente víctima de prompt injection que vuelca su entorno encuentra el nombre de un endpoint, no un secreto.
Meter Hermes en un sandbox
En un host compatible, el instalador es un solo comando y te pregunta qué agente quieres. La instalación express usa OpenClaw por defecto, así que responde n en el prompt del preset para elegir Hermes, un nombre de sandbox, un provider y un modelo de forma interactiva:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashPara una instalación scripted, define las respuestas de antemano en lugar de ir respondiendo a los prompts:
export NEMOCLAW_AGENT=hermes
export NEMOCLAW_NON_INTERACTIVE=1
export NEMOCLAW_ACCEPT_THIRD_PARTY_SOFTWARE=1
export NEMOCLAW_SANDBOX_NAME=my-hermes
export NVIDIA_INFERENCE_API_KEY=<your-key>
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bash
Después, nemohermes onboard vuelve a entrar en el asistente, que además es la forma más rápida de ver las opciones disponibles en tu máquina antes de comprometerte con una config.
La lista de providers es amplia, y una entrada es específica de Hermes: junto a NVIDIA Endpoints (NEMOCLAW_PROVIDER=build), OpenRouter, OpenAI, Anthropic, Gemini, el Model Router (routed), endpoints compatibles con OpenAI y con Anthropic y un servidor vLLM local ya listo, existe NEMOCLAW_PROVIDER=hermes-provider, documentado como exclusivo de Hermes. Ollama local se ofrece para OpenClaw y Hermes cuando está instalado, en ejecución o es instalable.
Cuando termina el onboarding, el asistente imprime las dos direcciones que vas a usar de verdad:
NemoHermes is ready

Sandbox:  my-hermes
Model:    nvidia/nemotron-3-super-120b-a12b (NVIDIA Endpoints)

  Hermes Agent Dashboard
  Port 18789 must be forwarded before opening this URL.
  http://127.0.0.1:18789/

  Hermes Agent OpenAI-compatible API
  Port 8642 must be forwarded before connecting.
  http://127.0.0.1:8642/v1
Ambos puertos se reenvían desde el host, no los publica el sandbox, así que llegar al dashboard desde otra máquina es un paso explícito, no el comportamiento por defecto.
Dos detalles específicos de Hermes que conviene conocer
La política de red base está escrita para Hermes, no para un agente genérico. NemoClaw incluye una política específica por agente que permite que el binario de Hermes y su runtime de Python alcancen los endpoints que necesitan: endpoints de servicio de Nous Research, PyPI, endpoints de inferencia de NVIDIA y algunas API de mensajería. Si activas canales de mensajería, lee la política antes de dar el interruptor; la documentación te remite a las páginas de canales de mensajería y de política de red precisamente por eso.
Las terminales con poco contraste reciben un skin gestionado. Cuando te conectas a un sandbox de Hermes desde una terminal que maneja mal el contraste, NemoClaw puede instalar un skin de Hermes nemoclaw-light gestionado para que el texto del asistente siga siendo legible. Elimina de nuevo ese estado gestionado cuando la terminal ya no lo necesita, y conserva un skin que hayas elegido tú mismo.
Dónde se detiene el preview
Tener esto claro te ahorra una tarde mala:
- Plataformas: Linux y DGX Spark son las plataformas principales probadas. macOS, WSL, DGX Station y los servidores Linux headless están documentados con sus propias limitaciones en lugar de prometidos.
- Escala: un operador de confianza, un host. Sin multi-tenancy, sin identidad empresarial.
- La aplicación depende del host. La documentación dice que las limitaciones de aplicación varían según el host; un sandbox es tan fuerte como las características del kernel que tiene debajo.
- Es un preview. Los blueprints verificados por digest y un ciclo de vida documentado son reales, pero el stack es joven y la propia documentación lo llama preview temprana.
Una nota más honesta: si tu problema real es “el agente sigue ejecutando comandos que no aprobé”, Hermes ya tiene una approval gate y una deny list para eso, y un sandbox es una herramienta distinta orientada a una amenaza distinta. Los dos se combinan bien: el sandbox decide a qué puede acceder el agente, las aprobaciones deciden qué puede hacer.
¿Deberías usarlo?
Si ejecutas Hermes en un portátil donde vigilas cada turno, NemoClaw es más maquinaria de la que necesitas. Empieza a amortizarse en cuanto el agente se ejecuta sin supervisión: un gateway de larga duración en una estación de trabajo, un servidor doméstico o una máquina en la que también entran otras personas. Las partes que merece la pena adoptar aunque nunca lo instales son las ideas de diseño: inferencia enrutada a través de un endpoint local para que la key nunca entre en el mundo del agente, egress como allow-list revisada en lugar de una nota al pie sobre el firewall, y secretos sustituidos en el límite en vez de entregados al proceso.
La documentación de NemoClaw repasa la preparación del host, las opciones de provider y la política de red. Más cerca de casa: el sandbox es ortogonal a lo que hace Hermes con las aprobaciones y, si quieres Hermes ejecutándose en algún sitio permanente, los artículos sobre gateway self-heal y loop watchdog cubren las partes que mantienen vivo un despliegue sin supervisión.
Fuentes: el README del repositorio NemoClaw y la documentación de NVIDIA NemoClaw (páginas de quickstart y overview de Hermes); metadatos del repositorio (Apache-2.0, ~22.7k estrellas, con pushes activos a 16 de octubre de 2026); la política de red base de Hermes y los detalles del CLI nemohermes provienen del quickstart de Hermes de NemoClaw.