把整个 agent 打包成一个文件:桌面端备份,和带撤销的云端迁移
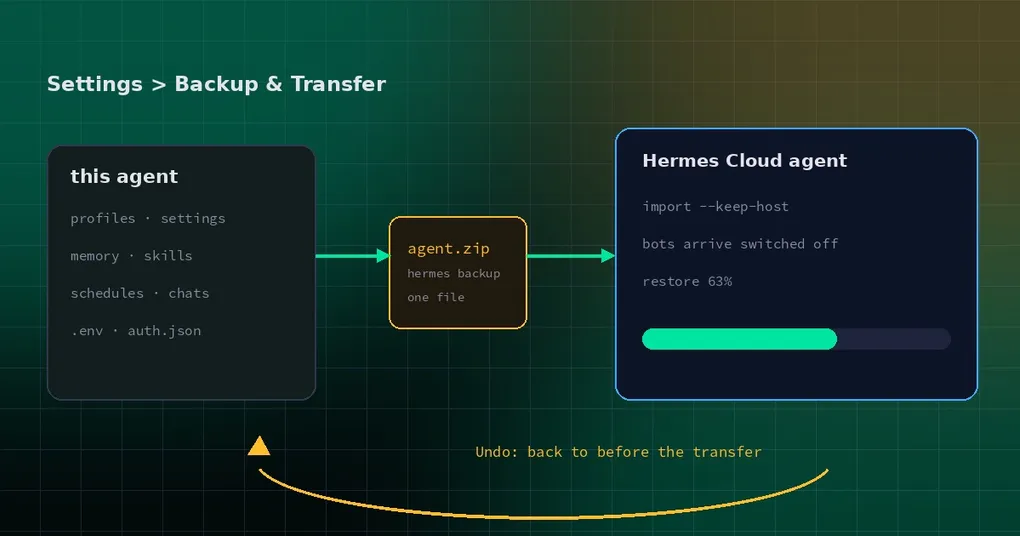
换笔记本的时候,最不想搬的东西就是 agent 本身:几十个 profile、一堆技能、记忆文件、定时任务的数据库、还有那个谁也不敢删的 .env。你能想到的做法是 tar 一把,然后在另一台机器上祈祷路径都还能用。真搬到云端就更糟——你得先弄清楚哪一半是“要带走的”,哪一半是“目标机器自己的”。
桌面端现在把这件事收进了设置里的一个页面:Settings ▸ Backup & Transfer。它只有两张卡,一张备份,一张迁移,但两张卡背后都是你能在命令行复现的操作。
备份:一个 zip,包含那些你总会漏掉的东西
第一张卡叫 Back up this agent。点下去跑的就是 hermes backup,然后由写入它的那个后端把 zip 交给你下载。包里是什么,文档写得很明确:每个 profile、设置、记忆、技能、定时任务、会话记录、.env 和 auth.json。
“每一个”是重点。手写备份脚本的人几乎一定会漏掉下面三样:
- 记忆和技能:它们不在配置目录里,而在各自的数据目录下;
- 定时任务:job 定义存在数据库里,不是你抄走一个 json 就完事;
- 凭据:
auth.json和.env常常被.gitignore惯坏,等到新机器上第一次调用模型才发现没有 key。
命令行同样可用,而且有几个参数值得知道:
hermes backup                       # 全量备份,默认写到 ~/hermes-backup-<时间戳>.zip
hermes backup -o ~/backups/agent.zip
hermes backup --quick --label pre-upgrade    # 只快照关键状态
hermes backup -k 5                  # 全量备份后,只保留最新的 5 个备份文件
--quick 是“关键状态快照”:配置、state.db、.env、认证、cron。升级前想留一手、或者只想保住“这台机器的身份”,用它比全量快得多。-k 则顺手处理了保留策略——默认保留最新 3 个全量包,0 表示全都留着。
迁移不是一种新格式
第二张卡叫 Transfer to Hermes Cloud。它的实现方式值得先说清楚,因为它决定了这个功能会不会把你锁死:没有专门的“迁移格式”。整件事就是一次普通的 hermes backup,然后在云端那台 agent 上用 hermes import --keep-host 恢复。
也就是说,如果你更喜欢命令行,或者在 CI 里做同样的事,路径完全存在:
# 1. 在源机器上打一个包
hermes backup -o ~/agent-move.zip

# 2. 把它传到目标机器,然后带 --keep-host 恢复
hermes import ~/agent-move.zip --keep-host
--keep-host 是这次的重点。普通的 import 是“把备份原样铺回去”,那会把目标机器自己的身份也一起覆盖掉;--keep-host 的语义是“用这份备份替换这个 agent,但保留宿主环境给它准备好的东西”:
- Nous Portal 的登录状态;
- 模型与 provider 选择;
- 工具网关、dashboard 和调度器设置;
NOUS_*/HERMES_*这类由宿主注入的环境变量。
换句话说,备份带走的是“这个 agent 是谁、它记得什么、它会什么”,宿主保留的是“它跑在哪儿、用谁的身份对外说话”。这也是为什么云端迁移可以安全地覆盖一台已被平台接管配置的 agent。
撤销点:先备份,再覆盖
迁移这类操作最怕的不是失败,是失败了一半。文件覆盖了一部分、profile 建了一半、服务起来了一半——你既回不去,也不知道现在算哪个状态。
所以这个流程里有三个安全设计:
第一,动手之前先给自己留退路。替换开始前,目标 agent 会被完整备份一次,这份备份就是撤销点(undo point)。后面所有的“撤销”都回到这里,不会出现“撤销的撤销”这种递归状态。
第二,确认之前必须勾选。确认面板会列出这次替换会覆盖什么、目标 agent 保留什么,你必须勾一句“我知道这会替换 <agent 名>“才能继续。这一步看着啰嗦,但它把”我以为只是同步一下“排除掉了。
第三,失败要点名。恢复中途失败时,错误页会指出具体哪些文件没恢复成功,并给出两个按钮:Undo(回到迁移之前)和 Retry。撤销永远用最初那个撤销点——不会因为你点了几次 Retry 就漂移。
还有一个细节:进度分三段(备份、上传百分比、恢复),而 Cancel 只在备份和上传阶段可用。一旦恢复开始就不能中断了——中断的恢复比等待更危险。这一点界面上是明说的:按钮会直接消失,而不是点了没反应。
为什么迁移过去的 bot 是关着的
如果你在源机器上跑着 Telegram、Discord 之类的 bot,迁移之后会发现它们在新机器上是关闭状态,token 和设置都在,只是没启动。
这不是 bug,而是刻意的:桌面端的迁移会传 --messaging-off,让每一个 messaging bot 到达时都处于关闭状态,好让原来那台机器继续正常应答。否则两台机器用同一个 bot token 抢消息,行为会变得很难预测——重复回复、抢锁、甚至互相把对方的连接踢掉。
正确的顺序是:迁移完成 → 确认云端 agent 状态正常 → 在云端 Messaging 页面逐个打开 → 回源机器关掉对应的 bot。桌面端也只在你完成迁移之后才提示“可以关掉本地 bot 了”,而不是提前叫你关掉。
你会看到的细节
- 入口在 Settings ▸ Backup & Transfer,就在 Sessions 后面,是内置的,不是插件;深链接是
/settings?tab=backup。 - ⌘K 里有两个条目:
Back up this agent和Transfer to Hermes Cloud,都直接打开这个页面。 - 旧的
/move-to-cloud?agent=X路由(hermes://open/move-to-cloud?agent=X)现在会跳到这个页面,并预选那台 agent。 - 如果打开的是由 Hermes Cloud 托管的 Webapp,这个页面只显示 Backup 一张卡——在那种环境里“迁移到云端”没有意义。
- 目标 agent 太旧会被提前拦住:还没开始上传就会提示 “This cloud agent needs a Hermes update before it can receive a transfer.”,而不是传到一半才失败。
传输本身也做了抗断处理:上传是分块的,一个迟到的重试块不会截断更新的数据;重新开始上传会回收之前被遗弃的分块;撤销时会把这次迁移带来的 profile 一并移除,但不会删除云端 agent 自己的工作目录和 HOME 下的点文件——那些不是这次迁移的产物。
什么时候该用它
- 换机器:整机迁移,比逐个目录拷省事得多;先
--quick留一份身份快照,再全量搬。 - 本地 → 云端:让 agent 7×24 在线,同时保留本地那份作为备份。
- 云端 → 本地:反过来同样成立,只是要注意宿主的 provider 配置会被保留,别期待把云端的 key 一起带回来。
- 升级前:
hermes backup --quick --label pre-upgrade是一条很便宜的保险。
如果你关心备份里的凭据到底怎么存,可以看密钥与凭据加密那篇;hermes import 的其它参数在命令参考,备份命令在 hermes backup。
小结
这个页面的价值不在于“多了一个按钮”,而在于把三件容易搞砸的事变成了默认行为:备份包含你总会漏掉的那几样东西;迁移有一个动不了的撤销点;两台机器不会为了同一个 bot token 打架。想手动做同样的事,两条命令就够——hermes backup 和 hermes import --keep-host。
本次改动记录在 v0.23.2 版本页。