一行日志里的 cookie,等于你的登录态:Hermes 把凭据打码补到了这一层
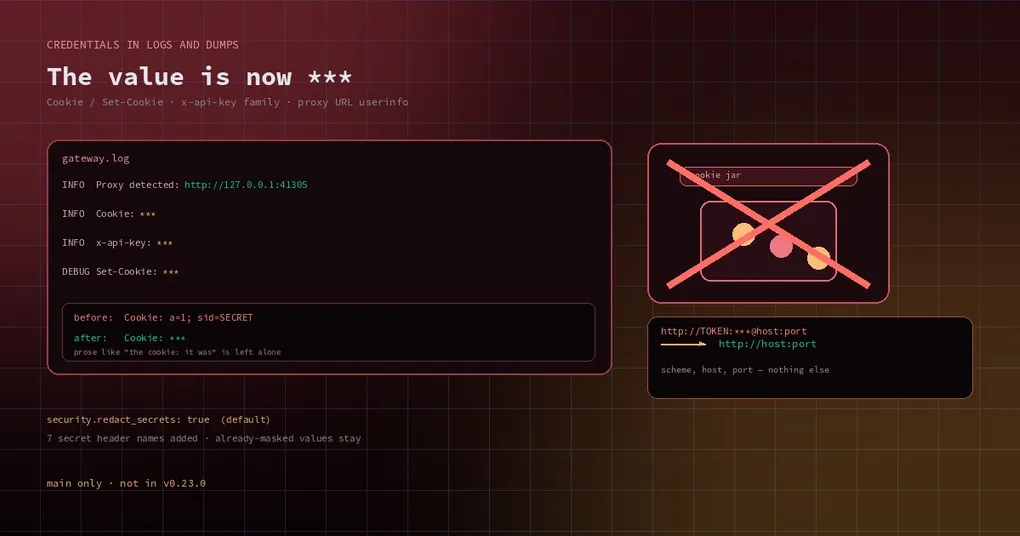
有个很难自查的习惯:让 agent 帮你看接口为什么 401。你把一整条 curl 粘进对话——带着一整行 Cookie 头,或者一个 x-api-key 头。它跑通了,问题解决了,你也忘了这件事。
几天后你在排查别的问题,翻 gateway.log、翻一次请求转储、翻自己的会话导出,那串 cookie 就明明白白躺在里面。工单附件、共享盘、随便一次打包发给同事——一次就够了。cookie 不需要密码,它本身就是登录态。
Hermes 一直有打码机制,security.redact_secrets 默认开着。但它漏了两类东西,而且都是“看起来不像密钥”的形态。
漏掉的两类:Cookie 头和代理 URL
第一类是 Cookie。 以前的打码规则盯的是 Authorization: Bearer ... 这种带 scheme 词的头部、供应商前缀的密钥(sk- 之类)、以及 password= 这类字段。Cookie: 和 Set-Cookie: 不在名单里——它们不长得像密钥,值里也没有前缀。于是一整行 Cookie: a=1; sid=SECRET 会原样进入日志、进入请求转储、进入终端工具输出。
第二类是代理 URL。 你的代理可能长这样:http://user:pass@host:port。日志里出现代理地址是很正常的(启动时打印一行“Proxy detected”),旧行为会把 password 打码,但用户名位原样保留——因为从语法上说,那里就是个用户名。
问题是现实中没人往那里填用户名。很多工具(比如 Infisical Agent Vault)把 bearer token 放在 userinfo 的用户名位置,密码位留个占位符。于是在真实日志里出现过这样的行:
Proxy detected: http://AGENTTOKEN0a1b2c3d4e5f:***@127.0.0.1:37343密码打了码,token 一个字符都没少。
现在 Cookie 怎么处理
新的规则是:只要它长得像一条 cookie 头,整个值都换成 ***,头名保留。
覆盖的形态比想象中多,因为它们都会出现在真实日志里:
- 原始头部行:
Cookie: a=1; sid=SECRET curl的-H参数,单引号、双引号、不加引号三种写法- HTTP 转储里的行(
curl -i之后你看到的那种) - JSON 格式的请求转储——这里要 escape-aware 地处理,否则打码会把 JSON 弄坏
- 日志中间夹着的一行(不是行首)
- 赋值形式:
cookie=、*_COOKIE=、SESSION_COOKIE=
有一个细节值得称赞:它要求必须出现 name=value 这一对,才认定是 cookie。所以散文里那句 “the cookie: it was stale” 不会被误伤;URL 参数 ?cookie= 和代码里的 cookie == 比较也不会被碰。
同样被补进名单的还有一批“单值、无 scheme 词”的密钥头:x-api-key、x-goog-api-key、api-key、apikey、x-api-token、x-auth-token、x-access-token。这些以前是漏的,原因很直白——它们既没有 Bearer,也没有 sk- 前缀,纯看值根本认不出来。
顺手修掉了一个真实的泄漏 case:某个中间版本的正则遇到 Cookie: a=1; sid=SECRET 时会在第一个空格处停下,结果是 a=1; 被遮住、sid=SECRET 露在外面。现在整串 name=value; name=value 一起打码。
已经打过码的值不会被二次处理(x-api-key: *** see docs 保持原样),所以这个函数是幂等的——重复跑不会把日志越改越花。
代理 URL:只留 scheme、host、port
代理这条走的是另一条路。它不靠“把值里的敏感部分遮掉”,而是从根上不打印:日志里只出现 http://127.0.0.1:41305 这样的形态,用户名、密码、token 全都不在里面。真正的完整 URL 仍然原封不动交给 HTTP 客户端。
改动落在所有会打印代理地址的地方:Telegram 的请求构造、Discord 的 connect、Matrix 初始化、独立的 Telegram 发送器,以及两条“缺少 aiohttp_socks“的 SOCKS 警告。共用的是 Slack 早就用上的 safe_url_for_log。
还有一个更隐蔽的入口:格式错误的代理 URL 会出现在传输层的异常里。比如 InvalidURL: bob:p%C3%A4ss@...,或者 Invalid port: '<pw>'。这类错误文本会被重新引用、被拆开,substring 打码覆盖不全。所以现在的处理是:只要代理 URL 里有日志安全渲染会丢掉的东西,错误日志和回给聊天窗口的文本都只保留 <异常类型> via <scheme://host:port 或占位符>,不带 traceback。没配代理、或者代理 URL 本来就能整条显示时,完整错误照旧保留。
打码覆盖到哪一层,边界在哪
先把好的一面说清楚:
security.redact_secrets默认就是true,覆盖工具输出(包括终端回显)和日志。- 读
.env一类文件时,read_file、search_files、cat/grep会把SOME_TOKEN: ...这种赋值换成不可复用的«redacted-secret»标记——即使值本身长得完全不像密钥。 - 普通源码和项目配置文件只走供应商前缀规则,所以
MAX_TOKENS: 100这种 fixture 不会被误伤。
边界也得说清楚,免得你有错误的安全感:
- 打码发生在 Hermes 输出/记录的那一刻,它不会回头改写磁盘上已经存在的旧日志。历史文件里有什么,还是有什么。
- 它认的是形状。一个既不在头名单里、又没有供应商前缀、又不是
name=value赋值形态的自定义凭据,仍然可能漏过去。 - 第三方程序自己写的文件、你自己
tee出去的输出、复制粘贴到别处的片段,都不在 Hermes 的控制范围内。 - 反过来,
security.redact_secrets: false是能关掉它的。除了开发打码规则本身,没有理由关。
现在能做什么
两个动手就能做的检查:
- 翻一眼
gateway.log里跟代理有关的行。修复之后应该只看到scheme://host:port,不再有user:pass@。 - 翻一眼你最近的会话导出或请求转储,搜
Cookie:。如果后面还跟着一长串值,说明那台机器上的 Hermes 早于这两个修复。
grep -n "Proxy detected" ~/.hermes/logs/gateway.log
grep -rn "Cookie:" ~/.hermes/logs/ | head搜到的东西如果确实是真凭据,动作只有一个:当作已泄漏处理。吊销那个 session、轮换那个 API key。日志里的值不会因为你升级了新版本就消失。
什么时候能用上
两个 PR 都合并进 main 了:#151119(cookie 与密钥头)在 11 月 8 日,#150958(代理 URL)在 11 月 9 日。v0.23.0 是 11 月 6 日发布的,所以这些改动不在 v0.23.0 里,要等下一个正式版本。
更新(2026-11-10):这批改动已随 v0.23.1 发布(2026-11-09),
hermes update升级即可用。上文「不在 v0.23.0 里」仍然成立,v0.23.1 把缺口补上了。
如果你现在就想减少暴露面,不改代码也能做两件事:尽量别把带 Cookie: 的完整 curl 粘进对话(用环境变量或者 --cookie-jar 代替),以及别在代理 URL 的 userinfo 里塞 token——那是最容易被打进日志的位置。
安全这条线上还有两篇值得一起看:我们之前写过Hermes 的审批提示里那些看不见的字符——那是“显示被污染”,这次是“记录太老实”,同一个问题的两个方向;以及密钥打码与定时任务输出脱敏那两条通道,聊的是 API key 形态与出站出口。
一句话总结
Cookie 不需要密码就能登录,而它以前会被原样写进日志和请求转储;代理 URL 里的“用户名”位在现实中常放 token,而它以前只遮密码。现在前者整值打码(同时补上七个密钥类请求头),后者只打印 scheme、host、port,连格式错误的代理异常也只留类型和地址。两个改动都还在 main 上,但值得你现在就去翻一眼旧日志——因为历史文件不会自己变干净。