Um cookie numa linha de log é o seu login: o Hermes fecha as duas últimas lacunas de mascaramento
Existe um hábito dificílimo de auditar depois: pedir ao agent que explique por que um endpoint devolve 401. Você cola um curl inteiro no chat — incluindo um cabeçalho Cookie cru, ou um x-api-key. Funciona, o problema se resolve, e você esquece o assunto.
Dias depois, você está depurando outra coisa, lendo o gateway.log, um request dump ou o seu próprio export de session, e lá está aquele cookie em texto puro. Um anexo em um ticket, um drive compartilhado, um arquivo enviado a um colega — uma vez basta. Um cookie não precisa da sua senha. Ele é o login.
O Hermes sempre teve mascaramento, com security.redact_secrets ligado por padrão. Mas faltavam duas formas, e ambas compartilham uma propriedade: nenhuma das duas parece uma chave.
As duas lacunas: cabeçalhos Cookie e URLs de proxy
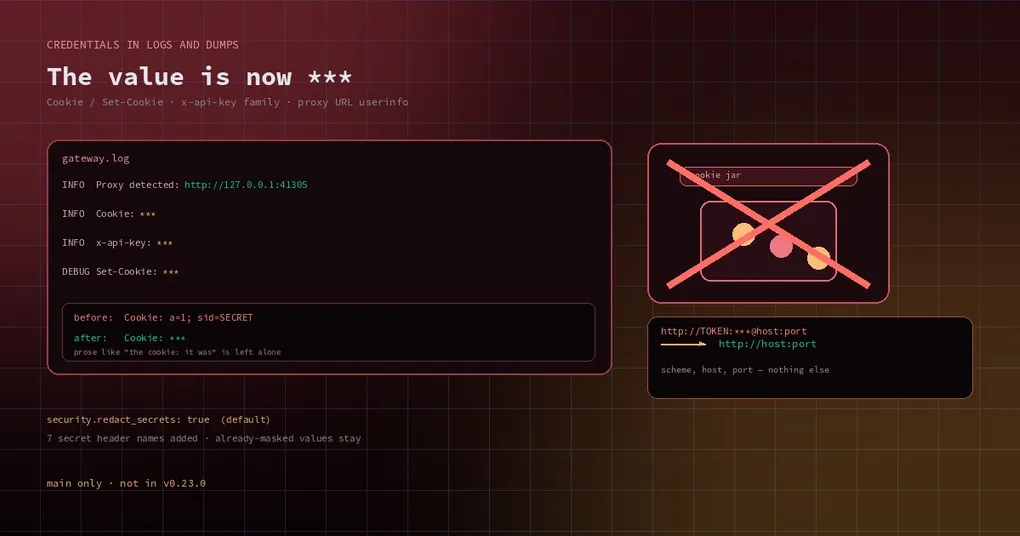
Cookies primeiro. As regras antigas procuravam cabeçalhos Authorization: Bearer *** com uma palavra de esquema, chaves com prefixo de fornecedor (sk- e afins) e atribuições como password=. Cookie: e Set-Cookie: não estavam na lista — não se parecem com uma chave, e seus valores não carregam prefixo. Então uma linha inteira Cookie: a=1; sid=SECRET ia direto para logs, request dumps e para a saída de ferramentas de terminal.
Depois, as URLs de proxy. Seu proxy pode ter a forma http://user:pass@host:port. Imprimir o endereço do proxy na inicialização é normal, e o comportamento antigo mascarava a senha mas mantinha o campo de usuário intacto — sintaticamente, aquilo é só um nome de usuário.
Na prática, ninguém coloca um nome de usuário ali. Muitas ferramentas (o Infisical Agent Vault, por exemplo) colocam um bearer token na posição de usuário do userinfo e deixam o campo de senha como placeholder. Logs reais acabavam com linhas assim:
Proxy detected: http://AGENTTOKEN0a1b2c3d4e5f:***@127.0.0.1:37343Senha mascarada. Token intacto.
Como os cookies são tratados agora
A regra nova: se parece um cabeçalho de cookie, o valor inteiro vira *** e o nome do cabeçalho permanece.
As formas cobertas são mais numerosas do que parecem, porque todas aparecem em logs reais:
- linhas de cabeçalho cru:
Cookie: a=1; sid=SECRET - argumentos
-Hdocurl, com aspas simples, aspas duplas e sem aspas - linhas de dump HTTP, do tipo que você vê depois de
curl -i - request dumps em JSON — tratados com consciência de escape, para que o mascaramento não quebre o JSON
- um cabeçalho aparecendo no meio da linha de uma mensagem de log
- formas de atribuição:
cookie=,*_COOKIE=,SESSION_COOKIE=
Um detalhe que vale apreciar: é preciso existir um par name=value para o texto ser tratado como cookie. Assim, a frase em prosa “o cookie: estava velho” fica intocada, e o mesmo vale para o parâmetro de URL ?cookie= e para comparações cookie == no código.
A mesma correção acrescentou um conjunto de cabeçalhos de segredo de valor único e sem esquema: x-api-key, x-goog-api-key, api-key, apikey, x-api-token, x-auth-token, x-access-token. Eles vazavam por um motivo simples — sem Bearer, sem prefixo sk-, nada no próprio valor que permitisse reconhecê-los.
Ela também consertou um vazamento de verdade: uma versão intermediária da regex parava no primeiro espaço, então Cookie: a=1; sid=SECRET mascarava a=1; e deixava sid=SECRET em texto claro. Agora toda a sequência name=value; name=value é mascarada.
Valores que já são marcadores de mascaramento (por exemplo x-api-key: *** see docs) ficam como estão, o que torna a função idempotente — rodá-la duas vezes nunca estraga um log.
URLs de proxy: esquema, host, porta, nada mais
Proxies seguem outro caminho. Em vez de mascarar pedaços de um valor, o endereço simplesmente não é impresso por completo: as linhas de log trazem http://127.0.0.1:41305 e nada além. A URL completa continua chegando inalterada ao cliente HTTP.
A mudança chega em todos os pontos que imprimiam um proxy: o construtor de requisições do Telegram, o connect do Discord, a inicialização do Matrix, o sender standalone do Telegram e os dois avisos de SOCKS sobre “aiohttp_socks ausente”. Todos agora compartilham o safe_url_for_log, o helper que o Slack já usava.
Existe também um ponto de entrada mais sutil: uma URL de proxy malformada volta dentro de exceções de transporte. Pense em InvalidURL: bob:p%C3%A4ss@... ou Invalid port: '<pw>'. Essas strings são recotadas e divididas, então o mascaramento por substring não cobre todas as formas. Agora, sempre que uma URL de proxy contém algo que a renderização segura para log descartaria, tanto o log quanto a resposta no chat se reduzem a <ExceptionType> via <scheme://host:port or placeholder>, sem traceback. Sem proxy configurado — ou com um proxy cuja URL é segura de mostrar por inteiro — o texto completo do erro é preservado.
O que está coberto, e onde ficam as bordas
Primeiro a boa notícia:
security.redact_secretsétruepor padrão e vale para saída de ferramentas (incluindo o eco do terminal) e para logs.- Ler arquivos no estilo
.envmascara atribuições com cara de credencial usando um marcador não reutilizável,«redacted-secret», viaread_file,search_filese umcat/grepno terminal — mesmo quando o valor não parece nada. - Código-fonte e configuração de projeto comuns mantêm apenas padrões de prefixo de fornecedor, então fixtures como
MAX_TOKENS: 100nunca são deturpadas.
As bordas importam, porque confiança falsa é pior do que nenhuma:
- O mascaramento acontece quando o Hermes emite ou registra, não retroativamente. Arquivos de log já no disco não são reescritos.
- Ele reconhece formas. Uma credencial customizada em um cabeçalho fora da lista, sem prefixo de fornecedor e fora do formato
name=value, ainda pode escapar. - Arquivos escritos por programas de terceiros, saída que você redireciona com
teepara outro lugar, trechos que você cola em outra ferramenta — tudo isso está fora do alcance do Hermes. security.redact_secrets: falseainda desliga o recurso. A menos que você esteja desenvolvendo o próprio mascarador, não há motivo para isso.
Duas verificações que você pode rodar hoje
- Olhe as linhas de proxy no
gateway.log. Depois destas correções você deve verscheme://host:portsemuser:pass@. - Procure
Cookie:nos seus exports de session ou request dumps recentes. Se um valor longo ainda aparecer em seguida, aquela máquina é anterior às duas correções.
grep -n "Proxy detected" ~/.hermes/logs/gateway.log
grep -rn "Cookie:" ~/.hermes/logs/ | head
Se o que você encontrar for uma credencial real, trate como vazada: revogue aquela session, rotacione aquela chave. Atualizar não limpa valores que já foram escritos.
Quando você pode usar isto
Os dois PRs estão na main: o #151119 (cookies e cabeçalhos de segredo) foi integrado em 8 de novembro, o #150958 (URLs de proxy) em 9 de novembro. A v0.23.0 saiu em 6 de novembro, então essas mudanças não estão na v0.23.0; elas chegam na próxima release estável.
Atualização (10/11/2026): essas mudanças saíram na v0.23.1 (9 de novembro): basta um
hermes update. O « não está na v0.23.0 » acima continua correto; a v0.23.1 fecha a lacuna.
Para reduzir a exposição hoje sem mexer em código: pare de colar curls completos que carregam Cookie: (use uma variável de ambiente ou um cookie jar), e pare de colocar tokens no userinfo de uma URL de proxy — é o campo com maior chance de acabar em um log.
Duas leituras companheiras no mesmo tema: os caracteres invisíveis nos prompts de aprovação do Hermes trata de uma tela sendo envenenada, enquanto esta aqui trata de um registro honesto demais; e as faixas de mascaramento de API keys e de saída de cron cobre formas de chave e superfícies de saída.
Resumo rápido
Um cookie faz login sem senha, e ele era escrito em logs e request dumps ao pé da letra; o campo de “usuário” de uma URL de proxy é onde as ferramentas colocam tokens, e antes só a senha era mascarada. Agora os cookies são mascarados por inteiro (junto com sete nomes de cabeçalho de segredo), e URLs de proxy imprimem apenas esquema, host e porta — incluindo exceções de proxy malformadas. As duas mudanças são exclusivas da main, mas vale a pena revisar seus logs antigos agora, porque esses arquivos não vão se limpar sozinhos.