Una cookie en un log es tu sesión iniciada: Hermes cierra las dos últimas fugas de redacción
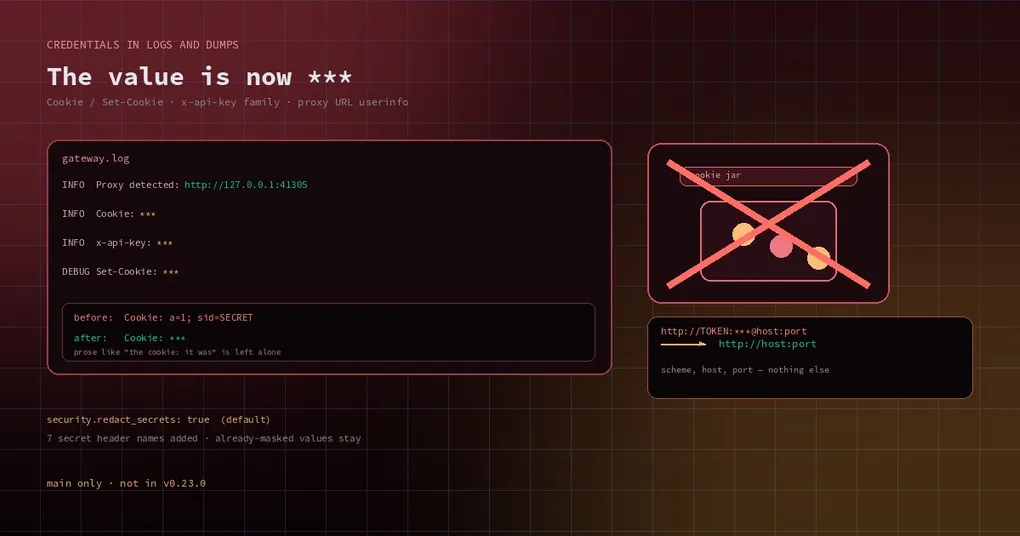
Hay una costumbre que después cuesta muchísimo auditar: preguntarle al agente por qué un endpoint devuelve 401. Pegas un curl completo en el chat —incluida una cabecera Cookie en crudo, o una x-api-key. Funciona, el problema queda resuelto y te olvidas del asunto.
Días más tarde estás depurando otra cosa, leyendo gateway.log, un volcado de peticiones o tu propia exportación de session, y esa cookie sigue ahí en texto plano. Un adjunto en un ticket, un drive compartido, un archivo comprimido que le mandaste a un colega: con una vez basta. Una cookie no necesita tu contraseña. Es el login.
Hermes ha tenido redacción desde siempre, con security.redact_secrets activado por defecto. Pero le faltaban dos formas, y ambas comparten una propiedad: ninguna parece una clave.
Los dos huecos: cabeceras Cookie y URL de proxy
Primero las cookies. Las reglas antiguas vigilaban cabeceras Authorization: Bearer ... con palabra de esquema, claves con prefijo de proveedor (sk- y compañía) y asignaciones como password=. Cookie: y Set-Cookie: no estaban en la lista: no se parecen a una clave y sus valores no llevan ningún prefijo. Así que una línea entera Cookie: a=1; sid=SECRET se iba directa a los logs, a los volcados de peticiones y a la salida de la herramienta de terminal.
Luego las URL de proxy. Tu proxy puede tener la forma http://user:pass@host:port. Imprimir la dirección del proxy al arrancar es normal, y el comportamiento antiguo enmascaraba la contraseña pero dejaba intacto el campo de usuario: sintácticamente, eso no es más que un nombre de usuario.
En la práctica, nadie pone ahí un nombre de usuario. Bastantes herramientas (Infisical Agent Vault, por ejemplo) colocan un bearer token en la posición del usuario dentro del userinfo y dejan la contraseña como simple marcador. Los logs reales acababan conteniendo líneas como:
Proxy detected: http://AGENTTOKEN0a1b2c3d4e5f:***@127.0.0.1:37343Contraseña enmascarada. Token intacto.
Cómo se manejan ahora las cookies
La regla nueva: si parece una cabecera cookie, el valor entero pasa a *** y el nombre de la cabecera se queda.
Las formas cubiertas son más numerosas de lo que suenan, porque todas aparecen en logs reales:
- líneas de cabecera en crudo:
Cookie: a=1; sid=SECRET - argumentos
-Hdecurl, con comilla simple, con comilla doble y sin comillas - líneas de volcado HTTP, del tipo que ves después de
curl -i - volcados de peticiones JSON, tratados con conciencia de escapes para que el enmascarado no rompa el JSON
- una cabecera que aparece a mitad de línea en un mensaje de log
- formas de asignación:
cookie=,*_COOKIE=,SESSION_COOKIE=
Un detalle que vale la pena apreciar: tiene que haber un par name=value para que el texto se trate como cookie. Por eso la frase «la cookie: estaba caducada» se queda como está, igual que el parámetro de URL ?cookie= y las comparaciones cookie == en código.
La misma corrección añadió un conjunto de cabeceras secretas de un solo valor y sin esquema: x-api-key, x-goog-api-key, api-key, apikey, x-api-token, x-auth-token, x-access-token. Se filtraban por un motivo de lo más simple: sin Bearer, sin prefijo sk-, nada en el propio valor que reconocer.
También reparó una fuga real: una versión intermedia de la regex se detenía en el primer espacio, así que Cookie: a=1; sid=SECRET enmascaraba a=1; y dejaba sid=SECRET en claro. Ahora se enmascara toda la secuencia name=value; name=value.
Los valores que ya son marcadores de redacción (por ejemplo x-api-key: *** see docs) se dejan tal cual, lo que hace la función idempotente: ejecutarla dos veces nunca destroza un log.
URL de proxy: esquema, host, puerto, nada más
Los proxies van por otra vía. En lugar de enmascarar partes de un valor, la dirección simplemente no se imprime completa: las líneas de log llevan http://127.0.0.1:41305 y nada más. La URL completa sigue llegando al cliente HTTP sin cambios.
El cambio aterriza en cada punto de llamada que imprimía un proxy: el constructor de peticiones de Telegram, el connect de Discord, la inicialización de Matrix, el emisor standalone de Telegram y ambos avisos SOCKS de «falta aiohttp_socks». Ahora todos comparten safe_url_for_log, el helper que Slack ya usaba.
Hay una entrada más sutil: una URL de proxy malformada vuelve dentro de excepciones de transporte. Piensa en InvalidURL: bob:p%C3%A4ss@... o Invalid port: '<pw>'. Esas cadenas se recodifican y se parten, así que el enmascarado por subcadena no puede cubrir todas las formas. Ahora, cuando una URL de proxy contiene algo que la representación segura para logs descartaría, tanto el log como la respuesta del chat se reducen a <ExceptionType> via <scheme://host:port or placeholder> sin traceback. Sin proxy configurado —o con uno cuya URL se puede mostrar entera— se conserva el texto completo del error.
Qué está cubierto y dónde quedan los bordes
Primero lo bueno:
security.redact_secretsestruepor defecto y se aplica a la salida de herramientas (incluido el eco de terminal) y a los logs.- Leer archivos tipo
.envenmascara las asignaciones con forma de credencial con un marcador no reutilizable«redacted-secret»a través deread_file,search_filesy uncat/grepde terminal, incluso cuando el valor no se parece a nada. - El código fuente y la configuración normal de proyecto solo conservan los patrones de prefijo de proveedor, así que fixtures como
MAX_TOKENS: 100nunca se destrozan.
Los bordes importan, porque una falsa confianza es peor que ninguna:
- La redacción ocurre cuando Hermes emite o registra, no de forma retroactiva. Los archivos de log que ya están en disco no se reescriben.
- Reconoce formas. Una credencial a medida en una cabecera fuera de la lista, sin prefijo de proveedor y sin forma
name=value, todavía puede colarse. - Archivos escritos por programas de terceros, salida que rediriges con
teea otro sitio, fragmentos que pegas en otra herramienta: todo eso queda fuera del alcance de Hermes. security.redact_secrets: falselo desactiva igual. Salvo que estés desarrollando el redactor, no hay ningún motivo para hacerlo.
Dos comprobaciones que puedes hacer hoy
- Mira las líneas de proxy en
gateway.log. Después de estas correcciones deberías verscheme://host:portsinuser:pass@. - Busca
Cookie:en tus exportaciones de session recientes o en los volcados de peticiones. Si todavía le sigue un valor largo, esa máquina es anterior a las dos correcciones.
grep -n "Proxy detected" ~/.hermes/logs/gateway.log
grep -rn "Cookie:" ~/.hermes/logs/ | head
Si lo que encuentras es una credencial real, trátala como filtrada: revoca esa session, rota esa clave. Actualizar no limpia los valores que ya están escritos.
Cuándo puedes usar esto
Los dos PR están en main: el #151119 (cookies y cabeceras secretas) entró el 8 de noviembre, el #150958 (URL de proxy) el 9 de noviembre. La v0.23.0 salió el 6 de noviembre, así que estos cambios no están en la v0.23.0; llegan con la próxima release estable.
Actualización (10/11/2026): estos cambios ya salieron en la v0.23.1 (9 de noviembre): basta con
hermes update. Lo de «no está en v0.23.0» sigue siendo cierto; la v0.23.1 cierra la brecha.
Para reducir la exposición hoy sin tocar código: deja de pegar curls completos que llevan Cookie: (usa una variable de entorno o un cookie jar en su lugar), y deja de poner tokens en el userinfo de una URL de proxy: ese es el campo con más probabilidades de acabar escrito en un log.
Dos lecturas compañeras sobre el mismo tema: los caracteres invisibles en los prompts de aprobación de Hermes va de una pantalla envenenada, mientras que esto va de un registro demasiado honesto; y los carriles de redacción de API keys y de salida de cron cubre formas de clave y superficies de salida.
La versión corta
Una cookie te inicia la sesión sin contraseña, y antes se escribía tal cual en los logs y en los volcados de peticiones; el campo de «usuario» de una URL de proxy es donde las herramientas ponen tokens, y solo se enmascaraba la contraseña. Ahora las cookies se enmascaran enteras (junto con siete nombres de cabecera secreta) y las URL de proxy imprimen solo esquema, host y puerto, incluidas las excepciones de proxy malformadas. Los dos cambios son solo de main, pero merece la pena revisar tus logs viejos ahora mismo, porque esos archivos no se van a limpiar solos.