Ein Cookie in einer Log-Zeile ist dein Login: Hermes schließt die letzten zwei Redaction-Lücken
Es gibt eine Angewohnheit, die sich hinterher sehr schlecht auditieren lässt: den Agenten fragen, warum ein Endpoint 401 zurückgibt. Du pastest ein ganzes curl in den Chat — inklusive einer rohen Cookie-Kopfzeile oder einer x-api-key. Es funktioniert, das Problem ist gelöst, und du vergisst es.
Tage später debuggst du etwas anderes, liest gateway.log, einen Request-Dump oder deinen eigenen session-Export, und dieser cookie liegt dort im Klartext. Ein Anhang an einem Ticket, ein geteiltes Laufwerk, ein Archiv, das an eine Kollegin geht — einmal reicht. Ein cookie braucht dein Passwort nicht. Er ist der Login.
Hermes hatte von Anfang an Redaction, mit security.redact_secrets standardmäßig an. Aber zwei Formen fehlten, und beide teilen eine Eigenschaft: Keine von beiden sieht wie ein Schlüssel aus.
Die zwei Lücken: Cookie-Header und Proxy-URLs
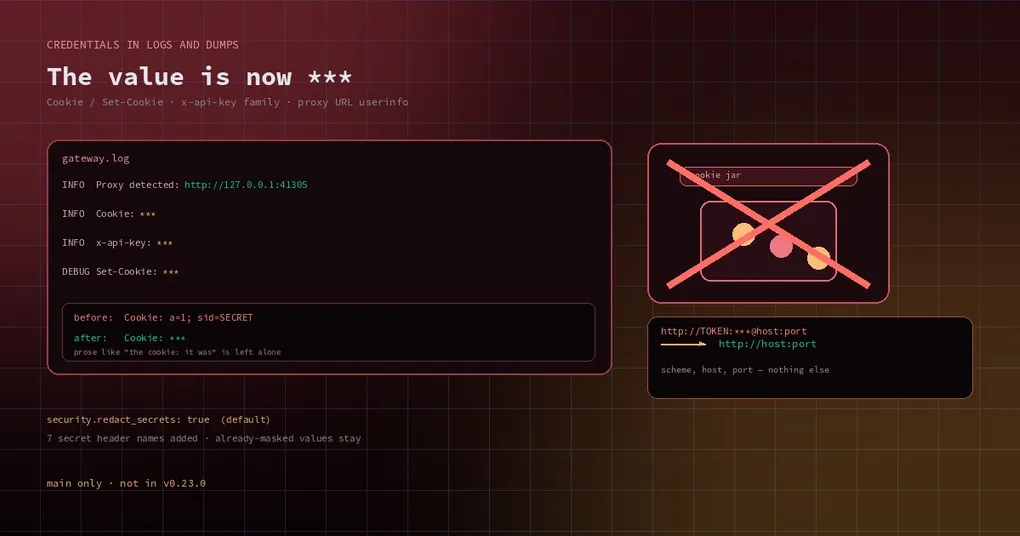
Zuerst cookies. Die alten Regeln achteten auf Authorization-Header mit einem Scheme-Wort, auf Vendor-Prefix-Schlüssel (sk- und Verwandte) und auf Zuweisungen wie password=. Cookie: und Set-Cookie: standen nicht auf der Liste — sie ähneln keinem Schlüssel, und ihre Werte tragen kein Präfix. Eine komplette Zeile Cookie: a=1; sid=SECRET landete also direkt in Logs, Request-Dumps und der Ausgabe von Terminal-Tools.
Dann Proxy-URLs. Dein proxy kann wie http://user:pass@host:port aussehen. Eine proxy-Adresse beim Start auszugeben ist normal, und das alte Verhalten maskierte das Passwort, ließ aber den Username-Slot intakt — syntaktisch ist das nur ein Username.
In der Praxis setzt niemand dort einen Username hin. Viele Tools (Infisical Agent Vault zum Beispiel) legen einen Bearer-token in die userinfo-Position des Usernames und lassen den Passwort-Slot als Platzhalter. Echte Logs enthielten am Ende Zeilen wie:
Proxy detected: http://AGENTTOKEN0a1b2c3d4e5f:***@127.0.0.1:37343Passwort maskiert. Token unangetastet.
Wie cookies jetzt behandelt werden
Die neue Regel: Wenn es wie ein cookie-Header aussieht, wird der ganze Wert zu ***, und der Header-Name bleibt.
Die abgedeckten Formen sind zahlreicher, als sie klingen, weil alle in echten Logs auftauchen:
- rohe Header-Zeilen:
Cookie: a=1; sid=SECRET curl--H-Argumente, einfach, doppelt und ohne Anführungszeichen- HTTP-Dump-Zeilen, wie man sie nach
curl -isieht - JSON-Request-Dumps — escape-aware behandelt, damit die Maskierung das JSON nicht kaputt macht
- ein Header, der mitten in einer Zeile einer Log-Message auftaucht
- Zuweisungsformen:
cookie=,*_COOKIE=,SESSION_COOKIE=
Ein Detail, das man würdigen sollte: Ein name=value-Paar muss vorhanden sein, bevor der Text als cookie behandelt wird. Der Satz „der cookie: er war abgelaufen“ bleibt also unangetastet, ebenso der URL-Parameter ?cookie= und cookie ==-Vergleiche im Code.
Derselbe Fix fügte eine Reihe einwertiger, scheme-loser Secret-Header hinzu: x-api-key, x-goog-api-key, api-key, apikey, x-api-token, x-auth-token, x-access-token. Diese leckten aus einem stumpfen Grund — kein Bearer, kein sk--Präfix, nichts im Wert selbst, woran man sie erkennen könnte.
Er reparierte außerdem ein echtes Leck: Eine Zwischenversion der Regex stoppte am ersten Leerzeichen, sodass Cookie: a=1; sid=SECRET nur a=1; maskierte und sid=SECRET im Klartext ließ. Jetzt wird der ganze name=value; name=value-Lauf maskiert.
Werte, die bereits Redaction-Marker sind (zum Beispiel x-api-key: *** see docs), bleiben unverändert, was die Funktion idempotent macht — zweimal laufen lassen verhunzt nie ein Log.
Proxy-URLs: Scheme, Host, Port, sonst nichts
Proxies nehmen einen anderen Weg. Statt Teile eines Werts zu maskieren, wird die Adresse schlicht nicht vollständig ausgegeben: Log-Zeilen tragen http://127.0.0.1:41305 und nichts weiter. Die vollständige URL erreicht den HTTP-Client weiterhin unverändert.
Die Änderung landet an jeder Call-Site, die einen proxy ausgab: Telegrams Request-Builder, Discords connect, die Matrix-Initialisierung, der eigenständige Telegram-Sender und beide SOCKS-Warnungen zu fehlendem aiohttp_socks. Sie teilen sich jetzt safe_url_for_log, den Helper, den Slack schon nutzte.
Es gibt auch einen subtileren Einstiegspunkt: Eine malformed proxy-URL kommt in Transport-Exceptions zurück. Denk an InvalidURL: bob:p%C3%A4ss@... oder Invalid port: '<pw>'. Diese Strings werden neu gequotet und gesplittet, Substring-Maskierung kann also nicht jede Form abdecken. Jetzt reduzieren Log und Chat-Antwort auf <ExceptionType> via <scheme://host:port or placeholder> ohne Traceback, wann immer eine proxy-URL etwas enthält, das die log-sichere Darstellung verwerfen würde. Ohne konfigurierten proxy — oder mit einer URL, die ganz gezeigt werden kann — bleibt der volle Fehlertext erhalten.
Was abgedeckt ist, und wo die Kanten liegen
Zuerst die gute Nachricht:
security.redact_secretsist standardmäßigtrueund gilt für Tool-Output (Terminal-Echo inklusive) und Logs.- Das Lesen von
.env-artigen Dateien maskiert credential-förmige Zuweisungen mit einem nicht wiederverwendbaren Marker«redacted-secret»überread_file,search_filesund ein Terminal-cat/grep— selbst wenn der Wert nach nichts aussieht. - Gewöhnlicher Quellcode und Projekt-Config behalten nur Vendor-Prefix-Muster, Fixtures wie
MAX_TOKENS: 100werden also nie verhunzt.
Die Kanten zählen, denn falsches Vertrauen ist schlimmer als keines:
- Redaction passiert, wenn Hermes ausgibt oder aufzeichnet, nicht rückwirkend. Bereits auf der Platte liegende Log-Dateien werden nicht umgeschrieben.
- Erkannt werden Formen. Ein eigener Credential in einem Header außerhalb der Liste, ohne Vendor-Prefix und nicht in
name=value-Form, kann weiter durchrutschen. - Dateien, die Drittprogramme schreiben, Output, den du woanders hin
teest, Snippets, die du in ein anderes Tool pastest — alles außerhalb der Reichweite von Hermes. security.redact_secrets: falseschaltet es weiterhin ab. Außer du entwickelst den Redactor selbst, gibt es keinen Grund dafür.
Zwei Checks, die du heute laufen lassen kannst
- Schau dir die proxy-Zeilen in
gateway.logan. Nach diesen Fixes solltest duscheme://host:portohneuser:pass@sehen. - Durchsuche deine letzten session-Exporte oder Request-Dumps nach
Cookie:. Steht dort noch ein langer Wert, ist die Maschine älter als beide Fixes.
grep -n "Proxy detected" ~/.hermes/logs/gateway.log
grep -rn "Cookie:" ~/.hermes/logs/ | head
Wenn du einen echten Credential findest, behandle ihn als geleakt: Diese session widerrufen, diesen Schlüssel rotieren. Ein Upgrade räumt keine Werte auf, die schon geschrieben sind.
Wann du das nutzen kannst
Beide PRs sind auf main: #151119 (cookies und Secret-Header) gemergt am 8. November, #150958 (Proxy-URLs) am 9. November. v0.23.0 ging am 6. November raus, diese Änderungen sind also nicht in v0.23.0; sie kommen mit dem nächsten stabilen Release.
Update (10.11.2026): Diese Änderungen sind mit v0.23.1 (9. November) erschienen – ein
hermes updategenügt. Die Aussage „nicht in v0.23.0“ oben stimmt weiterhin; v0.23.1 schließt die Lücke.
Um die Exposition heute ohne Codeänderung zu reduzieren: Hör auf, komplette curls mit Cookie: zu pasten (nutze stattdessen eine Env-Var oder ein cookie jar), und hör auf, tokens in die userinfo einer proxy-URL zu legen — das ist der Slot, der am wahrscheinlichsten in einem Log landet.
Zwei begleitende Texte zum selben Thema: die unsichtbaren Zeichen in Hermes’ Approval-Prompts handelt von einer vergifteten Anzeige, hier geht es um ein zu ehrliches Protokoll; und die Redaction-Lanes für API-Keys und Cron-Output deckt Schlüssel-Formen und ausgehende Oberflächen ab.
Die Kurzfassung
Ein cookie loggt dich ohne Passwort ein, und er wurde früher wortwörtlich in Logs und Request-Dumps geschrieben; der Username-Slot einer proxy-URL ist der Ort, an den Tools tokens legen, und maskiert wurde nur das Passwort. Jetzt werden cookies ganz maskiert (zusammen mit sieben Secret-Header-Namen), und proxy-URLs geben nur Scheme, Host und Port aus — malformed proxy-Exceptions eingeschlossen. Beide Änderungen sind main-only, aber es lohnt sich, jetzt durch die alten Logs zu gehen, denn diese Dateien räumen sich nicht selbst auf.