Un cookie dans une ligne de log vaut une connexion : Hermes comble les deux derniers trous du masquage
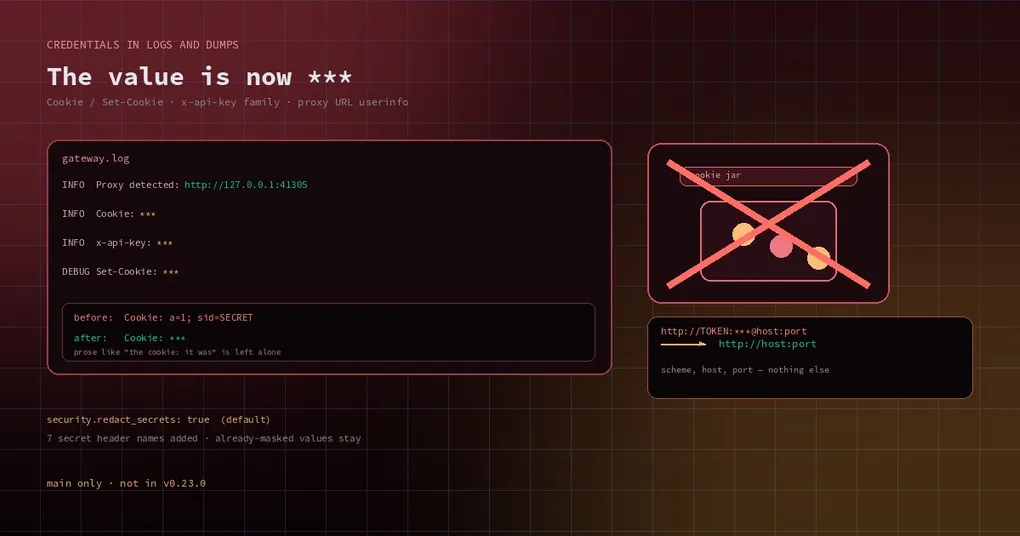
Il y a une habitude très difficile à auditer après coup : demander à l’agent pourquoi un endpoint renvoie 401. Vous collez un curl complet dans le chat — avec un en-tête Cookie brut, ou un x-api-key. Ça marche, le problème est réglé, et vous oubliez l’affaire.
Des jours plus tard, vous déboguez autre chose, vous lisez gateway.log, un dump de requête ou votre propre export de session, et ce cookie est là, en clair. Une pièce jointe dans un ticket, un disque partagé, une archive envoyée à un collègue — une fois suffit. Un cookie n’a pas besoin de votre mot de passe. Il est la connexion.
Hermes a toujours eu du masquage, avec security.redact_secrets activé par défaut. Mais il manquait deux formes, et toutes deux partagent une propriété : aucune ne ressemble à une clé.
Les deux trous : en-têtes Cookie et URLs de proxy
Les cookies d’abord. Les anciennes règles surveillaient les en-têtes Authorization: Bearer ... avec un mot de schéma, les clés à préfixe fournisseur (sk- et compagnie), et les affectations du type password=. Cookie: et Set-Cookie: n’étaient pas sur la liste — ils ne ressemblent pas à une clé, et leurs valeurs ne portent aucun préfixe. Une ligne entière Cookie: a=1; sid=SECRET partait donc directement dans les logs, les dumps de requêtes et la sortie des outils de terminal.
Puis les URLs de proxy. Votre proxy peut ressembler à http://user:pass@host:port. Afficher l’adresse d’un proxy au démarrage est normal, et l’ancien comportement masquait le mot de passe mais laissait l’emplacement du nom d’utilisateur intact — syntaxiquement, ce n’est qu’un nom d’utilisateur.
En pratique, personne n’y met un nom d’utilisateur. Beaucoup d’outils (Infisical Agent Vault, par exemple) placent un bearer token à la position du nom d’utilisateur dans le userinfo et laissent un placeholder à la place du mot de passe. De vrais logs finissaient donc par contenir des lignes comme :
Proxy detected: http://AGENTTOKEN0a1b2c3d4e5f:***@127.0.0.1:37343Mot de passe masqué. Token intact.
Comment les cookies sont traités maintenant
La nouvelle règle : si ça ressemble à un en-tête cookie, toute la valeur devient ***, et le nom de l’en-tête reste.
Les formes couvertes sont plus nombreuses qu’elles n’en ont l’air, parce qu’elles apparaissent toutes dans de vrais logs :
- lignes d’en-tête brutes :
Cookie: a=1; sid=SECRET - arguments
-Hdecurl, entre guillemets simples, entre guillemets doubles et sans guillemets - lignes de dump HTTP, celles qu’on voit après un
curl -i - dumps de requêtes JSON — traités en tenant compte des échappements, pour que le masquage ne casse pas le JSON
- un en-tête apparaissant au milieu d’une ligne dans un message de log
- formes d’affectation :
cookie=,*_COOKIE=,SESSION_COOKIE=
Un détail qu’il vaut la peine d’apprécier : une paire name=value doit être présente avant que le texte soit traité comme un cookie. La phrase de prose « le cookie : il était périmé » est donc laissée tranquille, tout comme le paramètre d’URL ?cookie= et les comparaisons cookie == dans du code.
Le même correctif a ajouté une série d’en-têtes secrets à valeur unique et sans schéma : x-api-key, x-goog-api-key, api-key, apikey, x-api-token, x-auth-token, x-access-token. Ils fuyaient pour une raison simple : pas de Bearer, pas de préfixe sk-, rien dans la valeur elle-même à reconnaître.
Il a aussi réparé une vraie fuite : une version intermédiaire de la regex s’arrêtait au premier espace, si bien que Cookie: a=1; sid=SECRET masquait a=1; et laissait sid=SECRET en clair. Toute la séquence name=value; name=value est masquée maintenant.
Les valeurs qui sont déjà des marqueurs de masquage (par exemple x-api-key: *** see docs) sont laissées telles quelles, ce qui rend la fonction idempotente — l’exécuter deux fois n’abîme jamais un log.
URLs de proxy : schéma, hôte, port, rien d’autre
Les proxies prennent une autre route. Plutôt que de masquer des morceaux d’une valeur, l’adresse n’est simplement plus imprimée en entier : les lignes de log portent http://127.0.0.1:41305 et rien de plus. L’URL complète parvient toujours inchangée au client HTTP.
Le changement atterrit sur chaque site d’appel qui imprimait un proxy : le constructeur de requêtes de Telegram, le connect de Discord, l’initialisation de Matrix, l’expéditeur Telegram autonome, et les deux avertissements SOCKS « aiohttp_socks manquant ». Ils partagent désormais safe_url_for_log, l’helper que Slack utilisait déjà.
Il existe aussi un point d’entrée plus subtil : une URL de proxy malformée revient à l’intérieur des exceptions de transport. Pensez à InvalidURL: bob:p%C3%A4ss@... ou Invalid port: '<pw>'. Ces chaînes sont ré-encodées et découpées, donc un masquage par sous-chaîne ne peut pas couvrir toutes les formes. Désormais, dès qu’une URL de proxy contient quelque chose que le rendu sûr pour les logs supprimerait, le log comme la réponse dans le chat se réduisent à <ExceptionType> via <scheme://host:port or placeholder> sans traceback. Sans proxy configuré — ou avec un proxy dont l’URL peut être affichée en entier — le texte d’erreur complet est conservé.
Ce qui est couvert, et où sont les angles morts
La bonne nouvelle d’abord :
security.redact_secretsvauttruepar défaut et s’applique à la sortie des outils (écho du terminal inclus) et aux logs.- La lecture de fichiers de type
.envmasque les affectations en forme d’identifiant avec un marqueur non réutilisable«redacted-secret», viaread_file,search_fileset uncat/grepde terminal — même quand la valeur ne ressemble à rien. - Le code source et la configuration de projet ordinaires ne conservent que les motifs à préfixe fournisseur, donc des fixtures comme
MAX_TOKENS: 100ne sont jamais abîmées.
Les angles morts comptent, parce qu’une fausse confiance est pire que pas de confiance du tout :
- Le masquage a lieu quand Hermes émet ou enregistre, pas rétroactivement. Les fichiers de log déjà présents sur disque ne sont pas réécrits.
- Il reconnaît des formes. Un identifiant maison placé dans un en-tête hors liste, sans préfixe fournisseur et pas sous forme
name=value, peut encore passer. - Les fichiers écrits par des programmes tiers, la sortie que vous
teeailleurs, les extraits que vous collez dans un autre outil — tout cela échappe à Hermes. security.redact_secrets: falsele désactive toujours. À moins de développer le masqueur lui-même, il n’y a aucune raison de le faire.
Deux vérifications à faire dès aujourd’hui
- Regardez les lignes de proxy dans
gateway.log. Après ces correctifs, vous devriez voirscheme://host:portsansuser:pass@. - Cherchez
Cookie:dans vos exports de session ou dumps de requêtes récents. Si une longue valeur suit encore, cette machine est antérieure aux deux correctifs.
grep -n "Proxy detected" ~/.hermes/logs/gateway.log
grep -rn "Cookie:" ~/.hermes/logs/ | head
Si ce que vous trouvez est un vrai identifiant, considérez-le comme compromis : révoquez cette session, faites tourner cette clé. Une montée de version ne nettoie pas les valeurs déjà écrites.
Quand pourrez-vous en profiter
Les deux PR sont sur main : #151119 (cookies et en-têtes secrets) fusionnée le 8 novembre, #150958 (URLs de proxy) le 9 novembre. La v0.23.0 est sortie le 6 novembre, donc ces changements ne sont pas dans la v0.23.0 ; ils arriveront avec la prochaine release stable.
Mise à jour (10/11/2026) : ces changements sont sortis dans la v0.23.1 (9 novembre) : un
hermes updatesuffit. Le « pas dans la v0.23.0 » ci-dessus reste exact ; la v0.23.1 comble l’écart.
Pour réduire l’exposition dès aujourd’hui sans toucher au code : arrêtez de coller des curls complets qui transportent un Cookie: (utilisez une variable d’environnement ou un cookie jar), et arrêtez de mettre des tokens dans le userinfo d’une URL de proxy — c’est l’emplacement le plus susceptible de finir dans un log.
Deux lectures complémentaires sur le même thème : les caractères invisibles dans les invites d’approbation de Hermes traite d’un affichage empoisonné, alors qu’ici il s’agit d’un enregistrement trop honnête ; et les voies de masquage des clés API et des sorties cron couvre les formes de clés et les surfaces sortantes.
La version courte
Un cookie vous connecte sans mot de passe, et il était écrit tel quel dans les logs et les dumps de requêtes ; l’emplacement « nom d’utilisateur » d’une URL de proxy est l’endroit où les outils déposent leurs tokens, et seul le mot de passe était masqué. Désormais les cookies sont masqués en entier (avec sept noms d’en-têtes secrets), et les URLs de proxy n’affichent plus que schéma, hôte et port — exceptions de proxy malformées incluses. Les deux changements sont main uniquement, mais cela vaut la peine de fouiller vos anciens logs maintenant, parce que ces fichiers ne se nettoieront pas tout seuls.