Un seul refus de sécurité bloquait tout le chat. Hermes a corrigé ça.
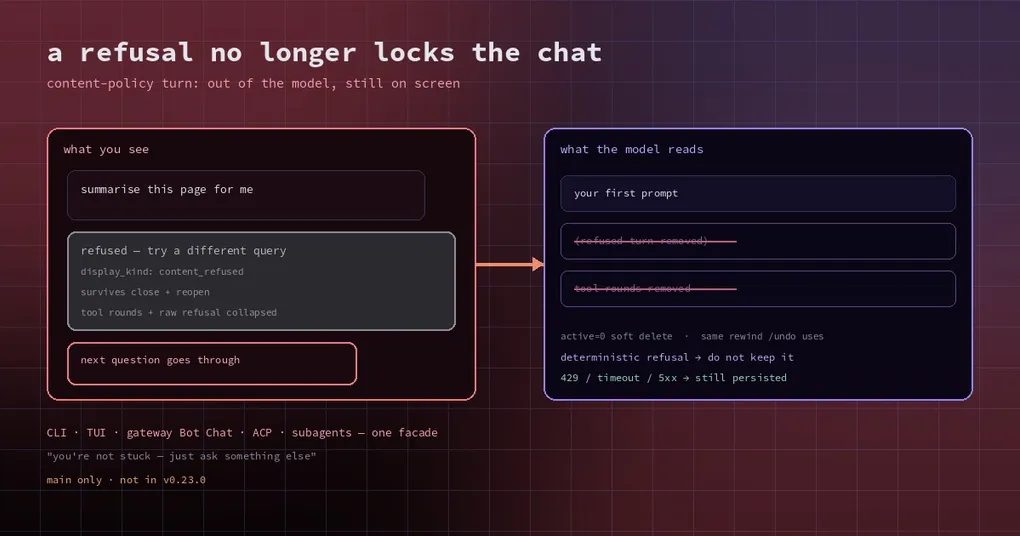
Il est tard, et vous demandez à l’agent de résumer une page que vous venez de scraper. Il répond poliment qu’il ne peut pas vous aider sur cette demande. Vous supposez que la page était trop longue, vous reformulez — même réponse. Vous essayez quelque chose de totalement sans rapport, « oublie ça, regarde cette stack trace » — même réponse encore. À partir de là, la fenêtre est morte. Rien ne passe, et la seule issue est de la fermer et de recommencer.
Ce n’est pas le modèle qui boude. C’est l’historique de la conversation qui se verrouille lui-même. Le bug a été corrigé le 5 novembre, et le correctif est plus intéressant qu’un simple « ne pas planter » : le tour refusé est retiré de ce que voit le modèle, tout en restant visible pour vous sous forme de bloc grisé, non interactif.
Comment un seul refus verrouille toute une conversation
Le détail important est la façon dont un filtre de sécurité de contenu juge une requête : pas le dernier message seul, mais tout le fil. Votre message et le contexte qui l’entoure forment un seul jugement. Une fois cette combinaison jugée impropre au traitement, la même combinaison le sera de nouveau — c’est exactement le but, pour que personne ne passe le filtre en changeant trois mots.
Le bug était dans ce qui arrivait au tour refusé ensuite. Hermes le traitait comme un échec ordinaire : il persistait le tour dans la conversation, et la requête suivante relisait tout l’historique et le renvoyait. L’historique devenait donc :
- votre message d’origine (toujours là)
- le refus (toujours là)
- votre nouvelle question (ajoutée)
À l’étape 3, le filtre voit 1 + 2 + 3 — la combinaison déjà bloquée est toujours dedans. Il refuse, et ce refus est persisté lui aussi. Répétez à l’infini : chaque nouveau message est soumis au jugement avec un fil contaminé. Tous les signalements de « session bloquée » autour de Hermes Bot remontaient à ça.
Le correctif : absent du modèle, toujours à l’écran
Il est arrivé en deux temps, et le second est la partie que les utilisateurs remarquent.
Premier temps (le commit feat(agent)) : le gestionnaire de politique de contenu cesse de propager le tour. Il rend à l’appelant l’historique d’avant le refus, donc rien du tour refusé n’entre dans la liste de messages du processus ; l’usage de tokens est quand même remonté, mais le tour n’est pas persisté. Les lignes durables déjà écrites sont supprimées en douceur dans le finalizer du tour — le même rewind active=0 que celui utilisé par /undo. Ça doit se produire après la libération du lease du tour, parce que modifier le transcript pendant que le lease est tenu est refusé.
Second temps (le commit suivant immédiatement, intitulé « retain a safety-refused turn for display ») : l’effacement pur et simple s’est révélé trop agressif. Un utilisateur qui remonte et ne voit aucune trace de son propre message suppose qu’il n’est jamais parti. Le tour est donc désormais conservé pour l’affichage, caché au modèle :
- Votre message reste dans la conversation, rendu comme un avis grisé « refusé — essayez une autre requête », et il survit à la fermeture puis à la réouverture de la session.
- Il porte son propre type d’affichage (
content_refused) et une chaîne d’avis stockée. - Les tours d’outils et le détail brut du refus restent supprimés en douceur, pour que l’écran montre un avis propre au lieu d’un tas d’erreurs d’API.
- Le modèle ne lit que les lignes actives, il n’en voit donc rien.
En une phrase : pour le modèle, le tour a disparu ; pour vous, il est toujours là. C’est le seul arrangement qui satisfait les deux exigences à la fois.
Toutes les surfaces, pas seulement le CLI
Il existe un point d’entrée unique pour ça : le CLI, le TUI, la gateway (Bot Chat compris), ACP et les subagents passent tous par la même façade, donc le correctif s’applique à tous. Le desktop a eu son propre renderer également — un tour refusé s’y affiche comme un bloc grisé non interactif plutôt que comme un message cliquable.
Une distinction à garder nette : un refus de politique de contenu n’est pas une approbation refusée. Cette dernière, c’est vous (ou une politique) qui refusez un appel d’outil ; la conversation va bien et vous continuez. Le premier, c’est le service de modèle qui juge le contenu lui-même impropre. Cet article porte sur le refus de politique de contenu.
Tout échec ne mérite pas ce traitement
La partie la plus instructive du correctif est ce qu’il n’a délibérément pas généralisé.
- Un refus de politique de contenu est déterministe : le même historique sera refusé de nouveau, donc le garder n’achète rien et coûte toute la conversation.
- Un 429, un timeout ou un 5xx est transitoire : le tour suivant marchera probablement, et le contexte d’avant l’échec garde de la valeur. Ceux-là conservent le chemin persist-and-replay intact.
- Le débordement de contexte est l’autre cas où « ça ne peut pas grossir », et il est traité dans le même esprit — ne pas réinjecter une entrée dont l’échec est garanti.
Le test tient en une question : cet échec est-il une propriété de la conversation, ou de cette requête-là ? La première sorte est effacée ; la seconde est conservée.
Quand vous êtes refusé
L’avis a été réécrit aussi, passant d’un « votre message a été retiré » plat à quelque chose qui vous dit quoi faire : ce message a été écarté de cette conversation, vous n’êtes donc pas coincé — posez simplement une autre question et vous pouvez continuer. Reformuler, retirer les pièces jointes sensibles, ou changer de modèle avec /model peut aussi aider. Si un message ultérieur est refusé lui aussi, ouvrez un nouveau chat avec /new (dans un Bot Chat, archivez-le depuis le menu de son onglet).
Chacun de ces conseils correspond à du concret : reformuler change l’entrée jugée, retirer les pièces jointes supprime le déclencheur le plus courant, /model change le côté qui exécute le filtre, et /new remplace l’historique déjà installé.
Si vous préférez nettoyer l’historique vous-même, la ligne /undo et /rewind est toujours là — le compte rendu sur Esc Esc démêle les quatre chemins de retour. Et la raison pour laquelle ce correctif peut fonctionner — une conversation compte plusieurs segments, avec une lecture d’affichage et une lecture modèle qui peuvent diverger — c’est ce que les frontières de session explique.
Peut-on l’utiliser aujourd’hui
Ces commits sont sur main (5 novembre, PR #149708 plus les commits autour) et ils ne sont pas dans le tag v0.23.0, coupé plus tôt le même jour. Donc sur une installation stable, un tour refusé peut encore verrouiller une conversation. Si ça arrive, /new est l’échappatoire pratique — pas davantage de reformulations dans la même fenêtre.
Mise à jour (10/11/2026) : ces changements sont sortis dans la v0.23.1 (9 novembre) : un
hermes updatesuffit. Le « pas dans la v0.23.0 » ci-dessus reste exact ; la v0.23.1 comble l’écart.
À distinguer de tout ceci : le hook de politique pré-LLM est une couche que vous écrivez vous-même, exécutée avant l’envoi de la requête. Celle-là, vous la contrôlez — formulation, portée, règles. Cet article porte sur le filtre côté provider, où tout ce que vous pouvez ajuster est l’entrée.
À retenir
La valeur ici n’est pas « un bug de moins ». C’est un motif pour toute une classe d’échec : un échec déterministe ne doit pas rester dans l’historique, et l’utilisateur doit quand même voir ce qui s’est passé. La suppression douce plus une lecture d’affichage différente de la lecture modèle rendent vrais en même temps « le modèle ne peut pas le voir » et « l’humain le peut ». Attendez-vous à revoir la même forme la prochaine fois qu’une boucle de ce genre apparaît.
Et si vous avez une conversation actuellement bloquée, ouvrez-la après la mise à jour : l’avis grisé devrait se trouver là où était votre message, et vous pouvez repartir de là.