Un rechazo de seguridad bastaba para bloquear todo el chat. Hermes lo arregló.
Es tarde y le pides al agent que resuma una página que acabas de scrapear. Te contesta con educación que no puede ayudarte con eso. Piensas que la página era demasiado larga, lo reformulas y recibes la misma respuesta. Pruebas algo completamente distinto, «olvida eso, mira este stack trace», y otra vez lo mismo. A partir de ahí la ventana está muerta: no pasa nada y la única salida es cerrarla y empezar de cero.
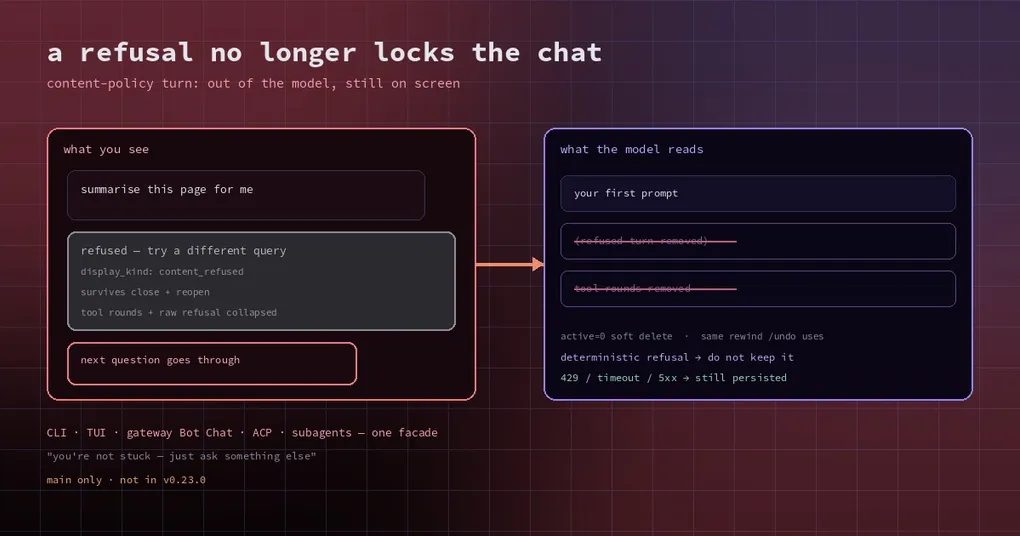
No es el modelo enfurruñado, es el propio historial de la conversación cerrándose sobre sí mismo. El bug se corrigió el 5 de noviembre, y el arreglo es más interesante que un simple «no dar error»: el turno rechazado se quita de lo que ve el modelo y, a la vez, sigue visible para ti como un bloque en gris y no interactivo.
Cómo un solo rechazo bloquea una conversación entera
El detalle importante es cómo juzga una petición un filtro de seguridad de contenido: no solo el mensaje más reciente, sino todo el hilo. Tu mensaje y el contexto que lo rodea forman un único juicio. Una vez que esa combinación se considera inadecuada para procesarse, la misma combinación se considerará inadecuada otra vez; esa es justamente la idea, para que nadie se cuele cambiando unas palabras.
El bug estaba en lo que ocurría después con el turno rechazado. Hermes lo trataba como un fallo corriente: lo persistía en la conversación y la siguiente petición releía todo el historial y lo volvía a enviar. Así, el historial pasaba a ser:
- tu mensaje original (sigue ahí)
- el rechazo (sigue ahí)
- tu pregunta nueva (añadida al final)
En el paso 3 el filtro ve 1 + 2 + 3: la combinación ya bloqueada sigue dentro. Rechaza, y ese rechazo también se persiste. Y así indefinidamente, porque cada mensaje nuevo se somete a juicio junto con un hilo contaminado. Todos esos informes de «sesión atascada de Hermes Bot» venían de aquí.
El arreglo: fuera del modelo, todavía en tu pantalla
Llegó en dos pasos, y el segundo es el que nota el usuario.
Paso uno (el commit feat(agent)): el manejador de política de contenido deja de arrastrar el turno hacia delante. Entrega a quien llama el historial previo al rechazo, así que nada del turno rechazado entra en la lista de mensajes en proceso; el consumo de tokens se sigue contabilizando, pero el turno no se persiste. Las filas durables que ya había escrito se borran de forma lógica en el finalizador del turno: el mismo rewind con active=0 que usa /undo. Eso tiene que ocurrir después de que se libere el lease del turno, porque modificar el transcript mientras se tiene el lease se rechaza.
Paso dos (el commit inmediatamente siguiente, titulado «retain a safety-refused turn for display»): borrarlo sin más resultó demasiado agresivo. Un usuario que sube por el historial y no ve ni rastro de su propio mensaje da por hecho que nunca se envió. Así que ahora el turno se conserva para mostrarlo y se oculta al modelo:
- Tu mensaje sigue en la conversación, renderizado como un aviso gris de «rechazado: prueba otra consulta», y sobrevive a cerrar y reabrir la sesión.
- Va etiquetado con su propio tipo de presentación (
content_refused) y con el texto de aviso guardado. - Las rondas de herramientas y el detalle crudo del rechazo siguen borrados de forma lógica, de modo que la pantalla muestra un aviso limpio en lugar de un montón de errores de API.
- El modelo lee solo las filas activas, así que no ve nada de eso.
En una frase: para el modelo el turno ha desaparecido; para ti sigue ahí. Es la única disposición que cumple los dos requisitos a la vez.
Todas las superficies, no solo la CLI
Hay un único punto de entrada para esto: la CLI, la TUI, el gateway (incluido Bot Chat), ACP y los subagentes pasan todos por la misma fachada, así que el arreglo vale para todos. El escritorio tiene también su propio renderer: un turno rechazado se ve como un bloque gris y no interactivo, no como un mensaje sobre el que se puede hacer clic.
Una distinción que conviene no mezclar: un rechazo de política de contenido no es una aprobación denegada. Lo segundo eres tú (o una política) negando una llamada a herramienta; la conversación está bien y sigues adelante. Lo primero es el servicio del modelo juzgando el contenido mismo como inadecuado, y este artículo trata de lo primero.
No todo fallo debería tratarse así
Lo más instructivo del arreglo es lo que deliberadamente no generalizó.
- Un rechazo de política de contenido es determinista: el mismo historial se rechazará otra vez, así que conservarlo no aporta nada y cuesta la conversación entera.
- Un 429, un timeout o un 5xx son transitorios: el turno siguiente probablemente funcione y el contexto anterior al fallo todavía vale. Esos mantienen intacto el camino de persistir y reenviar.
- El desbordamiento de contexto es el otro caso de «esto no puede crecer», y se trata igual en espíritu: no vuelvas a alimentar con una entrada que va a fallar con seguridad.
La prueba es una sola pregunta: ¿este fallo es una propiedad de la conversación o de esta petición concreta? El primer tipo se borra; el segundo se conserva.
Cuando te rechazan a ti
El aviso también se reescribió: pasó de un «tu mensaje fue eliminado» sin más a algo que te dice qué hacer. Ese mensaje se ha dejado fuera de esta conversación, así que no estás atascado: pregunta otra cosa y puedes seguir. Reformularlo, quitar los adjuntos sensibles o cambiar de modelo con /model también ayuda. Si un mensaje posterior vuelve a ser rechazado, abre un chat nuevo con /new (en un Bot Chat, archívalo desde el menú de su pestaña).
Cada una de esas salidas responde a algo real: reformular cambia la entrada juzgada, quitar adjuntos elimina el detonante más habitual, /model cambia qué lado ejecuta el filtro y /new sustituye el historial ya asentado.
Si prefieres limpiar el historial tú mismo, la vía de /undo y /rewind sigue ahí: el artículo sobre Esc Esc ordena las cuatro maneras de volver atrás. Y la razón por la que este arreglo puede funcionar —que una conversación son varios segmentos y que hay una lectura de presentación y otra del modelo que pueden no coincidir— es lo que explican los límites de sesión.
¿Puedes usarlo hoy?
Estos commits están en main (5 de noviembre, PR #149708 y los commits de alrededor) y no están en la etiqueta v0.23.0, cortada antes ese mismo día. Así que en una instalación estable un turno rechazado todavía puede bloquear una conversación. Si te pasa, /new es la salida práctica, no seguir reformulando en la misma ventana.
Actualización (10/11/2026): estos cambios ya salieron en la v0.23.1 (9 de noviembre): basta con
hermes update. Lo de «no está en v0.23.0» sigue siendo cierto; la v0.23.1 cierra la brecha.
Conviene separar de esto el hook de política previo al LLM: es una capa que escribes tú y que se ejecuta antes de enviar la petición. Esa la controlas tú —redacción, alcance, reglas—. Este artículo habla del filtro del lado del proveedor, donde lo único que puedes ajustar es la entrada.
La conclusión
El valor aquí no es «un bug menos». Es un patrón para toda una clase de fallo: un fallo determinista no debe quedarse en el historial, y el usuario tiene que seguir viendo qué pasó. El borrado lógico más una lectura de presentación distinta de la del modelo hacen verdad a la vez «el modelo no puede verlo» y «la persona sí». Es de esperar que la misma forma se reutilice la próxima vez que aparezca un bucle como este.
Y si tienes una conversación atascada ahora mismo, ábrela después de actualizar: el aviso en gris debería estar donde estaba tu mensaje, y puedes seguir desde ahí.