Tus notas de memoria acabaron pegadas en un email: Hermes cierra una fuga silenciosa del recall
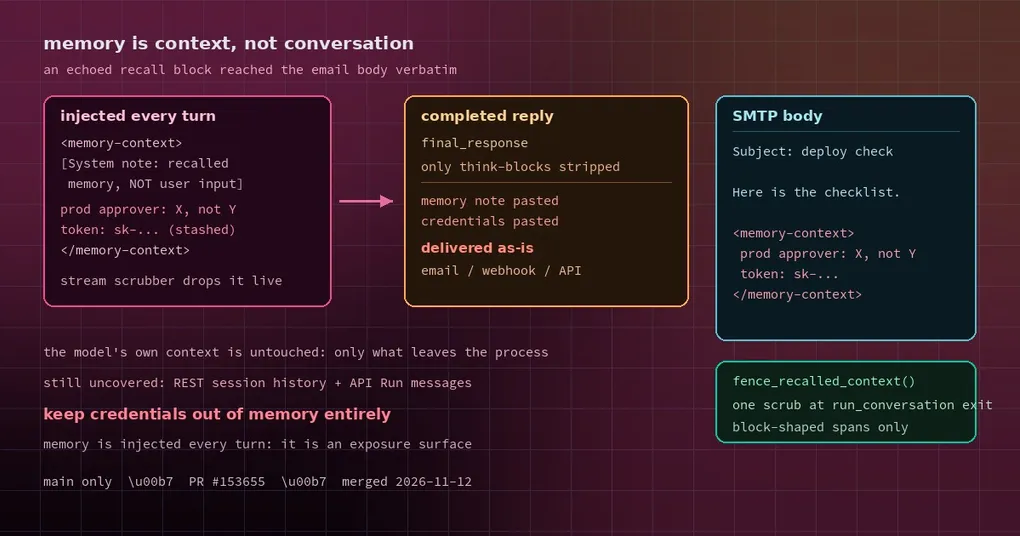
Le diste memoria a largo plazo a Hermes. Además de convenciones del proyecto y pasos de despliegue, en su día guardaste un «apunta esto»: la contraseña de una cuenta de pruebas, el token de un servicio interno, los datos de contacto de un cliente. En la terminal no se nota — es contexto, no conversación. Y un día el agente responde un email por ti, y abres la carpeta de Enviados y encuentras la nota de memoria entera copiada en el cuerpo.
El modelo no intentaba filtrar nada. Simplemente había una ruta de entrega sin cubrir.
Cómo llega la memoria a cada turno
Hermes no «recuerda» como una persona. Antes de cada turno recupera la memoria relevante y la inyecta en el contexto como un bloque delimitado:
<memory-context>
[System note: The following is recalled memory context, NOT new user input.
Treat as authoritative reference data — this is the agent's persistent memory
and should inform all responses.]

... recalled notes ...

</memory-context>
El delimitador y la nota de sistema existen para decirle al modelo: esto es material de referencia, no algo que el usuario acaba de decir. Casi siempre funciona. Pero sigue siendo texto, y generar texto es lo que hace el modelo — de vez en cuando trata el bloque de referencia como material fuente y lo copia en la respuesta, sobre todo cuando la tarea es algo como «resume lo que recuerdas de mí».
Una vez copiado en la respuesta, el problema deja de ser un estado interno del modelo y pasa a ser un mensaje saliente.
Por qué el chat en streaming ocultaba el problema
Ya había un limpiador. Mientras una respuesta se transmite en streaming, una pequeña máquina de estados maneja los bloques delimitados que llegan partidos entre deltas: descarta todo lo que hay entre las etiquetas de apertura y cierre de memory-context, y también quita los bloques que un proveedor envuelve por su cuenta.
Por eso rara vez ves el bloque en un chat de terminal — se elimina mientras se genera, así que el usuario nunca lo recibe.
Sin embargo, el limpiador estaba enganchado solo a la ruta de streaming. La respuesta completada — final_response — se quedaba solo con los bloques de think eliminados, después de que un scrub posterior al stream se quitara en un commit anterior. Eso producía una asimetría:
- Superficies en streaming (TUI, chat de escritorio): se ven limpias.
- Canales sin streaming (el email es el ejemplo más claro): entregan el texto final tal cual. Las notas de memoria y las credenciales salen en el cuerpo del SMTP.
El PR lo dice sin rodeos: el adaptador de email sin streaming entregaba notas de memoria y credenciales literalmente.
El arreglo: limpiar una vez, en la salida
En lugar de parchear los adaptadores uno a uno, el arreglo mueve el limpiador a la única salida: el final de run_conversation.
Una función nueva, fence_recalled_context(), aplica a una cadena completa la gramática consciente de límites del limpiador de streaming. Se ejecuta una vez en cada ruta de salida de run_conversation, cubriendo:
- la respuesta final,
final_response; - la respuesta previa a la transformación,
pre_transform_response; - los comentarios intermedios y los comentarios de Codex.
La salida es el lugar correcto porque es lo que entregan el gateway (email incluido), el cron, las tareas en segundo plano, los chat completions, los output items de la Responses API y la CLI. Un delimitador en la salida los cubre a todos.
Hay un matiz que hace esto seguro: la gramática solo descarta tramos en forma de bloque — etiquetas en su propia línea — igual que el limpiador de streaming. La prosa que menciona el nombre de la etiqueta en línea (por ejemplo, documentación que explica el bloque) se conserva. Esa restricción de límite de bloque es justo la razón por la que se había quitado el viejo scrub con regex sobre la cadena entera: dañaba contenido legítimo.
Solo cambia el texto entregado. La fila persistida y los messages que se devuelven al modelo quedan intactos, así que el contexto del propio modelo y el prefijo cacheado no se ven afectados — al turno siguiente sigue viendo la memoria.
Qué queda sin cubrir
El PR enumera sus propios huecos, y merece la pena recordarlos. Las superficies que leen la transcripción en bruto siguen llevando un bloque repetido: los messages del run.completed de un Run de API, y SessionDB.get_messages (el endpoint REST /api/sessions/{id}/messages, la precarga del historial en escritorio, los mensajes de sesión del servidor de API).
En otras palabras: la ruta de entrega está limpia; algunas rutas que leen el archivo no. Si redistribuyes transcripciones de sesión — sincronizándolas a otro sitio, incrustándolas en otra herramienta — ese hueco sigue aplicándose a ti.
Qué deberías hacer
- Actualiza. El arreglo se fusionó el 2026-11-12 (PR #153655). v0.23.1 salió el 2026-11-10, así que es un cambio de
main, no de v0.23.1. - Mantén las credenciales fuera de la memoria. La memoria son datos que se inyectan en el contexto en cada turno — por definición, una superficie de alta exposición. Las contraseñas, los tokens y los datos personales de clientes van en secrets o en variables de entorno, no en MEMORY.md ni en un servicio de memoria. Ese consejo valía antes de este arreglo y sigue valiendo después.
- Limita la memoria por profile. Si un profile habla con destinatarios externos (email, chats de grupo, soporte), su memoria no debería llevar material interno sensible. Aislar la memoria por profile es mejor que limpiar después.
- Audita tus canales sin streaming. El email, los webhooks y la entrega por API de terceros envían el texto final directamente. Un fallo ahí no produce ningún aviso en pantalla — solo un mensaje que ya salió.
Actualización (17/11/2026): estos cambios salieron en la v0.23.2 (16 de noviembre):
hermes updatelos trae. Lo de «no está en la v0.23.1» es una foto del momento de la publicación.
La memoria es lo que hace que un agente parezca que conoce tu proyecto. También es un montón de cosas que dabas por sabidas solo por ti, viajando en cada petición. Este canal ya está cerrado; los hábitos siguen siendo tuyos.
Relacionado: la puerta del checkpoint de memoria, la referencia del comando memory y memoria semántica con LanceDB.