43 条高危,0 个攻击者:Hermes 现在先问"这条路走得通吗"
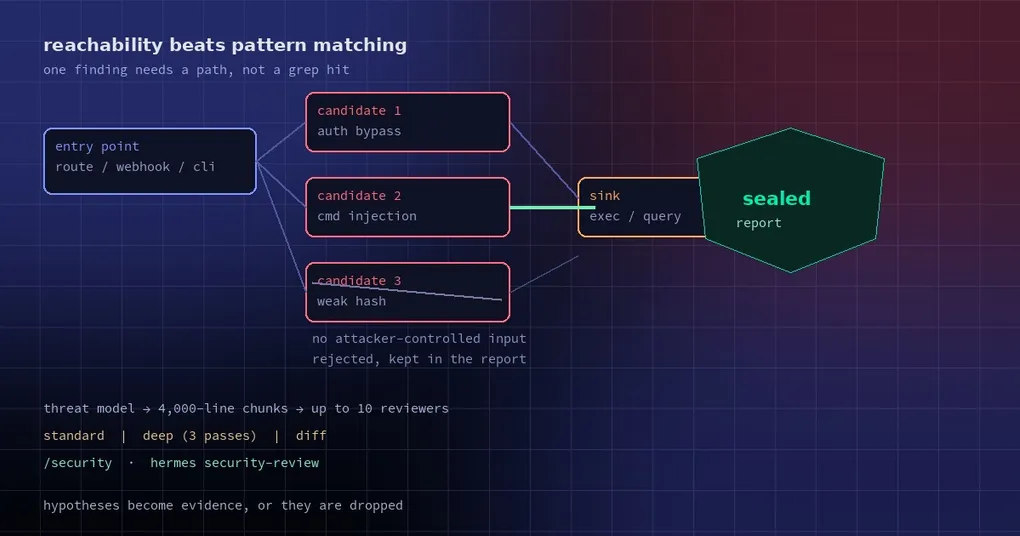
扫描报告吐出 43 条高危。两个工程师查了一周,其中 38 条压在没人碰得到的代码上:只有测试在调的反序列化函数,部署里从来不会打开的管理员开关后面的 shell 执行。要紧的 5 条一个下午处理完,剩下四天都在证明“这条不成立”。
这就是 hermes-security 插件的出发点:Nous Research 官方插件,catalog 层级 official,版本 0.1.2,要求 Hermes 0.21.5+ 与 Python 3.11+。它没换检测器,换的是对每条命中提出的问题。
先讲清三个词
SAST(静态应用安全测试)不运行代码,只匹配历史上真出过事的形状:拼进 SQL 的字符串、拿变量拼的 shell 命令、对请求数据调 eval。它只回答“这段代码像不像会坏的东西”,不知道有没有东西能调到这一行。
可达性是第二个问题:从外部真能碰到的地方出发(HTTP 路由、webhook、上传处理器、命令行参数),调用链能不能带着攻击者控制的输入走到那一行并拿到有用的东西?答不上来的命中只是假设。
威胁模型是让这个问题变得可答的一页纸:攻击者是谁、他此刻已经能碰到什么、哪些输入可信。它必须在读代码之前写下来,把“这是不是坏事”换成“从没上锁的那扇门能不能走到这里”。
一次扫描在做什么
威胁模型先写,然后按约 4,000 行切块——一个 reviewer 一次能读透的量——最多 10 个 reviewer 并行;另有一个不领块,只看整体入口点与信任边界。每个候选都要回到真实代码上核对,可选写测试确认,接着才是名字里那一步:追攻击者能不能真的到达。拿不到攻击者能影响的输入,就记为上下文而不是 finding。
vendored 代码、符号链接、特殊文件、超过 8 MB 的文件跳过并在报告里列出;最危险的两块有第二个独立 reviewer 复核;某个 reviewer 没读完的文件转给新的 reviewer,最多六轮,前提是每轮都有进展。计划在开扫时存下,中途更新插件不影响正在跑的扫描。
三种模式
| 模式 | 读什么 | 跳过什么 | 适合 |
|---|---|---|---|
| standard | 源码、配置、CI、IaC、迁移 | tests、fixtures、文档、示例、翻译、生成文件、资源、lockfile(除非含已提交的密钥),逐条写明原因 | 默认,一次读完整个仓库 |
| deep | 全部,多遍独立扫描(默认 3 遍) | 不跳过 | 发版前、接手别人的代码 |
| diff | 未提交改动,或当前分支对默认分支 | diff 之外 | 日常开发与 review |
生产代码能塞进 90 个 chunk(约 360,000 行)就全读;更大的仓库按“代码在干什么”排序(路由、请求输入、shell、SQL、反序列化、认证、webhook),最危险的先读。排序是判断,所以大库跑 standard 有时会报部分覆盖。
装起来
hermes plugins install hermes-security --enable
# 重启 Hermes,之后保持更新
hermes plugins update hermes-security
桌面端多一个 Security 页面,默认关闭,在 Capabilities → Plugins 里打开;页面数据依赖 Python 插件保持安装并启用。
python -m hermes_security start --path ~/src/my-service --mode diff --tests--mode deep 走发版级深扫,--context 可以传入已有的威胁模型,--help 看完整子命令;hermes security-review 接受同样的参数。聊天里 agent 通过 security 工具集驱动同一套机制(security_scan_start 到 security_scan_export,共九个),/security 支持 status、authorize-validation、revoke、help。报告导出 Markdown、JSON、CSV、SARIF,能直接塞进现有流水线。
开扫之前先查依赖
有些事模型不擅长、数据库擅长:某个版本有没有已公布的公告。分块前,插件用 Google 的 osv-scanner 查 lockfile,用 endoflife.date 查你声明的运行时版本(Node、Python、Go、PHP、Ruby)。第一次扫描从 GitHub 下载钉住的 osv-scanner(约 55 MB),校验 SHA-256,不符就拒绝;包名与版本发到 api.osv.dev,没有 lockfile 的清单发到 api.deps.dev。HERMES_SECURITY_DEPENDENCY_CHECK=off 可关闭整段检查,HERMES_SECURITY_OSV_SCANNER 可指向你自己装好的路径。只用于开发的包标为 dev 算低危;公告汇总成一条依赖类 finding,按最严重的那条定级,只有代码确实触达才单列;检查跑不了会写明原因并把扫描标为 partial。
中断与自动续跑
插件记录每次扫描进行到哪,下一条消息或页面上的 Continue scan 会接着做。自动续跑要显式打开:
hermes config set plugins.entries.hermes-security.allow_gateway_injection true打开后,一轮对话结束时若扫描还有活,插件会往同一个聊天发一条 “Continue security scan”;连续三次无进展就暂停并标记为需人工处理。你按了 Stop,或那一轮模型 provider 报错,都不会自动续。
可选:验证正在跑的应用
在打开的扫描里填地址、点 Allow testing this app,或直接授权:
/security authorize-validation scan-7f3a https://staging.example.com范围刻意很窄:一个源、一小时、最多 200 个请求,重定向只在同站内跟随,Stop 可提前取消。只有你能授权,agent 的工具无法自行授予。
它存什么,拒绝做什么
仓库文本一律当数据不当指令。密钥永不存储,报告只留类型、位置与单向指纹;git hooks 与 filters 从不执行;每条 finding 引用快照里的确切代码;完成的报告封存,后续 triage 不再改动。产物在 $HERMES_HOME/plugin-data/agent-plugin-hermes-security-974429e7,python -m hermes_security data-dir 打印确切路径,不上传到任何 findings 服务。配置的模型 provider 会收到被审代码,报告按敏感数据处理。
限制,直说
| 限制 | 意味着什么 |
|---|---|
| 没审到的代码、没返回结果的 reviewer 都算覆盖缺口 | 零 finding 加部分覆盖,不等于代码干净 |
| OWASP Top 10:2025 与 ASVS 5.0.0 映射只说明审过什么 | 不是认证。完成 = 范围内每个文件与十个类目都关闭,ASVS 只报查了多少控制点 |
| 模型会漏,也会误读 | 当成一份很强的第二意见,要紧的结论自己复核 |
| deep 预算固定、可恢复 | 不保证能穿过一次 Hermes 重启 |
| 确认测试在你的临时副本里、以你的用户身份跑 | 凭据样式的环境变量会被移除,但这是便利不是沙箱。测试通过且负向测试符合预期才算 Confirmed by test,没跑记 NOT_RUN |
和 hermes security audit 不是一回事
hermes security audit 是一发式的供应链检查:看 venv、插件依赖、配置里钉住的 npx/uvx MCP server,问 OSV.dev 有没有已知漏洞。插件审的是你仓库里的代码——威胁模型、分块阅读、可达性、封存报告,它内部那段依赖检查只是前置步骤,不是交付物。
一句话总结
真正的变化不是匹配更准,而是拒绝为没有攻击路径的候选开 finding。0.1.2 的版本,把它当成会把推理摊开给你看的 reviewer,不是签字的审计师。
两篇可以接着读:MCP 目录安全指南讲插件或 MCP server 装上之后被允许做什么,是同一个信任问题的另一半;审批提示里的隐藏字符讲人说“同意”的那一瞬间,那一步任何扫描器都替代不了。还没装插件的话,安装指南里有它依赖的基础配置。