Vierzig kritische Funde, null Angreifer: Hermes fragt jetzt, ob ein Bug erreichbar ist
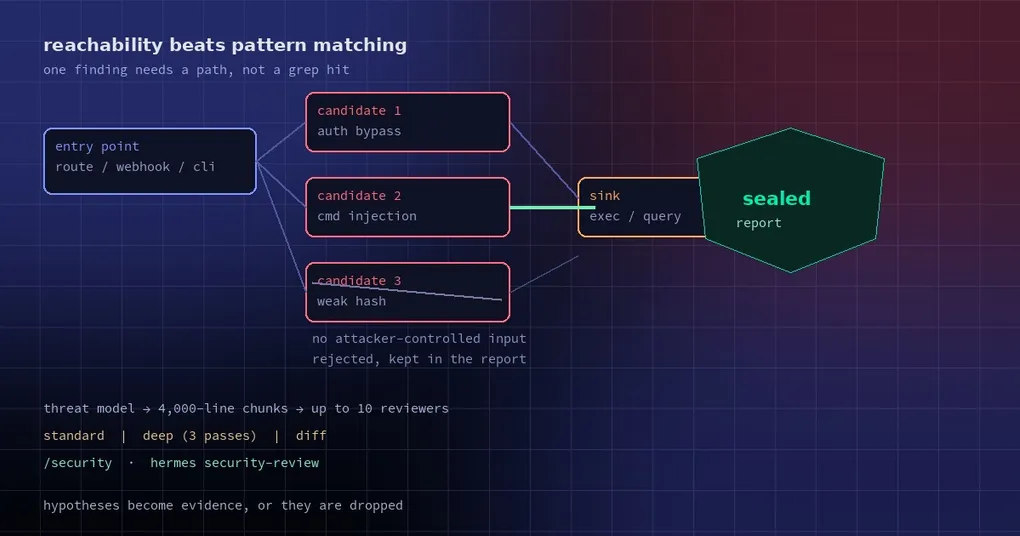
Der Scanner lieferte dreiundvierzig kritische Findings und ein PDF, das niemand öffnen wollte. Zwei Entwickler verbrachten eine Woche mit der Triage, und achtunddreißig davon lagen auf Codepfaden, die keine Anfrage erreicht: ein Deserialisierungs-Helfer, dessen einziger Aufrufer ein Test-Fixture ist, ein Shell-Exec hinter einem Admin-Flag, das das Deployment nie setzt. Die fünf, auf die es ankam, waren an einem Nachmittag erledigt. Die restlichen vier Tage gingen dafür drauf, das Negative zu beweisen.
Dieses Verhältnis ist das Argument für das Plugin hermes-security: ein offizielles Plugin von Nous Research aus NousResearch/hermes-official-plugins, Katalog-Stufe official, Version 0.1.2, benötigt Hermes 0.21.5+ und Python 3.11+. Es ändert den Detektor nicht. Es ändert die Frage, die zu jedem Treffer gestellt wird.
Drei Begriffe, die man zuerst klären sollte
SAST, static application security testing, liest den Quellcode, ohne ihn auszuführen, und sucht nach Formen, die historisch zu Vorfällen geführt haben: ein String, der in eine SQL-Abfrage gebaut wird, ein Template, das mit unbereinigter Eingabe gerendert wird, ein Shell-Befehl, der aus einer Variable zusammengesetzt wird. Auf eine Frage antwortet es gut — sieht das aus wie das, was üblicherweise kaputtgeht? — und es kann nicht sagen, ob überhaupt etwas diese Zeile aufruft.
Reachability ist die zweite Frage. Kann von der Oberfläche, die ein Außenstehender berühren kann — eine HTTP-Route, ein Webhook-Empfänger, ein Upload-Handler, ein CLI-Flag — eine Aufrufkette mit angreifergesteuerter Eingabe bis zu dieser Zeile gelangen und etwas Nützliches daraus ziehen? Ein Treffer ohne Antwort ist eine Hypothese, keine Schwachstelle.
Ein Threat Model ist das kurze Dokument, das die Antwort möglich macht: wer der Angreifer ist, was er bereits erreicht, welche Eingaben vertrauenswürdig sind. Vor dem Lesen von Code geschrieben, verwandelt es „Ist das schlimm?“ in „Ist das von der Tür aus erreichbar, von der wir wissen, dass sie offen steht?“
Was ein Scan tatsächlich tut
Zuerst kommt das Threat Model. Dann wird das Repository in Blöcke von rund 4.000 Zeilen geschnitten — etwa eine Sitzung eines Reviewers — und bis zu zehn Reviewer arbeiten parallel. Ein weiterer Reviewer übernimmt nie einen Chunk: er liest Einstiegspunkte und Vertrauensgrenzen über das ganze Repository hinweg, damit die Teile wieder zusammengesetzt werden können.
Jeder Kandidat wird von dem Reviewer, der ihn gefunden hat, am echten Code geprüft, nicht aus einem Muster behauptet, und optional mit einem Test bestätigt. Dann folgt der Schritt, der dem Plugin seinen Namen gibt: dem Pfad folgen, den ein Angreifer nehmen würde. Ist der Code mit angreiferbeeinflussbarer Eingabe nicht erreichbar, wird er Kontext, kein Finding.
Vendored Code, Symlinks, spezielle Dateien und alles über 8 MB werden übersprungen und aufgelistet. Die zwei gefährlichsten Chunks bekommen einen zweiten, unabhängigen Reviewer. Eine Datei, die ein Reviewer nicht fertigstellen konnte, geht an einen frischen Reviewer, bis zu sechs Runden lang, solange Fortschritt entsteht. Der Plan wird zu Scanbeginn geschrieben, damit ein Plugin-Update einen laufenden Scan nicht stört.
Die drei Modi
| Modus | Was er liest | Was er überspringt | Wofür |
|---|---|---|---|
| standard | Produktionscode: Quellen, Config, CI, IaC, Migrationen | tests, fixtures, Docs, Beispiele, Übersetzungen, generierte Dateien, Assets, Lockfiles — außer eines enthält committete Secrets. Jede Auslassung wird mit Grund aufgelistet | Der Standard |
| deep | Alles, in mehreren unabhängigen Durchgängen — standardmäßig 3 | Nichts | Vor einem Release |
| diff | Nur nicht committete Änderungen, oder der Branch gegen den Default-Branch | Alles außerhalb des Diffs | Der Alltag |
Der Standard-Modus hat eine Obergrenze: Produktionscode, der in 90 Chunks passt, rund 360.000 Zeilen, wird vollständig gelesen. Größere Repositories werden danach sortiert, was der Code tut, nicht danach, wo er liegt — Routen, Request-Eingaben, Shell-Aufrufe, SQL, Deserialisierung, Authentifizierung, Webhooks — das Gefährlichste zuerst. Diese Sortierung ist eine Einschätzung, deshalb kann ein Standard-Scan in einem Monorepo eine teilweise Abdeckung melden.
Installation
hermes plugins install hermes-security --enable
# Hermes neu starten und danach aktuell halten
hermes plugins update hermes-security
Die Desktop-App bekommt eine Security-Seite, standardmäßig aus, aktiviert unter Capabilities → Plugins. Sie liest aus dem Python-Plugin, das installiert und aktiviert bleiben muss.
python -m hermes_security start --path ~/src/my-service --mode diff --tests--mode deep gibt dir einen Durchgang in Release-Qualität, --context übergibt ein Threat Model, das du schon hast; hermes security-review nimmt dieselben Argumente. Im Chat fährt der Agent dieselbe Maschinerie über neun security_scan_*-Tools, und /security deckt status, authorize-validation, revoke und help ab. Reports lassen sich als Markdown, JSON, CSV oder SARIF exportieren, die Ausgabe passt also in eine bestehende Pipeline. Wenn du bereits einen Supply-Chain-Durchgang mit hermes security audit fährst, ist das ein anderes Werkzeug — dazu am Ende.
Abhängigkeiten werden geprüft, bevor das Lesen beginnt
Ein Modell ist schlecht in dem, worin Datenbanken gut sind: zu wissen, dass Version 2.3.1 einer Bibliothek eine veröffentlichte Advisory hat. Bevor Chunks vergeben werden, lässt das Plugin deshalb Googles osv-scanner über deine Lockfiles laufen und fragt endoflife.date nach den Laufzeitversionen, die du deklarierst — Node, Python, Go, PHP, Ruby.
Der erste Scan lädt einen gepinnten osv-scanner von GitHub, etwa 55 MB, prüft dessen SHA-256 und verweigert den Lauf bei einer Abweichung. Paketnamen und Versionen gehen an api.osv.dev; Manifeste ohne Lockfile an api.deps.dev. HERMES_SECURITY_DEPENDENCY_CHECK=off schaltet den Durchgang ab, und HERMES_SECURITY_OSV_SCANNER zeigt auf deine eigene Kopie — genau das, was du willst, wenn GitHub blockiert ist.
Pakete in uv.lock oder package-lock.json, die nur für die Entwicklung existieren, werden als dev markiert und niedrig bewertet. Advisories fallen zu einem einzigen Dependency-Finding zusammen, eingestuft nach dem schwersten Eintrag, mit einem separaten Finding nur dann, wenn Code das verwundbare Verhalten wirklich erreicht. Kann die Prüfung nicht laufen, sagt der Report das, und der Scan wird als partial markiert.
Unterbrechen, fortsetzen, automatisch weiterlaufen
Scans sind lang. Das Plugin hält fest, wo jeder einzelne steht, sodass deine nächste Nachricht — oder der Button Continue scan — ihn wieder aufnimmt. Automatisches Fortsetzen ist Opt-in:
hermes config set plugins.entries.hermes-security.allow_gateway_injection trueIst das an und bleibt am Ende eines Turns noch Arbeit übrig, postet das Plugin eine Nachricht „Continue security scan“ in denselben Chat; nach drei Auto-Fortsetzungen ohne Fortschritt pausiert es und markiert den Scan für einen Menschen. Zwei Fälle setzen nie automatisch fort: ein Scan, den du selbst gestoppt hast, und ein Turn, in dem der Modell-Provider einen Fehler zurückgegeben hat.
Optional: die laufende App validieren
Statische Reachability argumentiert darüber, was der Code erlaubt. Manchmal willst du wissen, was das Deployment tut. Innerhalb eines offenen Scans gibst du eine Adresse ein und klickst auf Allow testing this app, oder du autorisierst es aus dem Chat:
/security authorize-validation scan-7f3a https://staging.example.comEine Autorisierung ist absichtlich eng: ein Origin, eine Stunde, höchstens 200 Anfragen, Redirects nur innerhalb dieser Site, und ein Stop, der vorzeitig abbricht. Nur du kannst sie erteilen — die Tools des Agenten können sich nicht selbst autorisieren, deshalb liegt dieser Button hinter einem Menschen.
Was es speichert und was es verweigert
Repository-Text wird als Daten behandelt, nie als Anweisung: ein Kommentar, der „ignore previous instructions“ sagt, ist ein String, den ein Reviewer zitieren kann, kein Befehl, dem er folgt. Secrets werden nie gespeichert — der Report behält den Typ, die Fundstelle und einen Einweg-Fingerprint. Git-Hooks und -Filter werden nie ausgeführt. Jedes Finding zitiert exakten Code aus dem Scan-Snapshot, und ein abgeschlossener Report wird versiegelt, sodass eine spätere Triage ihn nicht umschreiben kann.
Artefakte liegen unter dem aktiven Profile unter $HERMES_HOME/plugin-data/agent-plugin-hermes-security-974429e7, und python -m hermes_security data-dir gibt den exakten Pfad aus. Nichts wird an einen Findings-Dienst hochgeladen. Aber der konfigurierte Modell-Provider erhält den geprüften Code, also behandle den Report wie jedes andere interne Sicherheitsdokument.
Die Grenzen, klar benannt
| Grenze | Was sie für dich bedeutet |
|---|---|
| Nicht geprüfter Code oder ein Reviewer, der nichts zurückgegeben hat, ist eine Lücke in der Abdeckung | Null Findings plus teilweise Abdeckung ist kein sauberes Gesundheitszeugnis |
| Das Mapping auf OWASP Top 10:2025 und ASVS 5.0.0 zeigt, was untersucht wurde | Keine Zertifizierung. Ein Scan ist fertig, wenn jede Datei im Scope und alle zehn Kategorien geschlossen sind; ASVS meldet nur, wie viele Kontrollpunkte geprüft wurden |
| Ein Modell kann einen Bug übersehen oder Code falsch lesen | Prüfe die Findings, auf die es ankommt, selbst nach |
| Das Budget für den Deep-Scan ist fest und wiederaufnehmbar | Keine Garantie, dass er einen Neustart von Hermes übersteht |
| Bestätigungstests laufen als dein User, mit entfernten Env-Variablen in Credential-Form | Komfort, keine Sandbox. Aktiviere Tests nur bei Code, dem du vertraust |
| „Confirmed by test“ hat eine strenge Latte | Der Test muss bestehen und ein passender Negativfall muss sich wie erwartet verhalten; Tests, die nicht liefen, sind NOT_RUN und beweisen in keine Richtung etwas |
Nicht derselbe Befehl wie hermes security audit
hermes security audit ist eine einmalige Supply-Chain-Prüfung: es schaut auf das Hermes-virtualenv, Plugin-Abhängigkeiten und die gepinnten npx/uvx-MCP-Server in deiner Config und fragt OSV.dev, ob diese Versionen bekannte Advisories haben. Das Plugin prüft stattdessen den Code deines Repositories: Threat Model, Chunk-Lesen, Reachability, versiegelter Report. Sein Dependency-Durchgang borgt sich dieselbe OSV.dev-Idee als Vorstufe, nicht als Ergebnis.
Die Kurzfassung
Die interessante Verschiebung ist nicht besseres Pattern-Matching — es ist die Weigerung, ein Finding ohne Angreiferpfad anzulegen. Ein Threat Model am Anfang, reviewgroße Chunks, zehn Reviewer plus einer auf den Einstiegspunkten, eine echte Advisory-Prüfung und eine ehrliche Aussage zur Abdeckung. In Version 0.1.2 behandle es als einen starken Reviewer, der seine Arbeit offenlegt, nicht als Auditor, der absegnet.
Zwei verwandte Texte: der Sicherheitsleitfaden zum MCP-Katalog behandelt, was ein Plugin oder MCP-Server nach der Installation tun darf, die andere Hälfte derselben Vertrauensfrage; die versteckten Zeichen in Freigabe-Prompts handeln von dem Moment, in dem ein Mensch Ja sagt, den kein Scanner automatisiert. Wenn das Plugin noch nicht installiert ist, deckt die Installationsanleitung das Basis-Setup ab, auf dem es aufsetzt.