Quarante critiques, zéro attaquant : Hermes vérifie désormais si un bug est atteignable
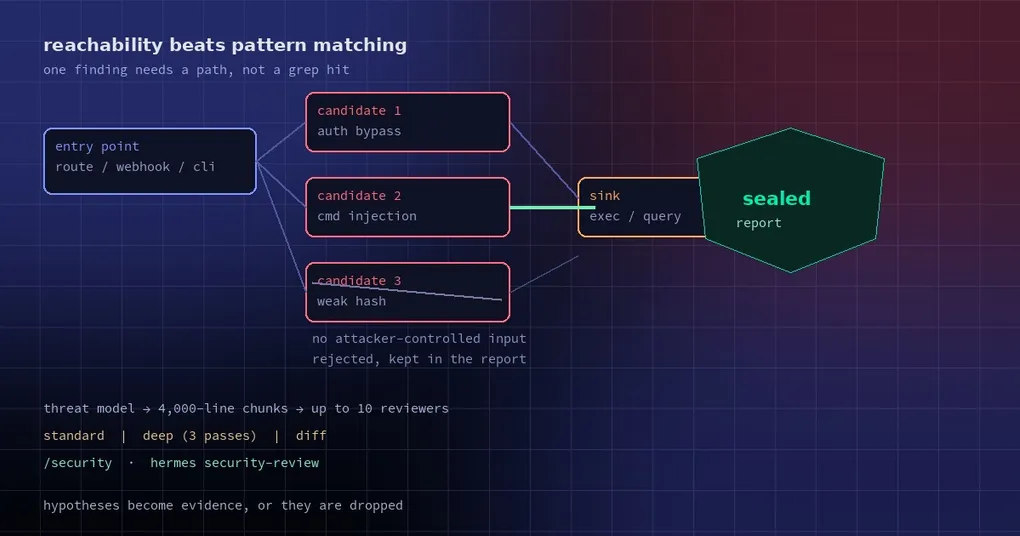
Le scanner a rendu quarante-trois findings critiques et un PDF que personne n’avait envie d’ouvrir. Deux ingénieurs ont passé une semaine à les trier, et trente-huit portaient sur des chemins de code qu’aucune requête ne peut atteindre : un helper de désérialisation dont le seul appelant est une fixture de test, un exec de shell derrière un flag admin que le déploiement n’active jamais. Les cinq qui comptaient ont pris un après-midi. Les quatre autres jours sont partis à démontrer le négatif.
Ce ratio est l’argument du plugin hermes-security : un plugin officiel de Nous Research, issu de NousResearch/hermes-official-plugins, palier official du catalogue, version 0.1.2, qui demande Hermes 0.21.5+ et Python 3.11+. Il ne change pas le détecteur. Il change la question posée à chaque correspondance.
Trois mots à définir d’abord
SAST, static application security testing, lit le code source sans l’exécuter et repère des formes qui ont historiquement provoqué des incidents : une chaîne concaténée dans une requête SQL, un template rendu avec une entrée non assainie, une commande shell assemblée à partir d’une variable. Il répond bien à une seule question — est-ce que ça ressemble à ce qui casse d’habitude ? — et ne peut pas dire si quoi que ce soit appelle cette ligne.
Reachability est la deuxième question. Depuis la surface qu’un inconnu peut toucher — une route HTTP, un récepteur de webhooks, un gestionnaire d’upload, un flag de CLI —, une chaîne d’appels peut-elle atteindre cette ligne avec une entrée contrôlée par l’attaquant et en tirer quelque chose d’utile ? Une correspondance sans réponse est une hypothèse, pas une vulnérabilité.
Un threat model est le document court qui rend la réponse possible : qui est l’attaquant, à quoi il a déjà accès, quelles entrées sont dignes de confiance. Écrit avant que quiconque lise du code, il transforme « est-ce que c’est grave ? » en « est-ce atteignable depuis la porte dont on sait qu’elle n’est pas verrouillée ? »
Ce que fait réellement un scan
Le threat model vient d’abord. Puis le dépôt est découpé en blocs d’environ 4 000 lignes — à peu près une session de relecture — et jusqu’à dix reviewers travaillent en parallèle. Un reviewer de plus ne prend jamais de chunk : il lit les points d’entrée et les frontières de confiance sur tout le dépôt, pour que les morceaux puissent être réassemblés.
Chaque candidat est vérifié contre le code réel par le reviewer qui l’a trouvé, pas affirmé à partir d’un motif, et éventuellement confirmé par un test. Vient alors l’étape qui donne son nom au plugin : suivre le chemin qu’un attaquant emprunterait. Si le code est inatteignable avec une entrée influencée par l’attaquant, il devient du contexte, pas un finding.
Le code vendored, les symlinks, les fichiers spéciaux et tout ce qui dépasse 8 Mo sont ignorés et listés. Les deux chunks les plus dangereux reçoivent un second reviewer indépendant. Un fichier qu’un reviewer n’a pas pu terminer part chez un reviewer frais, jusqu’à six tours tant que ça progresse. Le plan est écrit au démarrage du scan, donc mettre à jour le plugin ne dérange pas un scan en cours.
Les trois modes
| Mode | Ce qu’il lit | Ce qu’il ignore | Pour quoi |
|---|---|---|---|
| standard | Code de production : sources, config, CI, IaC, migrations | tests, fixtures, doc, exemples, traductions, fichiers générés, assets, lockfiles — sauf si l’un contient des secrets déjà commités. Chaque exclusion est listée avec sa raison | Le mode par défaut |
| deep | Tout, en plusieurs passes indépendantes — 3 par défaut | Rien | Avant une release |
| diff | Uniquement les changements non commités, ou la branche face à la branche par défaut | Tout ce qui est hors du diff | Au quotidien |
Le mode standard a un plafond : le code de production qui tient dans 90 chunks, environ 360 000 lignes, est lu en entier. Les dépôts plus gros sont classés selon ce que fait le code, pas selon l’endroit où il vit — routes, entrées de requête, invocations de shell, SQL, désérialisation, authentification, webhooks —, le plus dangereux d’abord. Ce classement est un jugement, donc un scan standard sur un monorepo peut annoncer une couverture partielle.
Installation
hermes plugins install hermes-security --enable
# redémarrer Hermes, puis le garder à jour
hermes plugins update hermes-security
L’application de bureau gagne une page Security, désactivée par défaut, activée dans Capabilities → Plugins. Elle lit depuis le plugin Python, qui doit rester installé et activé.
python -m hermes_security start --path ~/src/my-service --mode diff --tests--mode deep pour une passe de niveau release, --context pour fournir un threat model que vous avez déjà ; hermes security-review accepte les mêmes arguments. Dans le chat, l’agent pilote la même machinerie via neuf outils security_scan_*, et /security couvre status, authorize-validation, revoke et help. Les reports s’exportent en Markdown, JSON, CSV ou SARIF, la sortie s’insère donc dans un pipeline existant. Si vous faites déjà une passe supply chain avec hermes security audit, c’est un autre outil — on en parle à la fin.
Les dépendances sont vérifiées avant la lecture
Un modèle est mauvais à ce que les bases de données font bien : savoir que la version 2.3.1 d’une bibliothèque a un advisory publié. Alors avant d’attribuer les chunks, le plugin lance l’osv-scanner de Google sur vos lockfiles et interroge endoflife.date sur les versions de runtime que vous déclarez — Node, Python, Go, PHP, Ruby.
Le premier scan télécharge un osv-scanner épinglé depuis GitHub, environ 55 Mo, vérifie son SHA-256 et refuse de tourner en cas d’écart. Les noms et versions de paquets partent vers api.osv.dev ; les manifestes sans lockfile vers api.deps.dev. HERMES_SECURITY_DEPENDENCY_CHECK=off désactive la passe, et HERMES_SECURITY_OSV_SCANNER pointe vers votre propre copie — ce qu’on veut là où GitHub est bloqué.
Les paquets de uv.lock ou package-lock.json qui n’existent que pour le développement sont marqués dev et notés bas. Les advisories se regroupent en un seul finding de dépendance, gradué selon l’entrée la plus grave, avec un finding séparé seulement quand le code atteint vraiment le comportement vulnérable. Si la vérification ne peut pas tourner, le report le dit et le scan est marqué partiel.
Interrompre, reprendre, continuer tout seul
Les scans sont longs. Le plugin note où en est chacun, donc votre message suivant — ou le bouton Continue scan — le reprend. La reprise automatique est opt-in :
hermes config set plugins.entries.hermes-security.allow_gateway_injection trueUne fois activée, s’il reste du travail à la fin d’un tour, le plugin poste un message « Continue security scan » dans le même chat ; après trois reprises automatiques sans progrès il se met en pause et signale le scan à un humain. Deux cas ne reprennent jamais seuls : un scan que vous avez arrêté vous-même, et un tour où le provider du modèle a renvoyé une erreur.
En option : valider l’application qui tourne
La reachability statique débat de ce que le code autorise. Parfois on veut savoir ce que fait le déploiement. Dans un scan ouvert, saisissez une adresse et cliquez sur Allow testing this app, ou autorisez depuis le chat :
/security authorize-validation scan-7f3a https://staging.example.comUne autorisation est étroite à dessein : une origine, une heure, 200 requêtes au maximum, redirections suivies uniquement dans ce site, et un Stop qui coupe avant la fin. Vous seul pouvez l’accorder — les outils de l’agent ne peuvent pas s’autoriser eux-mêmes, c’est pourquoi ce bouton est derrière un humain.
Ce qu’il stocke, et ce qu’il refuse de faire
Le texte du dépôt est traité comme donnée, jamais comme instruction : un commentaire qui dit « ignore previous instructions » est une chaîne qu’un reviewer peut citer, pas un ordre qu’il suivrait. Les secrets ne sont jamais stockés — le report garde le type, l’emplacement et une empreinte à sens unique. Les git hooks et les filtres ne sont jamais exécutés. Chaque finding cite du code exact du snapshot du scan, et un report terminé est scellé, donc un triage ultérieur ne peut pas le réécrire.
Les artefacts vivent sous le profile actif dans $HERMES_HOME/plugin-data/agent-plugin-hermes-security-974429e7, et python -m hermes_security data-dir affiche le chemin exact. Rien n’est envoyé à un service de findings. Mais le provider de modèle que vous avez configuré reçoit le code examiné, donc traitez le report comme n’importe quel document de sécurité interne.
Les limites, dites franchement
| Limite | Ce que ça veut dire pour vous |
|---|---|
| Du code non relu, ou un reviewer qui n’a rien renvoyé, est un trou de couverture | Zéro finding plus une couverture partielle n’est pas un certificat de bonne santé |
| Le mapping OWASP Top 10:2025 et ASVS 5.0.0 montre ce qui a été examiné | Pas une certification. Un scan se termine quand chaque fichier du périmètre et les dix catégories sont clos ; ASVS ne fait que rapporter combien de points de contrôle ont été vérifiés |
| Un modèle peut manquer un bug ou mal lire le code | Vérifiez vous-même les findings qui comptent |
| Le budget du deep scan est fixe et reprenable | Pas de garantie de survivre à un redémarrage de Hermes |
| Les tests de confirmation tournent sous votre utilisateur, variables d’environnement en forme de credential retirées | Du confort, pas un sandbox. N’activez les tests que sur du code de confiance |
| « Confirmed by test » a une barre stricte | Le test doit passer et un cas négatif équivalent doit se comporter comme attendu ; les tests qui n’ont pas tourné sont NOT_RUN et ne prouvent rien dans un sens ou dans l’autre |
Pas la même commande que hermes security audit
hermes security audit est une vérification supply chain en une passe : elle regarde le virtualenv de Hermes, les dépendances de plugins et les serveurs MCP npx/uvx épinglés dans votre config, et demande à OSV.dev si ces versions ont des advisories connus. Le plugin relit le code de votre dépôt, lui : threat model, lecture par chunks, reachability, report scellé. Sa passe de dépendances emprunte la même idée OSV.dev comme étape préliminaire, pas comme livrable.
La version courte
Le changement intéressant n’est pas un meilleur pattern matching — c’est de refuser d’ouvrir un finding sans chemin d’attaque. Un threat model en amont, des chunks à taille de relecture, dix reviewers plus un sur les points d’entrée, une vraie vérification des advisories et une déclaration honnête de la couverture. En 0.1.2, prenez-le pour un reviewer solide qui montre son travail, pas pour un auditeur qui signe.
Deux lectures liées : le guide de sécurité du catalogue MCP traite de ce qu’un plugin ou un serveur MCP peut faire une fois installé, l’autre moitié de la même question de confiance ; les caractères cachés dans les prompts d’approbation porte sur l’instant où un humain dit oui, celui qu’aucun scanner n’automatise. Si le plugin n’est pas encore installé, le guide d’installation couvre la configuration de base dont il dépend.