谁在后台跑着你的 Hermes?现在有一条只读命令,把每个后端的归属说清楚
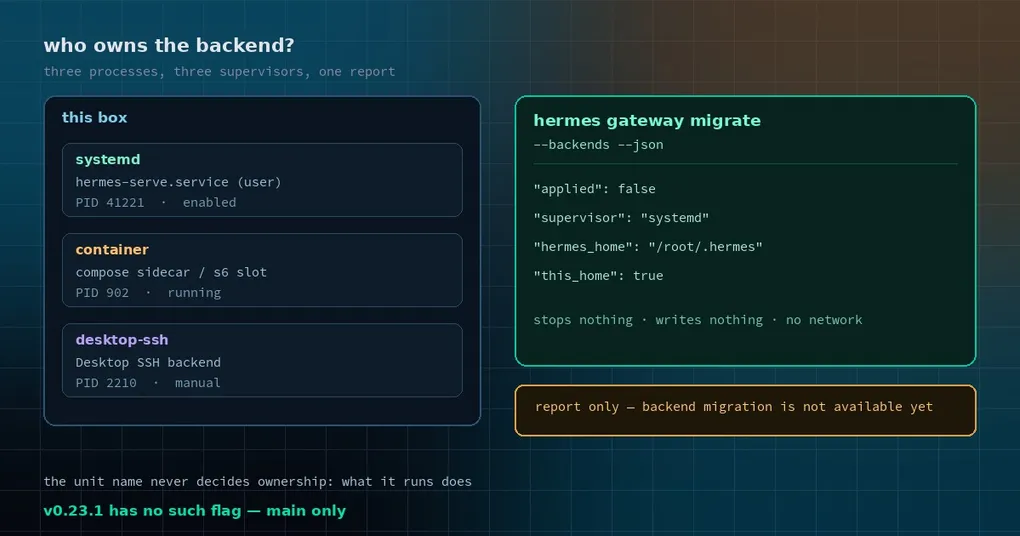
上周你打开 localhost:8080,发现仪表盘上显示的会话你不认识;点开 ps aux | grep hermes,冒出三条进程,两条带 --profile,一条来自容器。你隐约记得去年冬天照着文档抄过一个 systemd unit,后来又试过 Docker Compose,再后来 Desktop 自己起过一个 SSH 后端。现在的问题是:哪一条还在跑?它服务的是哪个安装?如果我要清理,该动哪一个?
以前这个问题只能靠猜。hermes gateway migrate 是给“把一堆 per-profile 网关收敛到一个宿主网关”用的,它不负责告诉你机器上还躺着多少历史遗留服务。而 v0.23.1 之后合并进 main 的这个新参数,正好补上这块:hermes gateway migrate --backends,一条只读报告命令。
先说清楚它不做什么,因为它几乎什么都不做:不停服务、不重启、不 kill,不写 service 文件、不碰 unit、不碰 plist,不读 spawn ledger,也不打开任何网络连接。连“迁移”本身都还没实现——每条记录后面都跟着一句话:Report only: changes no service; backend migration is not available yet.
为什么这件事必须先“只看不动”
背景是这样:Hermes 从不自己安装 hermes serve / hermes dashboard 的后台服务。你在机器上能看到的每一个后台后端,都是别人装的——照文档抄下来的 systemd unit、手写的 launchd plist、NixOS / Home Manager 生成的 hermes-backend unit、Docker 镜像里 s6 的 dashboard 长驻槽位、Compose 的 sidecar、Desktop 应用的 SSH 后端,或者干脆是你某天在终端里 nohup 起来忘了关的。
这带来一个尴尬的局面:想知道“现在有几个后端、分别是谁的”,唯一可靠的信息源是“这个进程实际在跑什么命令”以及“它属于哪个 unit 的 MainPID”,而不是 unit 叫什么名字。Nix 那边把它叫 hermes-backend,你手抄的那份可能叫 hermes-serve.service,容器里叫槽位名——按名字匹配必然漏。
所以这条命令的采集方式很克制:跑 ps、读 /proc 和 plist、对 systemd 执行 systemctl show / list-unit-files、对 launchd 执行 launchctl print。仅此而已。它刻意不读 spawn ledger,因为一份损坏的 ledger 被读到会被隔离(改名),一个只读报告不该有这个副作用。
还有一处容易被忽略:正常的 Hermes 启动流程照样先跑一遍——补 HERMES_HOME 目录结构、缺了就写一份默认 SOUL.md、在 HERMES_HOME/installs/<id>/ 记一笔安装、打开 logs/agent.log 和 logs/errors.log、清理 cache/scratch。也就是说它并非零副作用,只是副作用都发生在 Hermes 自己的目录里,不碰操作系统服务。
怎么用:两条命令,加一个 JSON
hermes gateway migrate --backends            # 人读的报告
hermes gateway migrate --backends --json     # 同样的报告,JSON
文档里的示例还带着 --dry-run,对报告模式它没有额外含义——本来就不改东西,加上也不报错。
人类可读的输出长这样(格式取自 format_report):
Serve/dashboard background services (report only; nothing was changed)

• systemd hermes-serve.service (user): PID 41221
    runs:    /root/.hermes/hermes-agent/.venv/bin/python -m hermes_cli serve
    file:    /root/.config/systemd/user/hermes-serve.service
    state:   enabled
    home:    /root/.hermes (this HERMES_HOME)
    report:  Report only: changes no service; backend migration is not available yet.
• container (docker): PID 902
    runs:    python -m hermes_cli serve --host 0.0.0.0 --port 8080
    report:  Report only: changes no service; backend migration is not available yet.
    note:    The process belongs to a container defined by a Compose file or run command.
JSON 形状是固定的一层包装:
{
  "applied": false,
  "backends": [
    {
      "supervisor": "systemd",
      "running": true,
      "pid": 41221,
      "argv": ["/root/.hermes/hermes-agent/.venv/bin/python", "-m", "hermes_cli", "serve"],
      "unit": "hermes-serve.service",
      "scope": "user",
      "unit_path": "/root/.config/systemd/user/hermes-serve.service",
      "state": "enabled",
      "hermes_home": "/root/.hermes",
      "this_home": true,
      "not_applied": "Report only: changes no service; backend migration is not available yet.",
      "notes": []
    }
  ]
}
注意 applied 恒为 false。这不是占位符忘了改,而是设计约束:维护者把一个“迁移建议”字段从输出里删掉了,因为服务迁移的设计还没定,报告只陈述事实,不给建议、不带 would 之类的假设键。
每个字段到底在说什么
最有价值的其实是 supervisor 和 notes 两处,它们回答的是“谁在负责让这个进程活着”:
| supervisor | 含义 |
|---|---|
systemd |
unit 是手写的(Hermes 从不安装) |
nix-systemd |
unit 由 Nix 生成,只读 |
launchd |
plist 是手写的 |
nix-launchd |
plist 由 Nix 生成,只读 |
s6 |
槽位由容器镜像声明 |
container |
进程属于 Compose 文件或 docker run 定义的容器 |
desktop-ssh / desktop-local |
Desktop 应用或它的 SSH 会话持有 |
detached |
没有 supervisor 管它 |
manual |
从 shell 或别的程序手动拉起 |
unknown |
认不出 supervisor |
hermes_home / this_home 解决的是另一半困惑:同一个用户下可能有多个安装、多个 profile,跑着的服务未必服务你现在这个 HERMES_HOME。报告会明确标 (this HERMES_HOME),一眼看出“这条是不是我正在用的那套”。
检测规则:按“跑什么”找,按“叫什么”补
运行中的后端按命令行识别,所以哪怕 unit 名字叫 foo.service、只要里面在跑 hermes serve,一样会被列出来。
已启用但当前没运行的 unit,则只在名字命中这三个模式时才列出:hermes-serve*、hermes-dashboard*、hermes-backend*。这条规则和 hermes update 的 systemd 遍历范围一致——hermes update 也只处理这三个前缀(包括 Nix 那个 hermes-backend.service),其它名字它不碰。
有一个 macOS 上的细节值得记住:由 Nix 的 backend.waitFor 启动器拉起的进程,仍然保留 launchd 的归属和 plist 里的 home;而一个 ppid 为 1、又匹配不上任何已知 launchd job 的进程,会被标成 unknown,不会被误判成 detached。换句话说,它宁可说“我不知道”,也不给你一个错的结论。
能拿来干什么(以及别指望什么)
真正好用的场景有三个:
- 清理前先盘点。 想删掉历史遗留的 unit 之前,先跑一次,确认这条 unit 服务的是哪个
HERMES_HOME,别把还在用的那套删了。 - 多安装排查。 仪表盘里看到的会话对不上,很可能你连的是容器里那个后端,而不是本机这套。
- 写运维脚本。
--json+applied: false让它可以安全地塞进只读巡检脚本:退出码是 0(即使扫描失败也是 0),不会因为探测动作意外改动机器。
别指望的:
- 它不会帮你迁移。 现在没有
--apply,也没有建议输出。想让两个 per-profile 网关合成一个宿主网关,还是用原本的hermes gateway migrate(--multiplex,hermes update会自动跑);--backends只是旁路报告。 - 不能与
--yes/--multiplex混用。 命令会直接以退出码 2 拒绝:“--backendsis a read-only report”。这是刻意的——怕你以为自己在下迁移指令。 - 它不改
hermes update的行为。 那三条前缀之外的 unit 依旧不在hermes update的照顾范围内。
状态:在 main 上,还没进 v0.23.1
这个 PR(#152245)是 2026-11-10 15:40 UTC 合并的,而 v0.23.1 的 tag 指向 11-10 00:24 UTC 的提交——差了大半天。所以:
- 用 v0.23.1 及更早版本:
hermes gateway migrate --backends会报未知参数,你还没有这条命令; - 从源码跟着
main跑:可以立即使用。
更新(2026-11-17):这里说的改动已随 v0.23.2 发布(2026-11-16),
hermes update就能拿到。上文「不在 v0.23.1 里」是发布当时的快照。
想先了解 gateway 这一层还有哪些可调的地方,可以翻一下 gateway 命令参考,或者看看之前写过的 gateway 回环看门狗调参 和 Desktop 保存连接的机制。如果机器上跑着多套 profile,profile 白名单那篇 讲的是同一个“边界在哪”的问题。
一条只读命令听起来很不性感,但“我机器上到底跑着几个后端”这种问题,以前确实只能靠翻 systemctl list-units 加猜。现在至少有个地方能对着念了。