Irgendetwas anderes fährt dein Hermes-Dashboard — und jetzt nennt ein Befehl, was
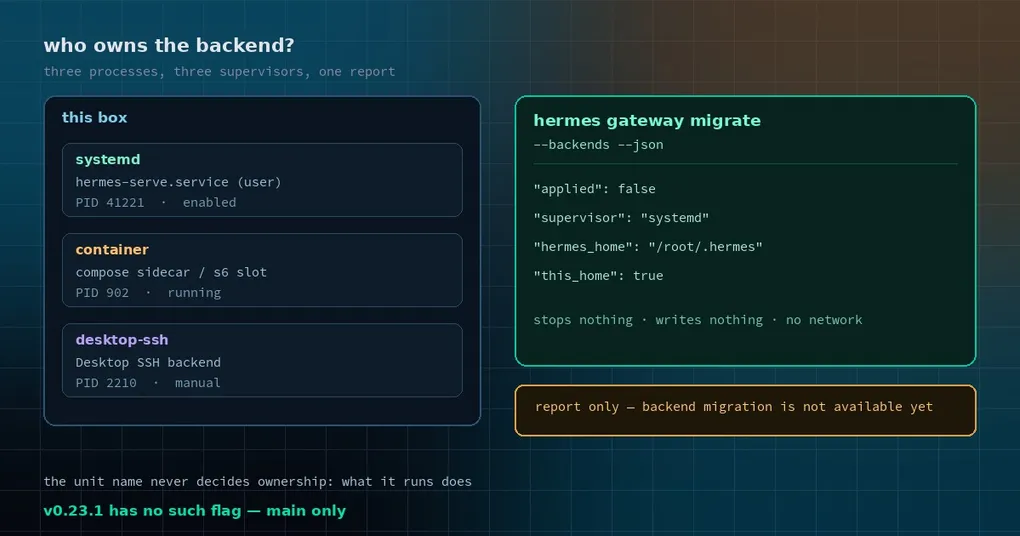
Letzte Woche öffnest du localhost:8080, und das Dashboard listet Sessions, die du nicht kennst. ps aux | grep hermes liefert drei Prozesse, zwei davon mit --profile, einer aus einem Container. Du erinnerst dich vage, dass du letzten Winter eine systemd-Unit aus der Doku kopiert hast, dann Docker Compose ausprobiert hast, und irgendwo dazwischen hat Desktop ein SSH-Backend gestartet. Die Frage ist einfach und aus dem Gedächtnis fast nicht zu beantworten: Welcher läuft noch, welcher Installation dient er, und welchen würde ich anfassen, wenn ich aufräumen wollte?
Bisher wurde diese Frage durch Raten beantwortet. hermes gateway migrate gibt es, um Gateways pro Profil auf ein Host-Gateway zusammenzulegen; es hat nie behauptet, die übrig gebliebenen Hintergrunddienste einer Maschine zu inventarisieren. Das neue Flag, das nach v0.23.1 in main gemerged wurde, schließt diese Lücke: hermes gateway migrate --backends, ein reiner Report-Befehl.
Seien wir präzise dabei, was er nicht tut, denn er tut sehr wenig: Er stoppt, startet oder killt nichts. Er schreibt keine Service-Datei, keine Unit, kein plist und kein Ledger. Er öffnet keine Netzwerkverbindung. Die Backend-Migration selbst ist nicht implementiert — jeder Eintrag endet mit demselben Hinweis: Report only: changes no service; backend migration is not available yet.
Warum er schauen muss, ohne anzufassen
Hier der Hintergrund. Hermes installiert nie selbst einen Hintergrunddienst für hermes serve oder hermes dashboard. Jedes Backend, das du auf einer Maschine findest, hat jemand anders eingerichtet: eine aus der Doku kopierte systemd-Unit, ein handgeschriebenes launchd-plist, die hermes-backend-Unit von NixOS oder Home Manager, den s6-Longrun-Slot dashboard aus dem Docker-Image, ein Compose-Sidecar, ein SSH-Backend von Desktop oder ein Prozess, den du eines Nachmittags im Terminal gestartet und nie wieder beendet hast.
Daraus ergibt sich eine unangenehme Lage. Die einzige verlässliche Quelle für die Frage „wie viele Backends gibt es und wem gehören sie“ ist das, was der Prozess tatsächlich ausführt, und die MainPID welcher Unit er ist — nie der Name der Unit. Nix nennt sie hermes-backend; deine Kopie aus der Doku heißt vielleicht hermes-serve.service; im Container ist es ein Slot-Name. Wer nach Namen abgleicht, übersieht garantiert etwas.
Die Erhebung ist deshalb bewusst eng: Sie ruft ps auf, liest /proc und plists und stellt Abfragen per systemctl show / list-unit-files und launchctl print. Mehr nicht. Sie liest bewusst nicht das spawn ledger, weil das Lesen eines beschädigten Ledgers es in Quarantäne schickt (umbenennt), und ein reiner Lese-Report sollte diesen Nebeneffekt nicht haben.
Eines übersieht man leicht: Der normale Hermes-Start läuft trotzdem zuerst — er legt das HERMES_HOME-Layout an, schreibt ein Default-SOUL.md, wenn es fehlt, trägt die Installation unter einem eigenen Eintrag in HERMES_HOME/installs/ ein, öffnet logs/agent.log und logs/errors.log und räumt cache/scratch auf. Ganz ohne Nebenwirkungen ist er also nicht; sie bleiben nur in den eigenen Verzeichnissen von Hermes und berühren nie Dienste des Betriebssystems.
Benutzung: zwei Aufrufe und eine JSON-Form
hermes gateway migrate --backends            # lesbarer Report für Menschen
hermes gateway migrate --backends --json     # derselbe Report als JSON
Das Beispiel in der Doku trägt zusätzlich --dry-run, was im Report-Modus nichts hinzufügt — der Befehl ändert so oder so nichts und weist das Flag nicht zurück.
Die Textausgabe sieht so aus (Format aus format_report):
Serve/dashboard background services (report only; nothing was changed)

• systemd hermes-serve.service (user): PID 41221
    runs:    /root/.hermes/hermes-agent/.venv/bin/python -m hermes_cli serve
    file:    /root/.config/systemd/user/hermes-serve.service
    state:   enabled
    home:    /root/.hermes (this HERMES_HOME)
    report:  Report only: changes no service; backend migration is not available yet.
• container (docker): PID 902
    runs:    python -m hermes_cli serve --host 0.0.0.0 --port 8080
    report:  Report only: changes no service; backend migration is not available yet.
    note:    The process belongs to a container defined by a Compose file or run command.
Das JSON ist ein fester Wrapper:
{
  "applied": false,
  "backends": [
    {
      "supervisor": "systemd",
      "running": true,
      "pid": 41221,
      "argv": ["/root/.hermes/hermes-agent/.venv/bin/python", "-m", "hermes_cli", "serve"],
      "unit": "hermes-serve.service",
      "scope": "user",
      "unit_path": "/root/.config/systemd/user/hermes-serve.service",
      "state": "enabled",
      "hermes_home": "/root/.hermes",
      "this_home": true,
      "not_applied": "Report only: changes no service; backend migration is not available yet.",
      "notes": []
    }
  ]
}
applied ist immer false. Das ist kein vergessener Platzhalter: Die Maintainer haben ein Feld mit Migrationsempfehlungen aus der Ausgabe entfernt, weil das Design der Dienst-Migration nicht abgesegnet ist. Der Report nennt nur gegenwärtige Fakten — kein advice-Key, kein would-Key.
Was die Felder wirklich bedeuten
Die zwei Felder, die sich zu lesen lohnen, sind supervisor und notes, denn sie beantworten die Frage „wer ist dafür verantwortlich, dass dieser Prozess am Leben bleibt“:
| supervisor | Bedeutung |
|---|---|
systemd |
Die Unit wurde von Hand geschrieben (Hermes installiert nie eine) |
nix-systemd |
Die Unit-Datei wird von Nix erzeugt und ist read-only |
launchd |
Das plist wurde von Hand geschrieben |
nix-launchd |
Das plist wird von Nix erzeugt und ist read-only |
s6 |
Der Slot wird vom Container-Image deklariert |
container |
Der Prozess gehört zu einer Compose-Datei oder einem docker run |
desktop-ssh / desktop-local |
Gehört zu einer Desktop-SSH-Session oder zur Desktop-App |
detached |
Kein Supervisor besitzt ihn |
manual |
Aus einer Shell oder einem anderen Programm gestartet |
unknown |
Der Supervisor ließ sich nicht identifizieren |
hermes_home und this_home beantworten die andere Hälfte der Verwirrung. Ein einzelner Nutzer kann mehrere Installationen und mehrere Profile haben, und der laufende Dienst bedient nicht zwangsläufig das HERMES_HOME, in dem du gerade stehst. Der Report markiert (this HERMES_HOME), damit du auf einen Blick siehst, ob ein Backend das ist, das du gerade benutzt.
Erkennung: nach dem, was er ausführt, dann nach dem, wie er heißt
Laufende Backends werden über ihre Kommandozeile gefunden, deshalb erscheint auch eine Unit namens foo.service, die zufällig hermes serve ausführt.
Units, die enabled, aber derzeit gestoppt sind, werden nur aufgeführt, wenn ihr Name einem von drei Mustern entspricht: hermes-serve*, hermes-dashboard*, hermes-backend*. Das entspricht dem systemd-Durchlauf von hermes update, der ebenfalls nur diese drei Präfixe abdeckt (inklusive der Nix-Unit hermes-backend.service). Namen außerhalb davon rührt keiner der beiden Befehle an.
Ein macOS-Detail ist gut zu wissen: Ein Prozess, den der backend.waitFor-Launcher von Nix gestartet hat, behält die launchd-Ownership und sein plist-Home. Ein nicht zuordenbarer ppid-1-Prozess bleibt unknown, statt als detached klassifiziert zu werden. Mit anderen Worten: Er sagt lieber „ich weiß es nicht“, als dir eine falsche Antwort zu geben.
Wofür er taugt — und wofür nicht
Drei Anwendungen halten stand:
- Inventar vor dem Aufräumen. Bevor du eine übrig gebliebene Unit löschst, lass diesen Befehl einmal laufen und prüfe, welches
HERMES_HOMEsie bedient — sonst löschst du die Installation, die du noch benutzt. - Debugging veralteter Installationen. Wenn das Dashboard Sessions zeigt, die nicht zu deiner Maschine passen, sprichst du wahrscheinlich mit dem Container-Backend statt mit diesem.
- Read-only-Ops-Skripte.
--jsonplusapplied: falsemacht ihn sicher für ein Monitoring-Skript: Exit-Code 0, selbst wenn ein Scan scheitert, und keine Chance, dass eine Probe die Maschine verändert.
Was er nicht tut:
- Er migriert nichts. Es gibt kein
--applyund keine Empfehlungsausgabe. Zwei Gateways pro Profil auf ein Host-Gateway zusammenzulegen, ist weiterhin schlichthermes gateway migrate(--multiplex, dashermes updatefür dich ausführt);--backendsist ein Bericht nebenbei. - Er verweigert
--yesund--multiplex. Der Befehl endet mit Exit-Code 2 und der Meldung „--backendsis a read-only report“, damit ihn niemand für eine Migration hält. - Er ändert
hermes updatenicht. Units außerhalb dieser drei Präfixe bleiben außerhalb der Reichweite vonhermes update.
Status: auf main, nicht in v0.23.1
PR #152245 wurde am 2026-11-10 um 15:40 UTC gemerged, während der Tag v0.23.1 auf einen Commit vom 11-10 00:24 UTC zeigt — fast einen ganzen Tag früher. Also:
- auf v0.23.1 oder älter ist
hermes gateway migrate --backendsein unbekanntes Flag, und der Befehl existiert noch nicht; - auf einer Source-Installation, die
mainfolgt, funktioniert er heute.
Update (17.11.2026): Diese Änderungen sind mit v0.23.2 (16. November) erschienen – ein
hermes updatebringt sie. Die Formulierung „nicht in v0.23.1“ oben ist eine Momentaufnahme vom Veröffentlichungstag.
Mehr zur gateway-Schicht findest du in der gateway-Befehlsreferenz, die die ganze Oberfläche abdeckt, und zwei frühere Beiträge gehen an derselben Grenze tiefer: den Loop-Watchdog des gateway abstimmen und wie Desktop gateway-Verbindungen speichert. Wenn du mehrere Profile fährst, stellt der Beitrag zur Profil-Allowlist dieselbe Frage nach dem Rand.
Ein Read-only-Befehl ist nicht aufregend. Aber die Frage „wie viele Backends laufen auf dieser Kiste“ beantwortete man früher, indem man auf systemctl list-units schielte und riet. Jetzt gibt es etwas zum Nachlesen.