Sua biblioteca de skills perdeu sete fontes: os repositórios de fornecedores agora são taps de confiança
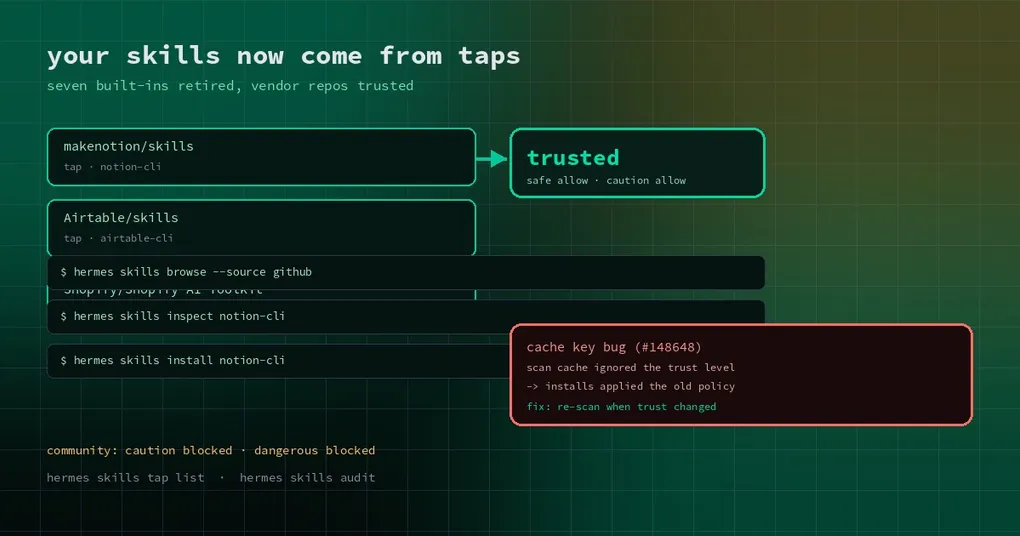
Você segue um tutorial de alguns meses atrás para ensinar Notion ao seu agente: hermes skills search notion — e as entradas integradas sumiram, só restam as fontes de repositório. Você começa a achar que quebrou a instalação. Não quebrou. O Hermes aposentou sete skills opcionais integradas porque os problemas que elas resolviam hoje têm donos melhores.
Isso não é um recurso sendo cortado, é uma nova divisão de onde as skills vêm. Entender isso poupa dois tipos de dor: instalar algo que não existe mais e instalar algo que depois roda sob uma política desatualizada.
As sete skills aposentadas e quem assumiu
Essas skills opcionais integradas foram removidas porque MCPs oficiais dos fornecedores, catalog plugins, backends de busca embutidos ou os repositórios de skills dos próprios fornecedores as cobrem melhor:
| Skill integrada aposentada | Coberta agora por |
|---|---|
notion |
MCP oficial do Notion no catálogo MCP (OAuth, sem Portal) + conector hospedado + makenotion/skills |
airtable |
MCP oficial do Airtable + conector hospedado + Airtable/skills |
shopify |
Conector hospedado + a skill mantida pelo fornecedor em Shopify/Shopify-AI-Toolkit |
duckduckgo-search |
Backend de busca web ddgs embutido (web_search funciona sem chave) |
searxng-search |
Backend searxng embutido via SEARXNG_URL |
honcho |
O catalog plugin honcho, dono dos comandos hermes honcho que essa skill documentava |
mpp-agent |
Os catalog plugins verificados pay / pay-cli (HTTP 402 / x402 / MPP) |
Um efeito colateral vale saber: AIRTABLE_API_KEY saiu da lista de variáveis de ambiente opcionais, porque essa skill era sua única consumidora. NOTION_API_KEY fica, já que o sink Notion do pipeline de reuniões do Teams ainda a lê.
Então, se você usava a skill integrada para Airtable, o caminho daqui pra frente é o MCP oficial ou o repositório de skills do fornecedor. A capacidade não desapareceu: ela mudou para quem acompanha as mudanças de API.
Taps: onde as skills são realmente descobertas
A busca de skills não varre só o seu diretório local. Ela olha um conjunto de fontes chamadas taps. Os taps padrão são um conjunto fixo de repositórios — openai/skills, anthropics/skills, huggingface/skills, NVIDIA/skills e outros — e essa mudança adicionou três repositórios de fornecedores:
makenotion/skills(caminhoskills/)Airtable/skills(caminhoplugins/airtable/skills/)Shopify/Shopify-AI-Toolkit(caminhoskills/)
A diferença entre um repositório de fornecedor e um repositório comunitário geral não é qualidade, é propriedade clara. O repositório pertence ao fornecedor, a licença é explícita, então ele pode entrar na lista de confiança padrão em vez de ser tratado como conteúdo community em cada instalação.
Você pode adicionar taps por conta própria, o jeito mais barato de distribuir skills dentro de um time:
hermes skills tap list            # fontes configuradas
hermes skills tap add <owner>/<repo>
hermes skills browse --source github
hermes skills inspect notion-cli  # leia antes de instalar
hermes skills install notion-cli
Não confunda hermes skills tap com hermes skills trust. O primeiro gerencia onde as skills são encontradas; o segundo decide se skills locais do repositório, como ./.hermes/skills, podem carregar. Nomes parecidos, funções sem relação.
Níveis de trust: a tabela que decide o que instala
Depois da varredura, uma skill recebe um nível de trust, e a política de instalação é uma consulta nesse nível cruzada com o veredito da varredura (safe / caution / dangerous):
| Nível de trust | safe | caution | dangerous |
|---|---|---|---|
| builtin | permitir | permitir | permitir |
| trusted (repositórios de fornecedores / oficiais) | permitir | permitir | bloquear |
| community | permitir | bloquear | bloquear |
| agent-created | permitir | permitir | entregue ao agente |
Essa tabela explica duas coisas em que as pessoas tropeçam. Primeiro, por que a mesma skill instala a partir de um repositório e não de outro: a fonte define o nível, e o nível decide se os achados caution são bloqueados. Segundo, por que vale listar repositórios de fornecedores explicitamente — trusted deixa caution passar, community não. Essa única célula é toda a diferença.
trusted não significa livre de risco. Achados dangerous são bloqueados em toda fonte que não seja builtin, sem exceção.
O bug de cache de uma linha que mantinha uma política antiga
As varreduras de skills ficam em cache para que as instalações não reescaneiem tudo. A chave de cache usava o hash do conteúdo, a fonte e a versão do scanner — e, sintomaticamente, não o nível de trust.
A consequência é concreta. Você varre uma skill, depois atualiza o Hermes após o repositório dela ter sido adicionado (ou removido) da lista de confiança, e as instalações continuam aplicando o nível de trust registrado naquela varredura anterior, até o conteúdo da skill mudar. Em outras palavras, edições na lista de repositórios de confiança ignoravam a chave de cache por completo.
A correção coloca o nível de trust atual na chave de cache: uma varredura em cache só é reaproveitada se o nível de trust atual da fonte ainda bater; caso contrário, a skill é varrida de novo. Uma linha, com testes nos dois sentidos — um repositório recém-marcado como trusted é revarrido como trusted, um removido é revarrido como community, e uma fonte inalterada continua sendo um cache hit.
Essa correção está mesclada na main, mas não está na tag v0.22.7, então chega no próximo release. Até lá, se você mudou o trust recentemente e a política parece errada, hermes skills audit para reescanear as skills instaladas é o contorno direto.
Três coisas para fazer agora
- Inventário: rode
hermes skills liste encontre tudo que ainda aponta para uma skill aposentada, especialmente nomes fixos nos scripts do time. - Redirecione: leve a automação de Notion, Airtable e Shopify para os MCPs oficiais ou os repositórios de skills dos fornecedores; para busca, use os backends
ddgs/searxngembutidos em vez de instalar uma skill. - Audite: depois de atualizar, rode
hermes skills audituma vez para que nada continue rodando sob um nível de trust antigo.
Menos skills integradas normalmente é boa notícia. Sete implementações a menos para manter, repositórios de fornecedores que acompanham as próprias APIs e MCPs oficiais que entregam OAuth em vez de pedir que você copie uma API key: o fardo de manutenção caiu onde devia.
Para ler mais: skills locais do projeto e o gate de trust, as três skills opcionais adicionadas antes, uma atualização guiada, o que mais existe na janela da v0.22.7.